


A cosa serve lo strumento Nikto?
Vantaggi di Nikto
1. Scansione di vulnerabilità del server Web: Nikto è adatto per la scansione delle vulnerabilità relative al server Web per le piccole e medie imprese.
2. Controlla i file predefiniti del server: Può essere utilizzato per verificare i file predefiniti del server e le errate configurazioni di sicurezza.
3. Strumento basato sulla CLI: Nikto è uno strumento di comando, che consente una facile automazione e integrazione negli script.
4. Open source: Nikto è uno scanner di vulnerabilità open source, che fornisce flessibilità e la possibilità di personalizzarlo secondo requisiti specifici.
5. Costantemente aggiornato: Lo strumento viene attivamente mantenuto e aggiornato, il che garantisce l’inclusione di nuove vulnerabilità e controlli di sicurezza.
6. Scansione veloce: Le scansioni Nikto possono essere eseguite rapidamente, consentendo un’identificazione efficiente di potenziali problemi di sicurezza.
7. Supporta più sistemi operativi: Può essere utilizzato su vari sistemi operativi, tra cui Windows, Linux e MacOS.
8. Rapporti dettagliati: Nikto genera report dettagliati, fornendo una panoramica completa delle vulnerabilità scoperte.
9. Test di sicurezza delle applicazioni Web: Insieme alla scansione del server, Nikto può anche essere utilizzato per eseguire test di sicurezza delle applicazioni Web di base.
10. Senza costi: Nikto è uno strumento gratuito, che lo rende un’opzione accessibile per le organizzazioni con vincoli di bilancio.
15 domande uniche su Nikto
1. Quali sono i vantaggi di Nikto? (Ha risposto sopra)
2. In che modo Nikto differisce da Nessus? (Ha risposto sopra)
3. È Nikto comunemente usato dagli hacker? Nikto è uno scanner di vulnerabilità della linea di comando gratuita che può essere utilizzato dagli hacker per cercare le lacune note nei sistemi.
4. Qual è la differenza tra NMAP e NIKTO? NMAP è uno strumento di riga di comando versatile utilizzato per l’esplorazione della rete e l’auditing di sicurezza, mentre Nikto si concentra specificamente sulla scansione della vulnerabilità del server Web.
5. Può essere rilevata le scansioni Nikto? Qualsiasi monitoraggio del registro del server Web, rilevamento di intrusioni basato su host (HIDS) o rilevamento di intrusioni basato sulla rete (NIDS) dovrebbe essere in grado di rilevare una scansione NIKTO.
6. Quanto tempo impiega una scansione Nikto in genere? Una scansione Nikto completa può richiedere circa 45 minuti per essere completato, a seconda delle dimensioni e della complessità del server di destinazione.
7. È Nikto uno scanner di vulnerabilità automatizzato? Sì, Nikto è uno scanner di vulnerabilità automatizzato open source progettato specificamente per i server Web.
8. Quali dispositivi usano gli hacker comunemente per l’hacking? Gli hacker possono utilizzare vari dispositivi e strumenti, come Ubertooth uno per gli attacchi Bluetooth, O.MG Elite Cable per hacking furtivo, USB Rubber Ducky per lo sfruttamento delle vulnerabilità USB, il cocco WiFi per attaccare router, camaleonmini per attacchi RFID e DEAUTHer Watch per interrompere le reti Wi-Fi.
9. In che modo Nikto può aiutare a migliorare la sicurezza del server Web? Scansionando regolarmente i server Web con NIKTO, possono essere identificate e affrontate le vulnerabilità di sicurezza e le errate configurazioni.
10. Ci sono limiti o svantaggi dell’utilizzo di Nikto? Nikto è uno strumento di comando, il che significa che potrebbe non essere adatto agli utenti che preferiscono un’interfaccia utente grafica (GUI). Inoltre, si concentra principalmente sulle vulnerabilità del server Web e non esegue test di sicurezza completi delle applicazioni Web.
11. Può Nikto essere integrato in flussi di lavoro di sicurezza automatizzati? Sì, poiché Nikto è uno strumento di riga di comando, può essere facilmente integrato in flussi di lavoro e script automatizzati.
12. Quante volte dovrebbero essere eseguite le scansioni Nikto? Le scansioni NIKTO regolari devono essere eseguite, soprattutto dopo eventuali modifiche o aggiornamenti alla configurazione del server Web, per garantire che le nuove vulnerabilità siano identificate e mitigate.
13. Nikto fornisce eventuali raccomandazioni o passaggi di risanamento? Nikto si concentra principalmente sulla scoperta della vulnerabilità e non fornisce specifiche fasi di bonifica. Tuttavia, i rapporti dettagliati generati da Nikto possono aiutare i team di sicurezza a identificare potenziali aree per il miglioramento.
14. È Nikto adatto per le piccole e medie imprese? Sì, Nikto è adatto per le piccole e medie imprese, in quanto è uno strumento gratuito in grado di scansionare in modo efficiente i server Web per le vulnerabilità.
15. Può Nikto essere utilizzato insieme ad altri strumenti di sicurezza? Sì, Nikto può essere integrato in un toolkit di sicurezza più ampio e utilizzato insieme ad altri strumenti di scansione e soluzioni di sicurezza per ottenere una visione completa della posizione di sicurezza del server.
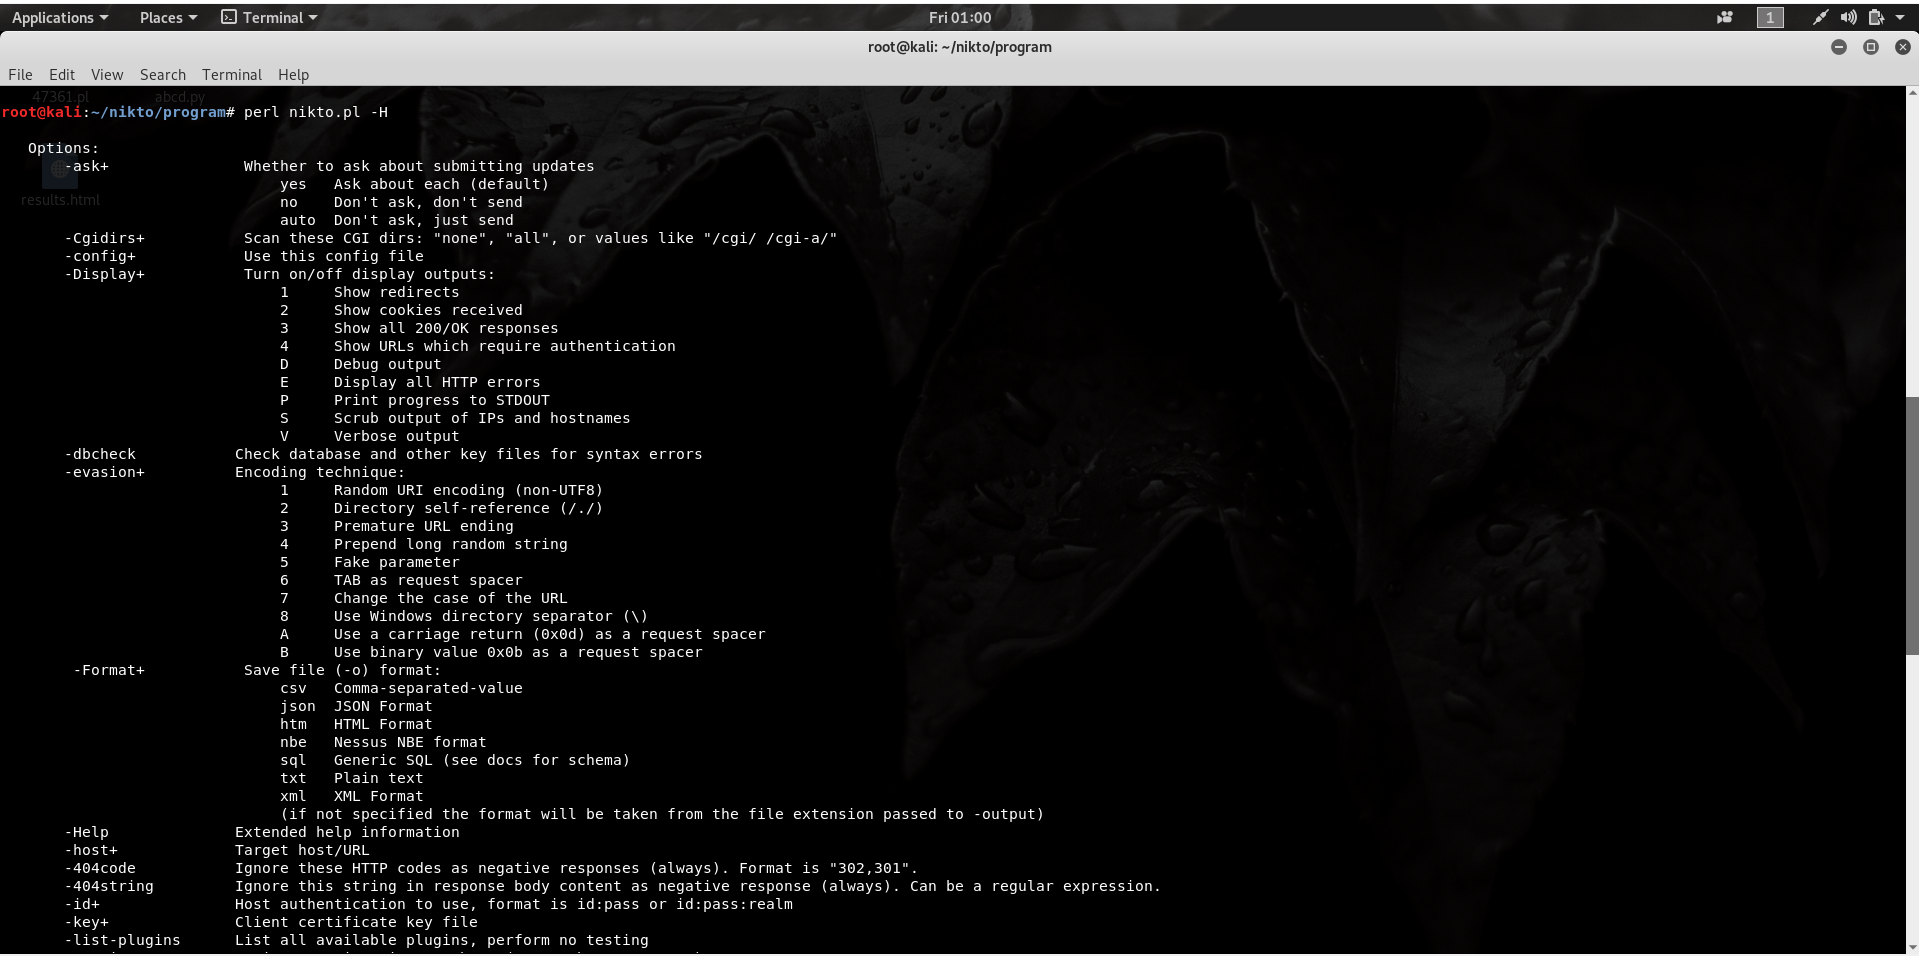
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i vantaggi di Nikto
Nikto è adatto per la scansione delle vulnerabilità relative al server Web per le piccole e medie imprese. Possiamo utilizzarlo per il controllo dei file predefiniti del server e le malinclude di sicurezza. Non è adatto per alcuni utenti perché è strumento basato sulla CLI e non una GUI.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra Nessus e Nikto
Nessus non si limita solo alla scansione dei server web; Scansiona ogni porta sulla macchina, per trovare vulnerabilità per qualsiasi software che la macchina è in esecuzione. Nikto, d’altra parte, è uno strumento per la scansione delle vulnerabilità sul lato server del web e i file solo sui server Web.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È Nikto usato dagli hacker
Nikto è uno scanner di vulnerabilità della riga di comando gratuita. Questo tipo di software cerca la presenza di scappatoie note per essere utilizzate dagli hacker che vogliono sgattaiolare in un sistema o inviare malware ad esso.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra NMAP e NIKTO
La differenza tra NMAP e NIKTO:
È uno strumento di riga di comando che può essere utilizzato su vari sistemi operativi ed è altamente personalizzabile. D’altra parte, Nikto è uno scanner di Web Server che testa i server Web per potenziali vulnerabilità e problemi di sicurezza.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può essere rilevato Nikto
Qualsiasi monitoraggio del registro del server Web, rilevamento di intrusioni basato su host (HIDS) o rilevamento di intrusioni basato sulla rete (NIDS) dovrebbe rilevare una scansione NIKTO.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto dovrebbe richiedere una scansione Nikto
45 minuti
Per quanto tempo una scansione Nikto impiega una scansione Nikto completa può richiedere 45 minuti per essere eseguita. Per avere un’idea della natura estesa di ogni corsa investigativa, il sistema Nikto ha un elenco di 6.700 file da cercare.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È Nikto uno scanner di vulnerabilità automatizzato
Nikto è uno scanner di vulnerabilità open source, scritto in Perl e originariamente rilasciato alla fine del 2001, che fornisce un’ulteriore scansione di vulnerabilità specifica per i server Web.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali dispositivi usano gli hacker per hackerare
L’Ubertooth ti consente di prendere un boccone dal cavo Elite Bluetooththe olite è uno strumento di hacker scarsamente furtivo.La nuova USB Rubber Ducky è più pericolosa che mai.Il cocco wifi è un gemello malvagio di un router.Il camaleonmini è una chiave scheletro per RFID.L’orologio Deauther è il più fastidioso al mondo indossabile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa fa Nikto in Linux
Nikto è uno scanner di vulnerabilità della linea di comando open source che scansiona server Web per file potenzialmente pericolosi, versioni obsolete, file di configurazione del server e altri problemi. È uno strumento popolare, facile da usare e molto potente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo gli hacker scansionano le vulnerabilità
Gli aggressori possono raccogliere informazioni sulla rete critica, come la mappatura di sistemi, router e firewall, con strumenti semplici come Traceroute, che sono comandi diagnostici di rete di computer. Possono anche usare strumenti come Cheops, uno strumento di gestione della rete, per aggiungere funzionalità radicali insieme a ciò che Traceroute rende.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale tipo di funzionalità Nikto prevede il Pentester
Nikto consente a pentester, hacker e sviluppatori di esaminare un server Web per trovare potenziali problemi e vulnerabilità di sicurezza, tra cui: errate configurazioni di server e software. File e programmi predefiniti. File e programmi non sicuri.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo gli hacker usano gli scanner di vulnerabilità
Gli scanner di vulnerabilità hanno spesso molte migliaia di test automatizzati a loro disposizione e, sondando e raccogliendo informazioni sui sistemi, possono identificare i fori di sicurezza che potrebbero essere utilizzati dagli hacker per rubare informazioni sensibili, ottenere un accesso non autorizzato ai sistemi o per causare interruzioni generali tuo …
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che codice utilizza la maggior parte degli hacker
PHP, C, C+, SQL, Python e Ruby sono i linguaggi di programmazione di base che gli hacker etici usano.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa hanno accesso gli hacker sul tuo telefono
Gli hacker possono anche utilizzare keylogger e altri software di tracciamento per acquisire tasti del tuo telefono e registrare ciò che si digita, come query di ricerca, credenziali di accesso, password, dettagli della carta di credito e altre informazioni sensibili.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È facile da usare Nikto
È molto facile da usare. Nikto è uno scanner/analizzatore rapido, estensibile e open source, scritto in Perl.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede in una scansione di vulnerabilità
La scansione della vulnerabilità è il processo di identificazione di debolezze e difetti di sicurezza nei sistemi e nel software in esecuzione su di essi. Questo è una componente integrale di un programma di gestione della vulnerabilità, che ha un obiettivo generale: proteggere l’organizzazione dalle violazioni e l’esposizione di dati sensibili.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Illegale di scansione per le vulnerabilità
Dovresti anche assicurarti di avere un permesso del proprietario del sito target per eseguire la scansione di vulnerabilità prima di iniziare tale attività. Farlo senza permesso è illegale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che tipo di vulnerabilità non verrà trovato da uno scanner di vulnerabilità
Gli scanner di vulnerabilità non possono rilevare vulnerabilità per le quali non hanno un test, un plug-in o una firma. Le firme spesso includono numeri di versione, impronte digitali del servizio o dati di configurazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre tipi di scanner di vulnerabilità
I migliori tipi di scanner di vulnerabilità sono:
Scanner di vulnerabilità dell’applicazione Web. Scanner di vulnerabilità di rete. Scanner di vulnerabilità basata su host.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la cosa più hackerata
Uno dei più recenti e più grandi hack della storia è la violazione dell’API di LinkedIn del 2021. I record personali di oltre 700 milioni di utenti – il 92% della base di utenti – sono stati raschiati dalla piattaforma e messi in vendita in un forum hacker. Perché è successo
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa hanno accesso gli hacker
Gli hacker accedono illegalmente dispositivi o siti Web per rubare le informazioni personali delle persone, che usano per commettere crimini come furto. Molte persone acquistano le bollette online.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Puoi dire se qualcuno ha accesso remoto al tuo telefono
Firma che qualcuno ha accesso remoto al tuo telefono
La batteria si scarica rapidamente anche quando non è in uso. Utilizzo dei dati più elevato del solito. Rumori in background quando sei in una telefonata. Ricevi messaggi insoliti, e -mail o notifiche.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa è meglio di Nikto
Veracode. Veracode è una piattaforma di sicurezza dell’applicazione che esegue cinque tipi di analisi; Analisi statica, analisi dinamica, analisi della composizione del software, test di sicurezza delle applicazioni interattive e test di penetrazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché un hacker dovrebbe usare una scansione di vulnerabilità
Le scansioni di vulnerabilità rivelano difetti noti e il livello di minaccia che possono trasportare in base ai modi in cui gli hacker li sfruttano.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 tipi principali di vulnerabilità
I quattro principali tipi di vulnerabilità nella sicurezza delle informazioni sono vulnerabilità di rete, vulnerabilità del sistema operativo, vulnerabilità di processo (o procedurali) e vulnerabilità umane.
[/WPREMARK]