


Che è meglio TLS o SSL?
Riepilogo dell’articolo: che è meglio TLS o SSL?
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché scegliere TLS su SSLMentre SSL fornisce autenticazione dei messaggi chiave, TLS utilizza il codice di autenticazione più sicuro per il codice di autenticazione dei messaggi (HMAC) per garantire che un record non possa essere modificato durante la trasmissione su una rete aperta come Internet.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È SSL più sicuro di TLSTLS è una versione aggiornata e più sicura di SSL. Ci riferiamo ancora ai nostri certificati di sicurezza come SSL perché è un termine più comune, ma quando acquisti SSL da Digicert, ottieni i certificati TLS più affidabili e aggiornati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché SSL non è più utilizzatoSSL non è stato aggiornato da SSL 3.0 nel 1996 ed è ora considerato deprecato. Esistono diverse vulnerabilità note nel protocollo SSL e gli esperti di sicurezza raccomandano di interrompere il suo utilizzo. In effetti, la maggior parte dei browser Web moderni non supporta più SSL.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sta sostituendo SSLSe si guarda al certificato SSL rispetto a TLS, entrambi eseguono lo stesso compito di crittografia di scambio di dati. TLS era una versione di aggiornamento e sicura di SSL. Tuttavia, i certificati SSL che sono abbondantemente disponibili su Internet hanno lo stesso scopo di proteggere il tuo sito Web.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le debolezze di TLSAlcune altre vulnerabilità TLS includono l’imbottitura Oracle sulla crittografia legacy declassata (barboncino), Man-in-the-Middle (MITM) e così via. Il barboncino è un difetto di sicurezza in SSL 3.0 Protocollo. Questo difetto consente agli aggressori di decrittografare i dati crittografati utilizzando SSL 3.0, che alcuni siti Web e browser usano ancora.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei usare SSL o TLS per e -mailTLS impedisce l’accesso non autorizzato dell’e -mail quando è in transito su connessioni Internet. E -mail di Google Workspace precedentemente crittografato con Secure Sockets Layer (SSL), ma ora utilizza TLS per la crittografia. TLS e SSL sono spesso entrambi indicati come SSL. TLS è una versione aggiornata e più sicura di SSL.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sono i punti deboli con SSL TLSTuttavia, SSL/TLS consentirà a un server configurato erroneamente o software obsoleto di selezionare un metodo di crittografia che non è all’altezza del livello di protezione richiesto per le minacce moderne. Peggio ancora, la persona che visita il sito Web potrebbe non rendersi nemmeno conto di essere collegata tramite uno standard di crittografia inferiore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È davvero sicuro TLSTLS (Transport Layer Security (TLS) crittografa i dati inviati su Internet per assicurarsi che EutvesDropper e hacker non siano in grado di vedere ciò che trasmetti, il che è particolarmente utile per informazioni private e sensibili come password, numeri di carta di credito e corrispondenza personale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono certificati SSL obsoletiIl certificato SSL autentica l’identità di un proprietario di un sito Web e stabilisce una connessione sicura e crittografata al server per i suoi visitatori. Protegge la loro sicurezza e privacy. Ma i certificati SSL non sono validi per sempre. Come la patente di guida o il passaporto, anche un certificato SSL ha una data di scadenza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo svantaggio di SSLAnche se tutto funziona perfettamente con la tua connessione SSL, i dati potrebbero essere compromessi da entrambe le estremità. Ad esempio, se i tuoi clienti ti inviano i dati della carta di credito rispetto a SSL, ma il tuo server non è sicuro, gli hacker possono comunque interrompere e rubare i dati dei clienti. Queste violazioni dei dati si verificano relativamente frequentemente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È il protocollo TLS obsoletoNel tempo vengono sviluppate nuove versioni TLS e alcune delle versioni precedenti diventano obsolete per le vulnerabilità e altri problemi di sicurezza. È essenziale mantenere aggiornato il tuo protocollo TLS per garantire il massimo livello di sicurezza per le comunicazioni online.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché scegliere TLS su SSL
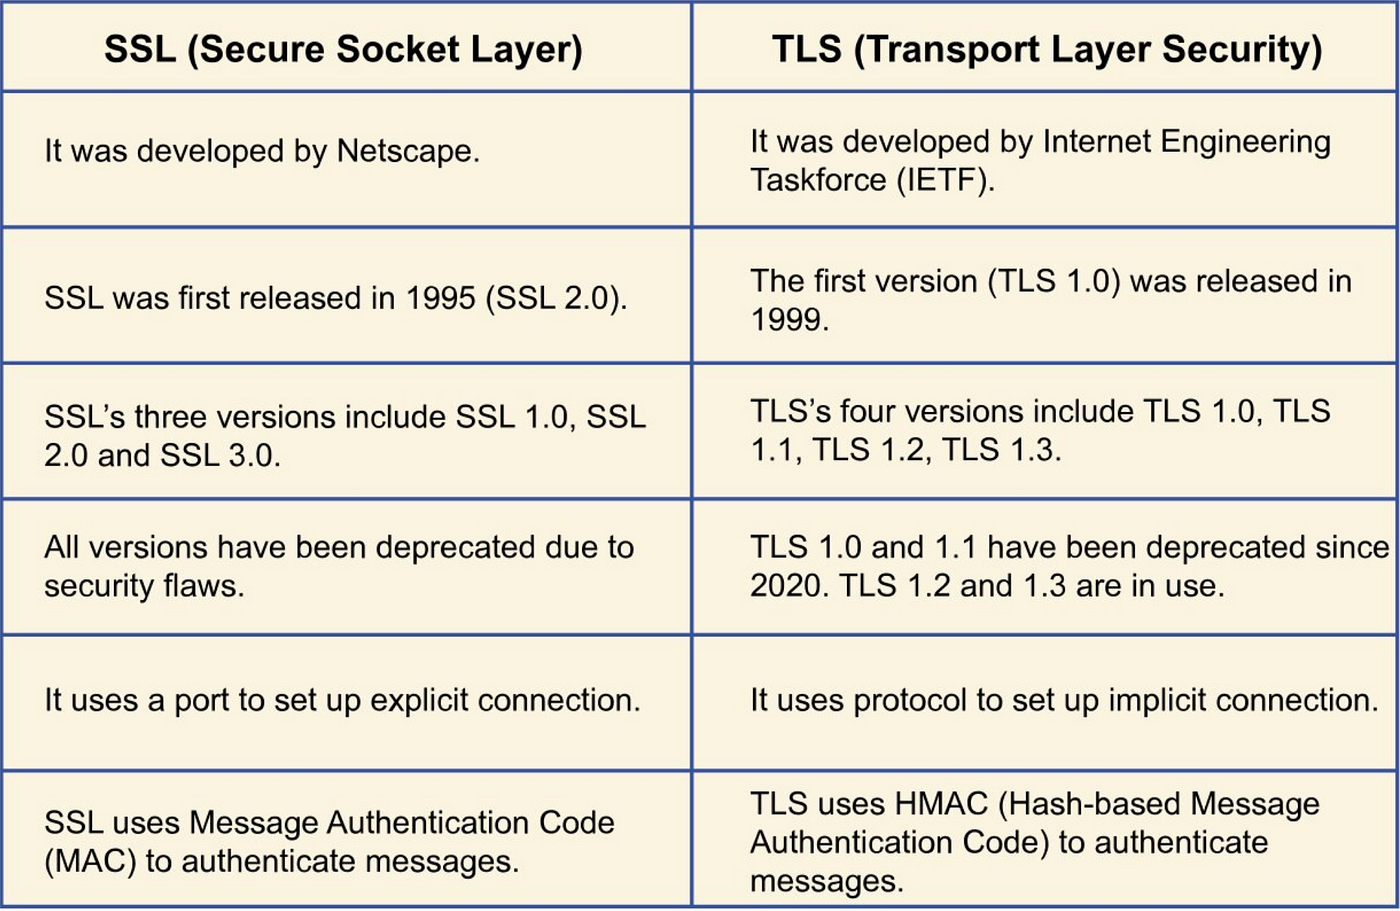
Mentre SSL fornisce autenticazione dei messaggi chiave, TLS utilizza il codice di autenticazione più sicuro per il codice di autenticazione dei messaggi (HMAC) per garantire che un record non possa essere modificato durante la trasmissione su una rete aperta come Internet.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È SSL più sicuro di TLS
TLS è una versione aggiornata e più sicura di SSL. Ci riferiamo ancora ai nostri certificati di sicurezza come SSL perché è un termine più comune, ma quando acquisti SSL da Digicert, ottieni i certificati TLS più affidabili e aggiornati.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché SSL non è più utilizzato
SSL non è stato aggiornato da SSL 3.0 nel 1996 ed è ora considerato deprecato. Esistono diverse vulnerabilità note nel protocollo SSL e gli esperti di sicurezza raccomandano di interrompere il suo utilizzo. In effetti, la maggior parte dei browser Web moderni non supporta più SSL.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sta sostituendo SSL
Se si guarda al certificato SSL rispetto a TLS, entrambi eseguono lo stesso compito di crittografia di scambio di dati. TLS era una versione di aggiornamento e sicura di SSL. Tuttavia, i certificati SSL che sono abbondantemente disponibili su Internet hanno lo stesso scopo di proteggere il tuo sito Web.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le debolezze di TLS
Alcune altre vulnerabilità TLS includono l’imbottitura Oracle sulla crittografia legacy declassata (barboncino), Man-in-the-Middle (MITM) e così via. Il barboncino è un difetto di sicurezza in SSL 3.0 Protocollo. Questo difetto consente agli aggressori di decrittografare i dati crittografati utilizzando SSL 3.0, che alcuni siti Web e browser usano ancora.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei usare SSL o TLS per e -mail
TLS impedisce l’accesso non autorizzato dell’e -mail quando è in transito su connessioni Internet. E -mail di Google Workspace precedentemente crittografato con Secure Sockets Layer (SSL), ma ora utilizza TLS per la crittografia. TLS e SSL sono spesso entrambi indicati come SSL. TLS è una versione aggiornata e più sicura di SSL.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sono i punti deboli con SSL TLS
Tuttavia, SSL/TLS consentirà a un server configurato erroneamente o software obsoleto di selezionare un metodo di crittografia che non è all’altezza del livello di protezione richiesto per le minacce moderne. Peggio ancora, la persona che visita il sito Web potrebbe non rendersi nemmeno conto di essere collegata tramite uno standard di crittografia inferiore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È davvero sicuro TLS
TLS (Transport Layer Security (TLS) crittografa i dati inviati su Internet per garantire che EutvesDropper e hacker non siano in grado di vedere ciò che si trasmette, il che è particolarmente utile per informazioni private e sensibili come password, numeri di carta di credito e corrispondenza personale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono certificati SSL obsoleti
Il certificato SSL autentica l’identità di un proprietario di un sito Web e stabilisce una connessione sicura e crittografata al server per i suoi visitatori. Protegge la loro sicurezza e privacy. Ma i certificati SSL non sono validi per sempre. Come la patente di guida o il passaporto, anche un certificato SSL ha una data di scadenza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo svantaggio di SSL
Anche se tutto funziona perfettamente con la tua connessione SSL, i dati potrebbero essere compromessi da entrambe le estremità. Ad esempio, se i tuoi clienti ti inviano i dati della carta di credito rispetto a SSL, ma il tuo server non è sicuro, gli hacker possono comunque interrompere e rubare i dati dei clienti. Queste violazioni dei dati si verificano relativamente frequentemente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È il protocollo TLS obsoleto
Nel tempo, vengono sviluppate nuove versioni TLS e alcune delle versioni precedenti diventano obsolete per le vulnerabilità o le ragioni tecniche; e, pertanto, non dovrebbe più essere utilizzato per proteggere i dati. TLS 1.2 o TLS 1.3 dovrebbe essere utilizzato e qualsiasi organizzazione non dovrebbe utilizzare SSL 2.0, SSL 3.0, TLS 1.0 e TLS 1.1.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È obsoleto TLS
Versioni precedenti come TLS 1.0 e TLS 1.Sono stato completamente deprecato e usarli è un invito sicuro per gli aggressori. Mentre TLS 1.2 può ancora essere utilizzato, è considerato sicuro solo quando vengono rimossi cifre e algoritmi deboli.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa è vulnerabile TLS
Uno dei rischi di sicurezza TLS più comuni è l’uso di cifre deboli. Gli aggressori possono rompere facilmente le cifre deboli, consentendo loro di accedere a dati sensibili. Alcune altre vulnerabilità TLS includono l’imbottitura Oracle sulla crittografia legacy declassata (barboncino), Man-in-the-Middle (MITM) e così via.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È sufficiente per la crittografia e -mail
Oltre il 90% dei fornitori di e -mail supporta TLS, il che significa che la maggior parte degli utenti può ricevere e -mail crittografate con TLS. Non sono necessarie password per leggere il messaggio: sembra una normale e-mail nella casella di posta del destinatario. SMTP TLS è in grado di crittografare le e -mail in trasmissione dal mittente al destinatario.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] TLS protegge le e -mail
Transport Layer Security (TLS) è un protocollo di sicurezza che crittografa e -mail per la privacy. TLS impedisce l’accesso non autorizzato della tua e -mail quando è in transito su connessioni Internet.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre errori di sicurezza più comuni con i certificati TLS
7 Errori comuni: gestione del certificato TLS Non avere un inventario completo dei certificati.Utilizzando protocolli obsoleti e deprecati.Facendo affidamento su brevi tasti di lunghezza.Utilizzo di certificati autofirmati.Mancanza di politiche e pratiche di protezione del certificato.Durata del certificato troppo lungo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È stato rotto TLS
È stato ampiamente pubblicizzato che TLS (qualsiasi versione inferiore o uguale a 1.0), l’uso della modalità AES-CBC è stato recentemente rotto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa non protegge TLS
Va notato che TLS non protegge i dati sui sistemi finali. Garantisce semplicemente la consegna sicura dei dati su Internet, evitando possibili intercettazioni e/o alterazione del contenuto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando è stato gradualmente eliminato SSL
Bene, contrariamente a quanto il nome di questi certificati digitali che usiamo oggi ti farà credere, il protocollo SSL ha effettivamente iniziato a essere gradualmente fuori nel 1999. È stato sostituito da un protocollo più recente e sicuro: il protocollo TLS.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le principali debolezze di TLS
Alcune altre vulnerabilità TLS includono l’imbottitura Oracle sulla crittografia legacy declassata (barboncino), Man-in-the-Middle (MITM) e così via. Il barboncino è un difetto di sicurezza in SSL 3.0 Protocollo. Questo difetto consente agli aggressori di decrittografare i dati crittografati utilizzando SSL 3.0, che alcuni siti Web e browser usano ancora.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i difetti di TLS
Uno dei rischi di sicurezza TLS più comuni è l’uso di cifre deboli. Gli aggressori possono rompere facilmente le cifre deboli, consentendo loro di accedere a dati sensibili. Alcune altre vulnerabilità TLS includono l’imbottitura Oracle sulla crittografia legacy declassata (barboncino), Man-in-the-Middle (MITM) e così via.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sostituirà TLS
Come il suo successore di trasporto (TLS), Secure Sockets Layer (SSL) è un protocollo crittografico che estende HTTP per autenticare le connessioni Internet e abilitare la crittografia e la decryption SSL per la comunicazione dei dati su una rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È Microsoft che disabilita TLS
Per Microsoft 365 gestito da 21 Vianet, TLS 1.0/1.1 sarà disabilitato il 30 giugno 2023. Al 31 ottobre 2018, Transport Layer Security (TLS) 1.0 e 1.1 Protocolli sono deprecati per il servizio Microsoft 365. L’effetto per gli utenti finali è minimo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale protocollo dovrebbe utilizzare per crittografare l’email
SMTPS. SMTP Secure (SMTPS) funziona come HTTPS per SMTP. Utilizza TLS per crittografare gli scambi di messaggi tra client e server.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la debolezza di TLS
Alcune altre vulnerabilità TLS includono l’imbottitura Oracle sulla crittografia legacy declassata (barboncino), Man-in-the-Middle (MITM) e così via. Il barboncino è un difetto di sicurezza in SSL 3.0 Protocollo. Questo difetto consente agli aggressori di decrittografare i dati crittografati utilizzando SSL 3.0, che alcuni siti Web e browser usano ancora.
[/WPREMARK]