


Come è diverso Selinux?
Cos’è Selinux e come è diverso dal permesso del file
Selinux è un esempio di un sistema MAC per Linux. Con DAC, file e processi hanno proprietari. È possibile che l’utente possieda un file, un gruppo possiede un file o un altro, che può essere chiunque altro. Gli utenti hanno la possibilità di modificare le autorizzazioni sui propri file.
Quali sono le 3 diverse modalità di Selinux
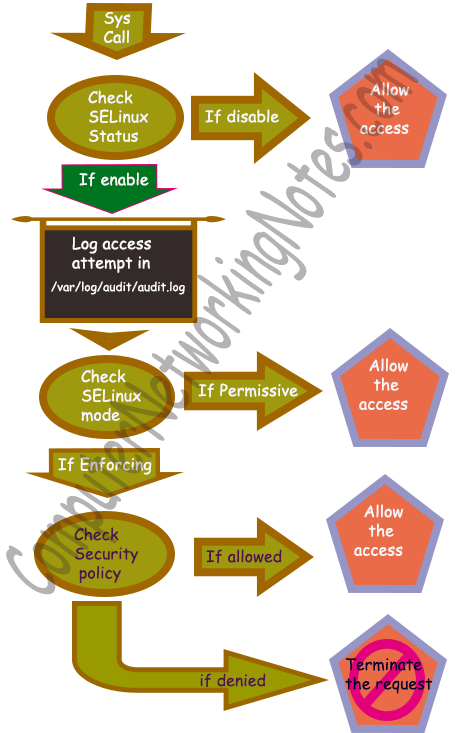
Selinux supporta le modalità di applicazione, permissive e disabilitate. La modalità di applicazione è l’impostazione predefinita. La modalità permissiva consente operazioni che non sono consentite in modalità di applicazione e registri tali operazioni al registro di audit Selinux. La modalità permissiva viene generalmente utilizzata quando si sviluppano politiche o risoluzione dei problemi.
Qual è il vantaggio di Selinux
Selinux offre i seguenti vantaggi: Tutti i processi e i file sono etichettati. Le regole della politica Selinux definiscono come i processi interagiscono con i file e come i processi interagiscono tra loro. L’accesso è consentito solo se esiste una regola della politica Selinux che lo consente specificamente.
Cos’è Selinux e come funziona
Selinux, o Linux potenziato dalla sicurezza, fa parte del kernel di sicurezza Linux che funge da agente protettivo sui server. Nel kernel Linux, Selinux si basa su controlli di accesso obbligatori (MAC) che limitano gli utenti alle regole e alle politiche stabilite dall’amministratore di sistema.
Perché Selinux è più sicuro
Una delle caratteristiche chiave di Selinux è che consente a Sysadmins di bloccare l’accesso non autorizzato alle risorse di sistema. Questa architettura di sicurezza applica la separazione del privilegio tra utenti e processi di sistema, consentendo agli amministratori di gestire l’accesso alle risorse in modo più efficiente.
Perché non usare Selinux
Inconvenienti di disabilitazione di SE Linux
Durante la disabilitazione di Selinux, ogni processo avrà accesso ai file come in un normale sistema Linux. L’uso improprio dei diritti non può essere prevenuto. Un processo hackerato può ottenere l’accesso a file segreti che non sono necessari per il suo scopo originale e potrebbero essere utilizzati in modo improprio. Questo è un problema serio.
Qual è la differenza tra Selinux e Firewall
Selinux può determinare se un processo dovrebbe parlare o meno di una determinata porta, ma il firewall si preoccupa di cosa fare del traffico stesso su quella porta/interfaccia. Il firewall non impedirà a un processo di provare ad ascoltare una porta, ma può impedire al traffico di arrivare a quel processo.
Selinux è permissivo o applicazione
Selinux opera sul principio di negazione predefinita: viene negata qualsiasi cosa non esplicitamente consentita. Selinux può funzionare in due modalità globali: modalità permissiva, in cui sono registrati le negazioni dell’autorizzazione ma non. La modalità di applicazione, in cui i rifiuti delle autorizzazioni sono entrambi registrati e applicati.
Qual è lo svantaggio di Selinux
Svantaggi del processo di esecuzione con Selinux:
Aumento della complessità: Selinux può essere complesso e difficile da configurare, rendendo più difficile l’amministrazione del sistema. Compatibilità limitata: Selinux non è compatibile con tutte le applicazioni, limitando la sua utilità in determinati contesti.
Qual è la differenza tra Selinux e Linux normale
Le differenze tra l’installazione standard Linux e Selinux sono: lo scopo. Come sistema operativo, Linux gestisce le risorse hardware e software, fornendo le basi per lo sviluppo del software. D’altra parte, Selinux è un componente di sicurezza che protegge Linux da software dannoso e accesso non autorizzato.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è Selinux e come è diverso dal permesso del file
Selinux è un esempio di un sistema MAC per Linux. Con DAC, file e processi hanno proprietari. È possibile che l’utente possieda un file, un gruppo possiede un file o un altro, che può essere chiunque altro. Gli utenti hanno la possibilità di modificare le autorizzazioni sui propri file.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 3 diverse modalità di Selinux
Selinux supporta le modalità di applicazione, permissive e disabilitate. La modalità di applicazione è l’impostazione predefinita. La modalità permissiva consente operazioni che non sono consentite in modalità di applicazione e registri tali operazioni al registro di audit Selinux. La modalità permissiva viene generalmente utilizzata quando si sviluppano politiche o risoluzione dei problemi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il vantaggio di Selinux
Selinux offre i seguenti vantaggi: Tutti i processi e i file sono etichettati. Le regole della politica Selinux definiscono come i processi interagiscono con i file e come i processi interagiscono tra loro. L’accesso è consentito solo se esiste una regola della politica Selinux che lo consente specificamente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è Selinux e come funziona
Selinux, o Linux potenziato dalla sicurezza, fa parte del kernel di sicurezza Linux che funge da agente protettivo sui server. Nel kernel Linux, Selinux si basa su controlli di accesso obbligatori (MAC) che limitano gli utenti alle regole e alle politiche stabilite dall’amministratore di sistema.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché Selinux è più sicuro
Una delle caratteristiche chiave di Selinux è che consente a Sysadmins di bloccare l’accesso non autorizzato alle risorse di sistema. Questa architettura di sicurezza applica la separazione del privilegio tra utenti e processi di sistema, consentendo agli amministratori di gestire l’accesso alle risorse in modo più efficiente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché non usare Selinux
Inconvenienti di disabilitazione di SE Linux
Durante la disabilitazione di Selinux, ogni processo avrà accesso ai file come in un normale sistema Linux. L’uso improprio dei diritti non può essere prevenuto. Un processo hackerato può ottenere l’accesso a file segreti che non sono necessari per il suo scopo originale e potrebbero essere utilizzati in modo improprio. Questo è un problema serio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra Selinux e Firewall
Selinux può determinare se un processo dovrebbe parlare o meno di una determinata porta, ma il firewall si preoccupa di cosa fare del traffico stesso su quella porta/interfaccia. Il firewall non impedirà a un processo di provare ad ascoltare una porta, ma può impedire al traffico di arrivare a quel processo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Selinux è permissivo o applicazione
Selinux opera sul principio di negazione predefinita: viene negata qualsiasi cosa non esplicitamente consentita. Selinux può funzionare in due modalità globali: modalità permissiva, in cui sono registrati le negazioni dell’autorizzazione ma non. La modalità di applicazione, in cui i rifiuti delle autorizzazioni sono entrambi registrati e applicati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo svantaggio di Selinux
Svantaggi del processo di esecuzione con Selinux:
Aumento della complessità: Selinux può essere complesso e difficile da configurare, rendendo più difficile l’amministrazione del sistema. Compatibilità limitata: Selinux non è compatibile con tutte le applicazioni, limitando la sua utilità in determinati contesti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra Selinux e Linux normale
Le differenze tra l’installazione standard Linux e Selinux sono: lo scopo. Come sistema operativo, Linux gestisce le risorse hardware e software, fornendo le basi per lo sviluppo del software. D’altra parte, Selinux è un componente di sicurezza che protegge Linux da software dannoso e accesso non autorizzato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede se Selinux è permissivo
Quando Selinux è in esecuzione in modalità permissiva, il criterio Selinux non viene applicato. Il sistema rimane operativo e Selinux non nega alcuna operazione ma registra solo i messaggi AVC, che possono essere utilizzati per la risoluzione dei problemi, il debug e i miglioramenti delle politiche Selinux.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale è il problema più comune in Selinux
Le cause più comuni perché Selinux nega un’azione sono: processi, file o directory sono etichettate con un contesto di Selinux errato. I processi limitati sono configurati in modo diverso da quello previsto dal criterio Selinux predefinito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché dovremmo disabilitare Selinux
Perché vorresti disabilitare Selinux se si tratta di una funzione di sicurezza perché spesso le funzionalità di sicurezza estreme diventano un dolore. Lo stesso vale per Selinux. Perché è troppo severo su quali file sono accessibili con quale processo, avrai difficoltà a far funzionare correttamente vari servizi sul server.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli svantaggi della disabilitazione di Selinux
Inconvenienti di disabilitazione di SE Linux
Durante la disabilitazione di Selinux, ogni processo avrà accesso ai file come in un normale sistema Linux. L’uso improprio dei diritti non può essere prevenuto. Un processo hackerato può ottenere l’accesso a file segreti che non sono necessari per il suo scopo originale e potrebbero essere utilizzati in modo improprio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché dovresti disabilitare Selinux
Ad esempio, se i file in /var /lib sono di proprietà di root e con autorizzazioni di file 000, il programma che richiede questi file non eseguirà. Inoltre, quando si esegue il debug di un’applicazione, Selinux diventa un dolore. Disabilitando che ti salva il mal di testa.
[/WPREMARK]