


Come fai a sapere di avere un ransomware?
Riepilogo dell’articolo: Come rilevare e recuperare dagli attacchi ransomware
1. Segni di infezione da ransomware: Se il tuo browser Web o il desktop è bloccato con un messaggio che richiede il pagamento per sbloccare il sistema o se le directory dei file contengono un file di nota di riscatto con un .TXT Extension, è probabile che il tuo sistema sia stato infettato da ransomware.
2. Avvisi di accesso non autorizzati: Un aumento delle notifiche di tentativi di accesso non autorizzate o ricevere e -mail sui tentativi di ripristino della password potrebbe indicare un attacco ransomware in corso.
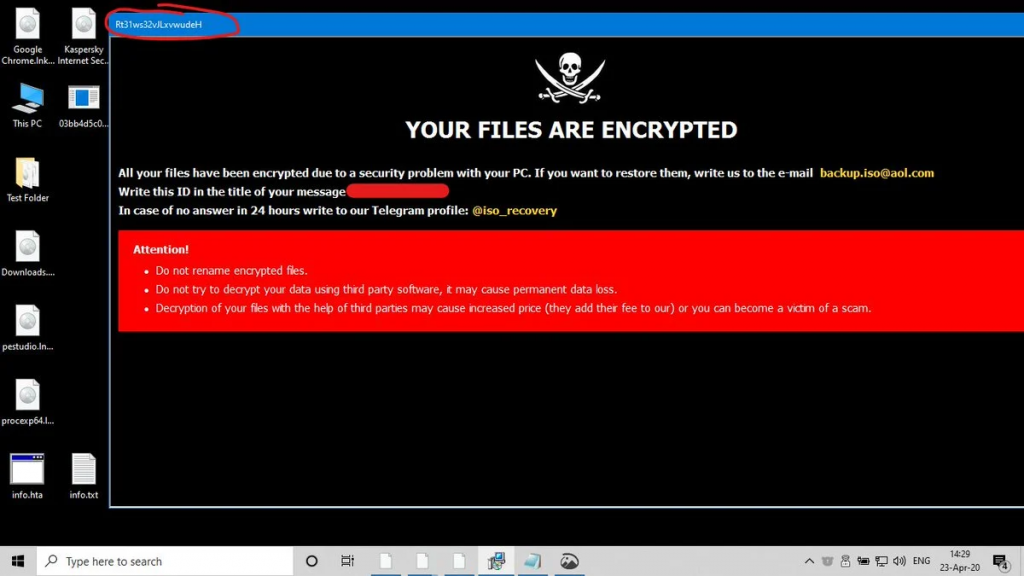
3. Aspetto di attacco ransomware: Una volta completato il processo di crittografia o di cancellazione dei dati, le note di riscatto vengono generalmente visualizzate sui sistemi o sui dispositivi della vittima. Queste note forniscono istruzioni su come riprendere l’accesso a dati o dispositivi.
4. Indicatori comuni di ransomware: I messaggi pop-up che richiedono il pagamento per sbloccare i file, l’incapacità di accedere ai dispositivi, i problemi di accesso senza motivi noti e i file che richiedono password o codici per aprire o accedere sono segni comuni di un attacco ransomware.
5. Durata del recupero del ransomware: Il tempo di recupero del ransomware varia a seconda della complessità dell’infrastruttura IT, ma in genere ci vogliono alcuni giorni a una settimana. Avere un piano di backup e recupero in atto può ridurre al minimo i tempi di inattività.
6. Rilevamento antivirus e ransomware: Il software antivirus può rilevare file crittografati e identificare ransomware, anche se si verificano cambiamenti sottili nei documenti.
7. Recupero da un attacco ransomware: Simile al tempo di recupero, la durata del recupero dipende dalle dimensioni e dalla complessità dell’infrastruttura IT dell’azienda. Un piano di backup e recupero ben preparato può aiutare a ridurre al minimo i tempi di inattività e ripristinare rapidamente le operazioni aziendali.
8. Capacità antivirus nel rilevare ransomware: Il software antivirus è in grado di rilevare ransomware riconoscendo quando un file è crittografato, anche se ci sono sottili modifiche all’interno del documento.
Domande:
- Come posso dire se ho un ransomware?
- Come fai a sapere di essere sotto l’attacco ransomware?
- Che aspetto ha un attacco ransomware?
- Quali sono gli indicatori comuni di ransomware?
- Il ransomware va via?
- Può un antivirus aiutare a rilevare ransomware?
- Puoi recuperare dall’attacco ransomware?
- Può l’antivirus rilevare ransomware?
I segni includono il browser o il blocco desktop, i file di note di riscatto e le nuove estensioni dei file aggiunte ai nomi di file.
Gli indicatori includono tentativi di accesso non autorizzati e e -mail di ripristino della password.
Gli attacchi di ransomware mostrano note di riscatto sui sistemi o sui dispositivi della vittima.
I segni comuni includono messaggi pop-up che richiedono pagamento, incapacità di accedere ai dispositivi o di accesso e file che richiedono password o codici.
Il tempo di recupero del ransomware dipende dall’infrastruttura IT dell’azienda e può richiedere alcuni giorni a una settimana.
Sì, il software antivirus può rilevare ransomware identificando file crittografati e persino sottili modifiche all’interno dei documenti.
Il recupero è possibile con un piano di backup e recupero in atto, che può ridurre al minimo i tempi di inattività e ripristinare rapidamente le operazioni aziendali.
Il software antivirus può rilevare ransomware riconoscendo i file crittografati, indipendentemente da eventuali modifiche all’interno del documento.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come posso dire se ho un ransomware
Firma Il tuo sistema potrebbe essere stato infettato da ransomware: il browser Web o il desktop sono bloccati con un messaggio su come pagare per sbloccare il sistema e/o le directory dei file contengono un "Nota di riscatto" file che di solito è un . file txt.Tutti i tuoi file hanno una nuova estensione del file aggiunta ai fileNames.
Cachedsimilar
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come fai a sapere di essere sotto l’attacco ransomware
Avvisi di accesso non autorizzato: l’amministratore di rete di un’impresa può vedere un aumento delle notifiche di tentativi di accesso non autorizzate. Le persone potrebbero anche ricevere e -mail che facevano loro sapere che qualcuno ha cercato di reimpostare le loro password. Questi tentativi di accesso alla rete potrebbero indicare che è in corso un attacco ransomware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che aspetto ha un attacco ransomware
Messaggio ransomware
Le note di riscatto sono spesso visualizzate sui sistemi o sui dispositivi della vittima una volta completato il processo di crittografia o di cancellazione dei dati. Le note di riscatto contengono in genere istruzioni che la vittima deve seguire per ottenere l’accesso ai loro dati o dispositivi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli indicatori comuni di ransomware
Segni comuni È possibile che tu sia vittima di ransomware: i messaggi pop-up che richiedono fondi o pagamenti per sbloccare i file. Non puoi accedere ai tuoi dispositivi o il tuo accesso non funziona per motivi sconosciuti. i file richiedono una password o un codice per aprirli.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il ransomware va via
Il recupero del ransomware richiede in genere alcuni giorni a una settimana, a seconda delle dimensioni e della complessità dell’infrastruttura IT della tua azienda. Tuttavia, se si dispone di un buon piano di backup e recupero in atto, puoi ridurre al minimo i tempi di inattività e riportare la tua attività il più rapidamente possibile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può un antivirus aiutare a rilevare ransomware
Il software antivirus è in grado di rilevare quando un file viene crittografato, anche se si verificano le modifiche più sottili all’interno del documento, il che rende relativamente facile identificare il ransomware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Puoi recuperare dall’attacco ransomware
Il recupero del ransomware richiede in genere alcuni giorni a una settimana, a seconda delle dimensioni e della complessità dell’infrastruttura IT della tua azienda. Tuttavia, se si dispone di un buon piano di backup e recupero in atto, puoi ridurre al minimo i tempi di inattività e riportare la tua attività il più rapidamente possibile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può l’antivirus rilevare ransomware
Il software antivirus è in grado di rilevare quando un file viene crittografato, anche se si verificano le modifiche più sottili all’interno del documento, il che rende relativamente facile identificare il ransomware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Puoi riprenderti da ransomware
Il recupero del ransomware richiede in genere alcuni giorni a una settimana, a seconda delle dimensioni e della complessità dell’infrastruttura IT della tua azienda. Tuttavia, se si dispone di un buon piano di backup e recupero in atto, puoi ridurre al minimo i tempi di inattività e riportare la tua attività il più rapidamente possibile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come iniziano la maggior parte degli attacchi di ransomware
Il ransomware inizia con i criminali informatici che entrano in un sistema e crittografano tutti i dati, offrendo una chiave di decrittografia se la vittima accetta di pagare un riscatto attraverso la criptovaluta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la causa n. 1 di ransomware
Vettori di infezione
La maggior parte del ransomware viene propagata attraverso azioni avviate dall’utente come fare clic su un collegamento dannoso in un’e-mail di spam o visitare un sito Web dannoso o compromesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può ripristinare il PC rimuovere il ransomware
Se un attacco di ransomware mirasse solo a determinati tipi di file, come i file di Office, un reset sradicherebbe quei file infetti e la macchina si riprenderebbe in uno stato pulito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Pulire un computer Rimuovi il ransomware
Il modo più sicuro per confermare malware o ransomware è stato rimosso da un sistema è fare una pulizia completa di tutti i dispositivi di archiviazione e reinstallare tutto da zero. La formattazione dei dischi rigidi nel sistema garantirà che non rimangono resti del malware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il mio computer è infetto da ransomware
Sfortunatamente, un’infezione ransomware di solito non si mostra fino a quando non si vede un tipo di notifica, né in una finestra, un’app o un messaggio a schermo intero, che chiede denaro per riconquistare l’accesso al tuo PC o file. Questi messaggi spesso vengono visualizzati dopo aver crittografato i file.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può essere fermato il ransomware
Sicurezza anti-virus endpoint forte e rispettabile
Uno dei modi più importanti per fermare il ransomware è avere una soluzione di sicurezza endpoint molto forte. Queste soluzioni sono installate sui dispositivi endpoint e bloccano qualsiasi malware di infettare i sistemi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ripristina il PC Rimuovi il ransomware
Se un attacco di ransomware mirasse solo a determinati tipi di file, come i file di Office, un reset sradicherebbe quei file infetti e la macchina si riprenderebbe in uno stato pulito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Una VPN ti protegge dal ransomware
Una VPN non può fermare completamente il ransomware, ma può renderti meno vulnerabile agli attacchi. Con Nordvpn (e la funzione di protezione delle minacce di Nordvpn) è meno probabile scaricare file maliziosi e visitare siti Web pericolosi e sfilati di malware, quindi le possibilità che tu sia infettato da ransomware sono inferiori.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può il ransomware superare il firewall
3. Usa firewall e protezione endpoint. I firewall possono essere una buona soluzione mentre capisci come fermare gli attacchi di ransomware. I firewall scansionano il traffico proveniente da entrambe le parti, esaminandolo per malware e altre minacce.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il ransomware va via se paghi
Mentre il pagamento del ransom ti restituisce quasi sempre alcuni dati, la percentuale di dati ripristinati dopo il pagamento è diminuita.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi è più colpito dal ransomware
Di seguito sono riportati alcuni di quelli che sono stati maggiormente colpiti dal ransomware, in base al numero di attacchi ransomware in tutto il mondo nel 2021.Governo. Uno dei migliori obiettivi degli attacchi ransomware è il settore governativo.Formazione scolastica.Assistenza sanitaria.Tecnologie dell’informazione.Produzione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il primo passo se il PC è infetto da ransomware
Le connessioni in entrata e in uscita di tutti i giorni online su connessioni in arrivo.Scollegare i dispositivi di archiviazione esterni.Pulisci in sicurezza il disco rigido e reinstalla il tuo sistema operativo.Disabilitare le attività di manutenzione.Cerca strumenti di decryption nel tuo software antivirus.Identifica la deformazione del ransomware.Ripristina tutte le password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] L’antivirus può rimuovere il ransomware
Un antivirus può impedire a molti tipi di ransomware, ma non può fermarlo una volta preso il controllo del sistema. Tuttavia, i programmi antivirus si stanno evolvendo per superare la minaccia. Il ransomware funziona in modo molto diverso rispetto ai virus tradizionali, attaccando i tuoi file importanti tenendoli in ostaggio con crittografia.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ransomware ruba i dati o semplicemente li blocca
Il ransomware è stato uno dei tipi di malware più popolari e di successo in questi giorni. Con esso, i criminali informatici possono bloccare con successo l’accesso ai tuoi dati e dispositivi, rubare informazioni sensibili e guadagnare una fortuna costringendoti a pagare un riscatto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può essere rimosso il ransomware dal PC
È possibile eliminare i file dannosi manualmente o automaticamente utilizzando il software antivirus. La rimozione manuale del malware è consigliata solo per gli utenti esperti di computer. Se il tuo computer è infetto da ransomware che crittografa i tuoi dati, avrai bisogno di uno strumento di decrittografia appropriato per riguadagnare l’accesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Posso essere hackerato se uso VPN
In breve, puoi ancora essere hackerato durante l’utilizzo di una VPN. Alcuni servizi VPN forniscono funzionalità di gestione delle minacce come Nordvpn Cybersec, che può bloccare l’accesso agli URL che sono noti per essere dannosi. Tuttavia, è ancora possibile essere hackerati quando si utilizzano questi servizi.
[/WPREMARK]