


Cos’è HiPAA e PCI?
Riepilogo dell’articolo
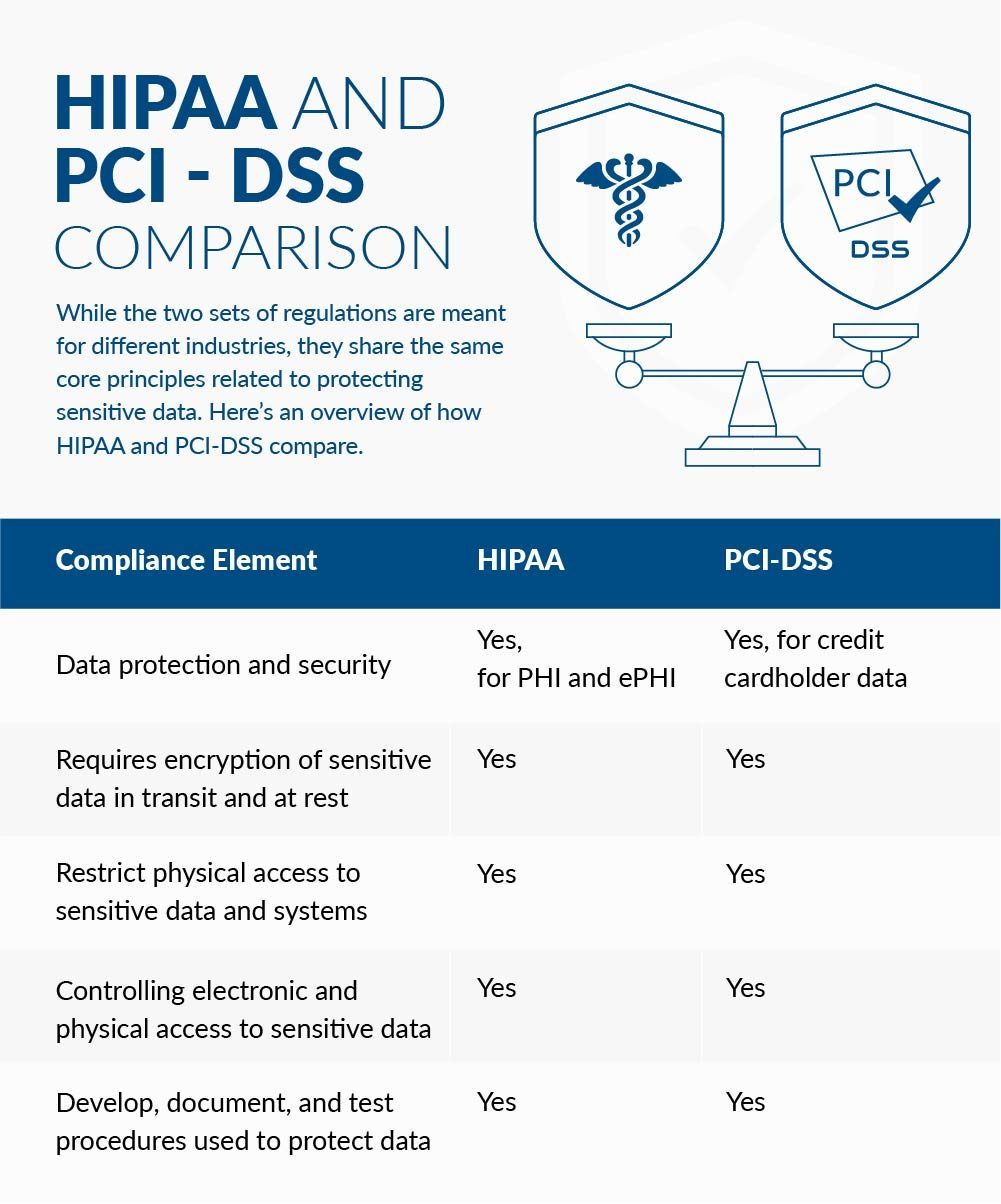
HIPAA e PCI sono due set distinti e diversi di requisiti progettati per proteggere diversi tipi di informazioni. HIPAA mira a proteggere i dati dei cittadini, mentre la PCI è stata creata per ridurre i costi legati alla frode associati alla perdita di dati delle carte.
PCI sta per lo standard di sicurezza dei dati del settore delle carte di pagamento e si riferisce a una serie di politiche e procedure destinate a ottimizzare la sicurezza delle transazioni di credito, debito e carta in contanti. Mira a proteggere i titolari di carte dall’uso improprio delle loro informazioni personali.
Qualsiasi organizzazione che gestisce i dati dei titolari di carte deve essere conforme a PCI, indipendentemente dalle sue dimensioni e dal numero di transazioni che elabora. Ciò include le aziende che accettano, gestiscono, archiviano o trasmettono carte di credito, debito e prepagato utilizzate dai clienti.
Punti chiave
- PCI e HIPAA sono due diversi set di requisiti volti a proteggere diversi tipi di informazioni.
- PCI sta per lo standard di sicurezza dei dati del settore delle carte di pagamento e si concentra sulla garanzia di transazioni con carta di credito, debito e contanti.
- Qualsiasi organizzazione che gestisce i dati dei titolari di schede deve essere conforme a PCI, indipendentemente dalle dimensioni o dal volume delle transazioni.
15 domande uniche basate sul testo
- Q1: Qual è la differenza tra PCI e HIPAA?
- Q2: Cosa significa PCI in sanità?
- Q3: Cosa significa PCI nella sicurezza delle informazioni?
- Q4: Chi deve rispettare il PCI?
- Q5: Cosa significa PCI nella privacy dei dati?
- Q6: Cos’è PCI e perché è importante?
- Q7: Qual è l’acronimo hipaa?
- Q8: È obbligatorio per la conformità PCI per tutte le aziende?
- Q9: Qual è lo scopo della conformità PCI?
- Q10: Quali sono i requisiti chiave del PCI DSS?
- Q11: In che modo la conformità PCI protegge i titolari di carte?
- Q12: Quali sono le sanzioni per la non conformità con gli standard PCI?
- Q13: Come possono le aziende raggiungere la conformità PCI?
- Q14: Quali sono i vantaggi di essere conformi a PCI?
- Q15: Quante volte le aziende dovrebbero sottoporsi a audit di conformità PCI?
Risposte dettagliate alle domande
Q1: La differenza tra PCI e HIPAA risiede nei loro rispettivi scopi. HIPAA è stato progettato dai comitati governativi per proteggere i dati dei cittadini, mentre PCI è stato creato dall’industria privata per ridurre i costi legati alla frode in merito alla perdita di dati delle carte.
Q2: Nel contesto dell’assistenza sanitaria, PCI sta per l’intervento coronarico percutaneo. È una procedura non chirurgica e invasiva volta ad alleviare il restringimento o l’occlusione dell’arteria coronarica e il miglioramento dell’afflusso di sangue al tessuto ischemico.
Q3: PCI, nel contesto della sicurezza delle informazioni, rappresenta lo standard di sicurezza dei dati del settore delle carte di pagamento. È un insieme ampiamente accettato di politiche e procedure intese a ottimizzare la sicurezza delle transazioni di credito, debito e contanti, proteggendo i titolari di carte dall’uso improprio delle loro informazioni personali.
Q4: Qualsiasi organizzazione che accetta, gestisce, negozi o trasmette i dati dei titolari di schede deve essere conforme a PCI. La dimensione dell’azienda e il numero di transazioni non esentano una società dalla conformità. I dati dei titolari di carta includono debiti, credito e carte prepagate utilizzate dai clienti.
Q5: Nella privacy dei dati, PCI è quello di standard di sicurezza dei dati del settore delle carte di pagamento. Si riferisce a una serie di standard di sicurezza progettati per garantire che le aziende accettano, elaborano, memorizzano o trasmettono informazioni sulle carte mantengano un ambiente sicuro.
Q6: PCI è un insieme di standard di sicurezza noti come standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS). È importante perché aiuta a ottimizzare la sicurezza delle transazioni di credito, debito e carta in contanti, proteggendo i titolari di carta dall’uso improprio delle loro informazioni personali.
Q7: HIPAA è l’acronimo della legge sulla portabilità dell’assicurazione sanitaria e. È stato approvato dal Congresso nel 1996 e mira a proteggere le informazioni sanitarie e fornire alle persone alcuni diritti relativi alle loro cartelle cliniche.
Q8: Sì, la conformità PCI è obbligatoria per qualsiasi azienda che trasmette, memorizza, gestisce o accetta i dati della carta di credito, indipendentemente dalle dimensioni o dal volume delle transazioni. Anche se un’impresa elabora solo tre transazioni con carta di credito al mese, deve comunque rispettare gli standard PCI.
Q9: Lo scopo della conformità PCI è garantire che le aziende accettano, elaborano, memorizzano o trasmettono i dati dei titolari di carte mantengano un ambiente sicuro. Il rispetto degli standard PCI aiuta a proteggere i titolari di carte dall’uso improprio delle loro informazioni personali e riduce i costi legati alla frode per le imprese.
Q10: I requisiti chiave dello standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) includono la manutenzione di una rete sicura, la protezione dei dati dei titolari di carte, il mantenimento di un programma di gestione delle vulnerabilità, l’implementazione di forti misure di controllo degli accessi, il monitoraggio e il test regolarmente e la manutenzione di una politica di sicurezza delle informazioni.
Q11: La conformità PCI protegge i titolari di carte garantendo che le aziende che gestiscono le loro informazioni personali mantengano un ambiente sicuro. Il rispetto degli standard PCI riduce il rischio che le informazioni personali vengano abusate o compromesse, proteggendo i titolari di carte da frode e furto di identità.
Q12: La non conformità con gli standard PCI può comportare varie sanzioni, tra cui multe, maggiori commissioni di transazione, perdita di partenariati commerciali, passività legali e danni alla reputazione. Le sanzioni specifiche dipendono dalla natura e dalla gravità della non conformità.
Q13: Le aziende possono ottenere la conformità PCI implementando le misure di sicurezza necessarie descritte nello standard di sicurezza dei dati PCI. Ciò include l’implementazione di firewall, crittografia e controlli di accesso, conduzione di regolari valutazioni di sicurezza e mantenimento di una politica di sicurezza delle informazioni globale.
Q14: Essere conformi alla PCI offre diversi vantaggi, tra cui una maggiore fiducia dei clienti, un rischio ridotto di violazioni e frodi dei dati, protezione contro passività legali, miglioramento della reputazione e potenziali risparmi sui costi associati alle spese relative alla frode.
Q15: Le aziende dovrebbero sottoporsi a audit di conformità PCI regolarmente, in genere su base annuale. Tuttavia, la frequenza degli audit può variare a seconda di fattori come il volume delle transazioni, il tipo di attività e eventuali modifiche ai sistemi o ai processi dell’organizzazione.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra PCI e HIPAA
HIPAA e PCI sono due set di requisiti distinti e diversi. Ognuno è appositamente progettato per diversi tipi di informazioni. HIPAA è stato progettato da comitati governativi che cercano di proteggere i dati dei cittadini. PCI è stato progettato da un settore privato per ridurre i costi relativi alla frode per la perdita di dati delle carte.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa PCI in sanità
L’intervento coronarico percutaneo (PCI) è una procedura non chirurgica e invasiva con l’obiettivo di alleviare il restringimento o l’occlusione dell’arteria coronarica e migliorare l’afflusso di sangue al tessuto ischemico.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa PCI nelle informazioni
Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) è un insieme ampiamente accettato di politiche e procedure intese a ottimizzare la sicurezza delle transazioni di credito, debito e carte in contanti e proteggere i titolari di carte dall’uso improprio delle loro informazioni personali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi deve rispettare il PCI
Qualsiasi organizzazione che accetta, gestisce, negozi o trasmette i dati dei titolari di schede deve essere conforme a PCI. La dimensione dell’azienda e il numero di transazioni non esenta un’azienda da essere conforme. I dati dei titolari di carta includono debiti, credito e carte prepagate utilizzate dai clienti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa PCI nella privacy dei dati
Standard di sicurezza dei dati del settore delle carte di pagamento
D1: ciò che è PCI A: lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) è un insieme di standard di sicurezza progettati per garantire che tutte le aziende che accettano, elaborano, archiviano o trasmettono informazioni sulla carta di credito mantengano un ambiente sicuro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’acronimo hipaa
Portabilità dell’assicurazione sanitaria e responsabilità Acthealth Assicurazione e responsabilità Act / nome completo
HIPAA è l’acronimo della legge sulla portabilità e responsabilità sanitaria che è stata approvata dal Congresso nel 1996.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È obbligatorio per la conformità PCI
Qualsiasi azienda che trasmette, memorizza, gestisce o accetta i dati della carta di credito, indipendentemente dalle dimensioni o dal volume di elaborazione, deve essere conforme agli standard PCI DSS. Se elaborano solo tre transazioni con carta di credito al mese, è necessario rispettare gli standard PCI.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la conformità PCI e ne ho bisogno
Le carte di pagamento del settore Security Standard (PCI DSS) si riferisce a una serie di standard di sicurezza per garantire alle aziende che accettano, elaborano o trasmettono informazioni sulle carte mantengano un ambiente sicuro e proteggano le informazioni sensibili dei clienti da attacchi informatici come violazioni, frode delle carte di credito, e furto di identità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come fai a sapere se sei conforme a PCI
C’è davvero solo una risposta giusta qui, ed è il loro AOC. L’AOC di un’azienda, o attestazione di conformità, è la loro prova formale che sono conformi ai requisiti PCI DSS.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono esempi di dati PCI
Esempi Nome dei titoli.Numero di conto della carta di credito/debito.Data di scadenza della carta di credito/debito.Numero di verifica della carta di credito/debito.Codice di sicurezza della carta di credito/debito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali dati sono considerati PCI
Quale tipo di dati DSS PCI protegge PCI DSS protegge due categorie di dati: informazioni sul titolare delle schede e dati di autenticazione sensibili. I dati del titolare della carta si riferiscono a informazioni come numeri di conto primario, nome del titolare della carta, data di scadenza della carta e codice di servizio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 3 regole di HIPAA
Le regole HIPAA assicurano che: PHI sia accessibile solo dalle parti autorizzate.I pazienti hanno accesso alle copie dei loro registri personali su richiesta.Entità coperte Safeguard PHI attraverso misure fisiche, amministrative e tecniche ragionevoli.Le entità coperte segnalano prontamente e risolvono qualsiasi violazione della sicurezza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 5 regole di HIPAA
HHS ha avviato 5 regole per far rispettare la semplificazione amministrativa: (1) Regola sulla privacy, (2) Regola di transazioni e set di codice, (3) Regola di sicurezza, (4) regola degli identificatori univoci e (5) regola di applicazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede se un’azienda non è conforme a PCI
La non conformità può portare a molte conseguenze diverse come sanzioni mensili, violazioni dei dati, azione legale, reputazione danneggiata e persino perdita di entrate. La non conformità PCI può comportare sanzioni che vanno da $ 5.000 a $ 100.000 al mese dalle società di carte di credito (Visa, MasterCard, Discover, Amex).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi ha bisogno di essere conformità PCI
Tutte le aziende che archiviano, elaborano o trasmettono i dati del titolare delle carte di pagamento devono essere conformi a PCI.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede se non sono conforme a PCI
La non conformità può portare a molte conseguenze diverse come sanzioni mensili, violazioni dei dati, azione legale, reputazione danneggiata e persino perdita di entrate. La non conformità PCI può comportare sanzioni che vanno da $ 5.000 a $ 100.000 al mese dalle società di carte di credito (Visa, MasterCard, Discover, Amex).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È obbligatorio per la conformità PCI negli Stati Uniti
Sebbene non sia obbligatoriamente a livello federale nell’U.S, lo standard PCI DSS è obbligatorio dal PCI SSC. Il consiglio comprende le principali bande di carte di credito. Alcuni stati hanno persino incorporato il PCI DSS nelle loro leggi. L’ultima iterazione di PCI DSS – versione 4.0 – è stato rilasciato alla fine di marzo 2022.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la politica di conformità PCI
Il PCI DSS è un insieme obbligatorio di requisiti concordati dalle principali società di carte di credito. I requisiti di sicurezza si applicano a tutte le transazioni che circondano l’industria delle carte di pagamento e i commercianti o le organizzazioni che accettano queste carte come forma di pagamento.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 tipi di PCI
Livello 1 PCI: aziende che elaborano oltre 6 milioni di transazioni all’anno. PCI Livello 2: aziende che elaborano da 1 milione a 6 milioni di transazioni all’anno. Livello 3: aziende che elaborano da 20.000 a 1 milione di transazioni all’anno. Livello 4 PCI: aziende che elaborano meno di 20.000 transazioni all’anno.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i due tipi di PCI
I tipi PCI includono: Angioplastica con palloncino. Un palloncino viene inserito e gonfiato nell’arteria per premere la placca.Angioplastica laser. Un laser viene inserito all’estremità di una catetere e vaporizza la targa.Aterectomia rotazionale.Angioplastica con uno stent.PCI supportato da Impella.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che rientra nella conformità PCI
La conformità del settore delle carte di pagamento si riferisce agli standard tecnici e operativi che le aziende seguono per garantire e proteggere i dati delle carte di credito fornite dai titolari di carte e trasmessi tramite transazioni di elaborazione delle carte. Gli standard PCI per la conformità sono sviluppati e gestiti dal PCI Security Standards Council.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è coperto da PCI
Standard di sicurezza dei dati PCI – si applica a tutti i commercianti e fornitori di servizi che archiviano, elaborano o trasmettono i dati della scheda di pagamento, inclusi i pagamenti di accettazione ed elaborazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come spieghi HIPAA a un paziente
Come si spiega a HIPAA a un paziente Un modo semplice per spiegare la conformità HIPAA a un cliente è semplicemente definire la regola della privacy HIPAA e come ha creato gli standard nazionali per proteggere le cartelle cliniche delle persone e dare loro un maggiore controllo sulle loro informazioni sulla salute personale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono alcuni esempi di violazione di HIPAA
Esempi complessi di violazioni HIPAA
Secondo HIPAA, i pazienti hanno il diritto alle loro cartelle cliniche entro 30 giorni da una richiesta; La mancata fornitura di loro è una violazione di HIPAA. Perdere un dispositivo o record che espone i registri dei pazienti ad attori non autorizzati è anche una violazione dell’HIPAA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono 3 cose protette sotto HIPAA
Le informazioni protette da HIPAA sono tutte informazioni sanitarie relative al passato o al futuro salute o alle condizioni di una condizione fisica o futura, la fornitura di assistenza sanitaria all’individuo; o il pagamento passato, presente o futuro per la fornitura di assistenza sanitaria all’individuo.
[/WPREMARK]