


Cos’è le esigenze di sicurezza delle informazioni?
Riepilogo dell’articolo: sicurezza delle informazioni e le sue esigenze
Informazioni di sicurezza è fondamentale per proteggere i dati sensibili da accesso, alterazione, registrazione e interruzione non autorizzati. L’obiettivo principale è garantire la sicurezza e la privacy delle informazioni critiche, come i dettagli del conto del cliente, i dati finanziari e la proprietà intellettuale.
La necessità di sicurezza delle informazioni è fondamentale per ogni organizzazione a causa delle costanti minacce di criminalità informatica, attacchi di malware e potenziali violazioni dei dati. Queste minacce alla sicurezza possono causare danni significativi, sia finanziariamente che in termini di reputazione.
Gli elementi chiave di una moderna struttura di sicurezza informatica sono:
- Identificare: Riconoscere e comprendere potenziali rischi per la sicurezza.
- Proteggere: Implementare misure per salvaguardare i dati e le risorse critiche.
- Rilevare: Monitorare continuamente e identificare eventuali violazioni della sicurezza o anomalie.
- Rispondere: Agire immediatamente per mitigare e contenere incidenti di sicurezza.
- Recuperare: Ripristina sistemi e dati dopo una violazione della sicurezza e migliora le misure di sicurezza future.
Quando si creano un piano di sicurezza, le organizzazioni dovrebbero concentrarsi sui tre importanti passaggi, noti come tre DS di sicurezza: dissuadere, rilevare e ritardare. L’implementazione di questi passaggi aiuta a ridurre al minimo la probabilità di incidenti di sicurezza.
Esistono quattro tipi di sicurezza dell’informazione che le organizzazioni dovrebbero considerare o migliorare:
- Sicurezza della rete: Garantire la protezione delle reti di computer da accesso o attacchi non autorizzati.
- Sicurezza del cloud: Implementazione di misure di sicurezza per proteggere i dati sensibili archiviati in piattaforme basate su cloud.
- Sicurezza dell’applicazione: Garantire la sicurezza e l’integrità delle applicazioni software.
- Sicurezza dell’Internet of Things (IoT): Proteggere i dispositivi e le reti connesse all’interno dell’ecosistema IoT.
Esempi di sicurezza delle informazioni includono misure di sicurezza fisica, sicurezza endpoint, crittografia dei dati e sicurezza della rete. La sicurezza delle informazioni è strettamente correlata all’assicurazione delle informazioni, che protegge i dati contro minacce come disastri naturali e interruzioni del server.
L’implementazione di misure di sicurezza sul posto di lavoro è fondamentale per proteggere i dipendenti e gli uffici fisici dai danni. Una strategia di sicurezza sul posto di lavoro globale difende i dati e le informazioni critiche da hacker e altre minacce informatiche, garantendo la conformità con le leggi e i regolamenti aggiornati.
15 domande uniche basate sul testo:
- Cosa mira a proteggere la sicurezza delle informazioni? La sicurezza delle informazioni mira a proteggere i dati sensibili da accesso, alterazione, registrazione e interruzione non autorizzati.
- Perché la sicurezza delle informazioni è importante? La sicurezza delle informazioni è cruciale per salvaguardare le organizzazioni contro attacchi informatici, minacce alla sicurezza e potenziali violazioni dei dati.
- Quali sono gli elementi chiave di un moderno quadro di sicurezza informatica? Gli elementi chiave di un moderno quadro di sicurezza informatica sono identificare, proteggere, rilevare, rispondere e recuperare.
- Quali sono le tre importanti fasi che le organizzazioni dovrebbero prendere in considerazione nel loro piano di sicurezza? Le organizzazioni dovrebbero concentrarsi sui tre DS di sicurezza: scoraggiare, rilevare e ritardare.
- Quali sono i quattro tipi di sicurezza delle informazioni? I quattro tipi di sicurezza delle informazioni sono la sicurezza di rete, la sicurezza del cloud, la sicurezza delle applicazioni e la sicurezza di Internet of Things.
- Quali sono alcuni esempi di sicurezza delle informazioni? Esempi di sicurezza delle informazioni includono sicurezza fisica, sicurezza endpoint, crittografia dei dati e sicurezza della rete.
- Perché la sicurezza delle informazioni è cruciale sul posto di lavoro? La sicurezza delle informazioni sul posto di lavoro garantisce la sicurezza dei dati critici, protegge dalle minacce informatiche e garantisce il rispetto delle normative.
- In che modo la sicurezza delle informazioni si riferisce alla garanzia delle informazioni? La sicurezza delle informazioni è strettamente correlata all’assicurazione delle informazioni, che protegge i dati contro minacce come disastri naturali e interruzioni del server.
- Quali sono alcuni potenziali rischi per la sicurezza delle informazioni? I potenziali rischi per la sicurezza delle informazioni includono attacchi informatici, violazioni dei dati, malware e accesso non autorizzato.
- In che modo le organizzazioni possono rilevare violazioni della sicurezza? Le organizzazioni possono rilevare violazioni della sicurezza attraverso il monitoraggio continuo, i sistemi di rilevamento delle anomalie e i protocolli di risposta agli incidenti.
- In che modo le organizzazioni possono rispondere agli incidenti di sicurezza? Le organizzazioni devono avere in atto protocolli di risposta agli incidenti per agire immediatamente, mitigare l’impatto e prevenire ulteriori danni.
- Perché la sicurezza della rete è importante? La sicurezza della rete è essenziale per proteggere le reti di computer da accesso non autorizzato e potenziali attacchi.
- Qual è il ruolo della sicurezza del cloud? La sicurezza del cloud garantisce la protezione dei dati sensibili archiviati in piattaforme basate su cloud.
- In che modo la sicurezza delle applicazioni contribuisce alla sicurezza delle informazioni complessive? La sicurezza delle applicazioni garantisce la sicurezza e l’integrità delle applicazioni software, prevenendo l’accesso non autorizzato e le potenziali vulnerabilità.
- Cos’è la sicurezza IoT? La sicurezza IoT è la protezione dei dispositivi e delle reti connessi all’interno dell’ecosistema di Internet of Things.
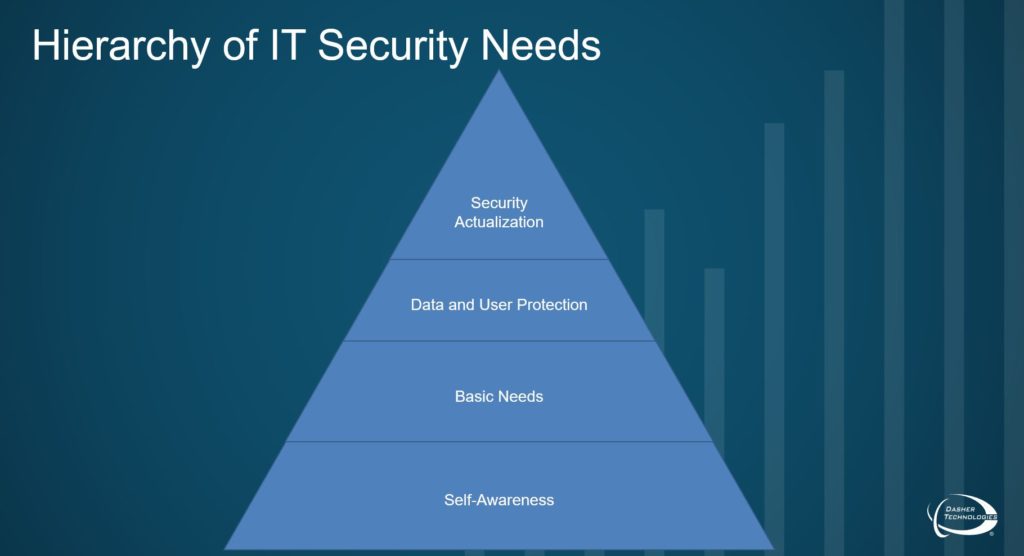
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la sicurezza delle informazioni e le sue esigenze
La sicurezza delle informazioni protegge le informazioni sensibili dalle attività non autorizzate, tra cui ispezione, modifica, registrazione e qualsiasi interruzione o distruzione. L’obiettivo è garantire la sicurezza e la privacy dei dati critici come i dettagli del conto del cliente, i dati finanziari o la proprietà intellettuale.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché c’è bisogno di sicurezza delle informazioni
L’importanza della sicurezza delle informazioni
Ogni organizzazione ha bisogno di protezione contro gli attacchi informatici e le minacce alla sicurezza. Il crimine informatico e il malware sono minacce costanti per chiunque abbia una presenza su Internet e le violazioni dei dati richiedono tempo e costose.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 5 elementi di sicurezza delle informazioni
5 Elementi chiave di un moderno Framework Identify della sicurezza informatica.Proteggere.Rilevare.Rispondere.Recuperare.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le tre esigenze di sicurezza
Quando l’organizzazione sta creando un piano di sicurezza, ci sono tre importanti passaggi che devono essere considerati per mitigare il rischio prima che si verifichi un incidente. Questi sono i tre ds di sicurezza: determinare, rilevare e ritardare. I tre DS sono un modo per un’organizzazione di ridurre la probabilità di un incidente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono 4 tipi di sicurezza delle informazioni
Esistono quattro tipi di sicurezza della tecnologia dell’informazione che dovresti considerare o migliorare: sicurezza della rete.Sicurezza del cloud.Sicurezza dell’applicazione.Sicurezza dell’Internet of Things.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è esempi di sicurezza delle informazioni
Sicurezza fisica, sicurezza endpoint, crittografia dei dati e sicurezza della rete sono tutti esempi di sicurezza delle informazioni. È anche strettamente correlato all’assicurazione delle informazioni, che protegge i dati contro minacce, come disastri naturali e interruzioni del server.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di sicurezza delle informazioni
Sicurezza fisica, sicurezza endpoint, crittografia dei dati e sicurezza della rete sono tutti esempi di sicurezza delle informazioni. È anche strettamente correlato all’assicurazione delle informazioni, che protegge i dati contro minacce, come disastri naturali e interruzioni del server.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché abbiamo bisogno di sicurezza delle informazioni sul posto di lavoro
La sicurezza sul posto di lavoro mantiene al sicuro i tuoi dipendenti e gli uffici fisici dai danni. La tua strategia di sicurezza sul posto di lavoro dovrebbe difendere i dati e le informazioni critiche della tua azienda da hacker e altre minacce alla sicurezza informatica. Ti mantiene anche conforme alle leggi e ai regolamenti aggiornati nel tuo paese o nella regione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 7 p della sicurezza delle informazioni
Descriviamo l’anatomia dell’architettura AMBI-Cyber che adotta una scorecard bilanciata, un approccio a più stadi con un modello di gate stadio 7ps (paziente, persistente, perseverante, proattivo, predittivo, preventivo e preventivo).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’obiettivo della sicurezza della rete
L’obiettivo principale della sicurezza della rete è impedire quanto segue: accesso non autorizzato alla rete. Interruzione o degradazione delle prestazioni o qualsiasi altra interferenza con il normale funzionamento della rete. Uso della rete in violazione dell’uso responsabile delle risorse informative (SPG 601.07)
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 7 livelli di sicurezza delle informazioni
I sette strati di attività critiche per la cybersecurizzazione. Questi sono dati assolutamente fondamentali per proteggere.La sicurezza dei dati.Sicurezza dell’endpoint.Sicurezza dell’applicazione.Sicurezza della rete.Sicurezza perimetrale.Lo strato umano.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 3 A di sicurezza delle informazioni
L’autenticazione, l’autorizzazione e la contabilità (AAA) sono un framework a tre processi utilizzato per gestire l’accesso degli utenti, far rispettare le politiche e i privilegi degli utenti e misurare il consumo di risorse di rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono tre esempi di sicurezza
Questi includono la sicurezza della gestione, la sicurezza operativa e i controlli di sicurezza fisica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tipi di sicurezza delle informazioni
Quali sono i tipi di sicurezza per la sicurezza della sicurezza delle informazioni. Descrive le misure adottate per garantire i dati da accesso indesiderato, uso improprio e interruzione a applicazioni e sistemi.Sicurezza dell’infrastruttura.Sicurezza del cloud.Crittografia.Riservatezza.Integrità.Disponibilità.Sviluppare una politica di sicurezza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 elementi fondamentali della sicurezza delle informazioni
La triade della CIA si riferisce a un modello di sicurezza delle informazioni costituita dai tre componenti principali: riservatezza, integrità e disponibilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 4 C in sicurezza
Questi quattro livelli sono sicurezza del codice, sicurezza dei container, sicurezza dei cluster e sicurezza cloud. Facciamo un tuffo profondo in ciascuna delle C per capirle meglio e rispondiamo anche ad alcune delle domande più domande sui 4C.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i cinque obiettivi della sicurezza della rete
Riservatezza, integrità, disponibilità, autenticazione e non ripudio sono i cinque obiettivi di un programma di sicurezza della rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i servizi di sicurezza nella sicurezza delle informazioni
Un servizio di elaborazione o di comunicazione fornito da un sistema per fornire un tipo specifico di protezione alle risorse, in cui tali risorse possono risiedere con detto sistema o risiedere con altri sistemi, ad esempio un servizio di autenticazione o un documento basato su PKI e autenticazione servizio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le tre C di sicurezza
The 3Cs of Best Security: blog completo, consolidato e collaborativo – Check Point Blog.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre 3 concetti primari nella sicurezza delle informazioni
Tre concetti di sicurezza di base importanti per le informazioni su Internet sono la riservatezza, l’integrità e la disponibilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il 3 aspetto principale della sicurezza
Confidialità, integrità e disponibilità insieme sono considerati i tre concetti più importanti all’interno della sicurezza delle informazioni. Considerando questi tre principi insieme nel quadro del "triade" può aiutare a guidare lo sviluppo delle politiche di sicurezza per le organizzazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 7 aspetti della sicurezza
Il modello è costituito da sette dimensioni: atteggiamenti, comportamenti, cognizione, comunicazione, conformità, norme e responsabilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i nomi dei 5 principi di sicurezza chiave
Il u.S. Il Dipartimento della Difesa ha promulgato i cinque pilastri del modello di garanzia delle informazioni che include la protezione della riservatezza, dell’integrità, della disponibilità, dell’autenticità e del non ripudio dei dati degli utenti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 principali obiettivi di protezione nella sicurezza delle informazioni
La triade della CIA si riferisce a un modello di sicurezza delle informazioni costituita dai tre componenti principali: riservatezza, integrità e disponibilità. Ogni componente rappresenta un obiettivo fondamentale della sicurezza delle informazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 obiettivi di sicurezza di base
Questi sono i fattori che dovrebbero determinare le soluzioni necessarie per raggiungere i tuoi obiettivi per la disponibilità dei dati, l’integrità, la riservatezza e la tracciabilità.Disponibilità.Integrità.Riservatezza.Tracciabilità.
[/WPREMARK]