


Cos’è Linux NMAP?
Riepilogo dell’articolo: NMAP – Uno strumento essenziale per la scansione e la sicurezza della rete
Nmap, Abbreviazione di Network Mapper, è uno strumento di comando Linux open source utilizzato per la scansione di indirizzi e porte IP all’interno di una rete e rilevare applicazioni installate. Le società di sicurezza Internet spesso utilizzano NMAP per identificare le vulnerabilità che possono essere sfruttate dagli hacker. Scansionando le reti per porte e punti deboli aperti, NMAP aiuta a proteggere le reti da potenziali invasori.
Punti chiave:
- NMAP viene spesso utilizzato dalle società di sicurezza Internet per scansionare i sistemi e comprendere i punti deboli esistenti che potrebbero essere presi di mira dagli hacker.
- NMAP è open source e gratuito, rendendolo uno strumento comunemente utilizzato per la scansione di reti e identificare porte e vulnerabilità aperte.
- L’uso in modo improprio NMAP può portare a conseguenze legali come azioni legali, perdita di lavoro, espulsione, reclusione o essere vietato dal tuo fornitore di servizi Internet (ISP).
- Mentre NMAP non fa intrinsecamente parte di Linux, è uno strumento di linea di comando Linux open source utilizzato principalmente per la scansione e la mappatura della rete.
- NMAP si trova spesso sui computer a causa della sua capacità di eseguire la mappatura della rete, consentendo l’identificazione di dispositivi attivi e le loro porte associate.
- Per la scansione IP utilizzando NMAP, gli utenti Linux possono digitare “Hostname -I“In una finestra del terminale, mentre gli utenti di MacOS possono navigare alle preferenze di sistema, quindi in rete, per visualizzare l’indirizzo IP della loro connessione di rete attiva.
- Se non in uso o di commutazione metodi di installazione, si consiglia di rimuovere NMAP. Il processo di disinstallazione dipende dal metodo di installazione iniziale.
- Gli amministratori di rete utilizzano ampiamente NMAP per la mappatura della rete e gli hacker hanno anche adottato NMAP per la revisione della sicurezza della rete.
- La legalità dell’uso di NMAP negli Stati Uniti non è esplicitamente vietata dalla legge federale, in quanto può proteggere efficacemente i sistemi dagli intrusi.
- NMAP non è un firewall stesso, ma può lavorare a fianco della tecnologia del firewall per migliorare la sicurezza della rete.
Domande e risposte:
- A cosa è usato NMAP?
- È illegale scansionare con NMAP?
- Fa parte NMAP di Linux?
- Perché NMAP appare sul mio computer?
- Come posso scansionare un indirizzo IP con NMAP?
- Dovrei eliminare nmap?
- Gli hacker usano NMAP?
- È legale NMAP negli Stati Uniti?
- È nmap un firewall?
NMAP viene utilizzato per scansionare sistemi e reti, identificando i punti deboli che possono essere sfruttati dagli hacker.
Un uso improprio di NMAP può portare a conseguenze legali, tra cui azioni legali, perdita di lavoro, espulsione, reclusione o divieti ISP. Comprendere le implicazioni legali prima di usare NMAP è cruciale.
NMAP non fa parte dello stesso Linux, ma è uno strumento di linea di comando Linux open source frequentemente utilizzato per la scansione e la mappatura della rete.
NMAP si trova spesso sui computer a causa della sua funzionalità di mappatura della rete, che identifica i dispositivi attivi e le loro porte associate.
Su linux, tipo “Hostname -I“In una finestra del terminale. Su MacOS, vai alle preferenze di sistema, quindi in rete e seleziona la connessione di rete attiva per visualizzare l’indirizzo IP.
La rimozione di NMAP è consigliabile se non lo si utilizza più o se si modifica i metodi di installazione. Il processo di rimozione dipende dal metodo di installazione iniziale.
NMAP è anche utilizzato dagli hacker per audit reti e altri scopi, sebbene sia principalmente vantaggioso per gli amministratori di rete che mappano le loro reti.
Negli Stati Uniti, l’uso di NMAP non è esplicitamente illegale, poiché non vi sono leggi federali che vietano la scansione del porto. L’uso efficace di NMAP può migliorare la sicurezza della rete di sistema.
No, NMAP non è un firewall stesso. Tuttavia, può essere utilizzato insieme alla tecnologia del firewall per rafforzare la sicurezza della rete.
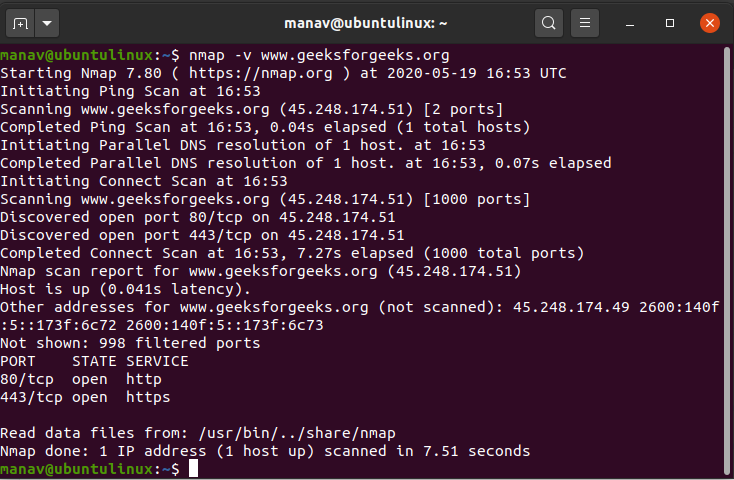
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa è usato NMAP
Le società di sicurezza Internet possono utilizzare NMAP per scansionare un sistema e comprendere quali punti deboli esistono che un hacker potrebbe potenzialmente sfruttare. Poiché il programma è open-source e gratuito, è uno degli strumenti più comuni utilizzati per la scansione di reti per porte aperte e altre debolezze.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È illegale scansionare un NMAP
Se utilizzato correttamente, NMAP aiuta a proteggere la tua rete dagli invasori. Ma se usato in modo improprio, NMAP può (in rari casi) farti causa, licenziato, espulso, incarcerato o bandito dal tuo ISP. Riduci il rischio leggendo questa guida legale prima di lanciare NMAP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Fa parte NMAP di Linux
NMAP è l’abbreviazione di Network Mapper. È uno strumento di riga di comando Linux open source che viene utilizzato per scansionare gli indirizzi e le porte IP in una rete e per rilevare applicazioni installate.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché NMAP è sul mio computer
Mappatura della rete: questo è il motivo principale per cui è stato creato NMAP e rimane uno dei migliori usi. Chiamato Host Discovery, NMAP identificherà attivamente i tipi di dispositivi utilizzando le porte scansionate. Ciò include server, router, switch e altri dispositivi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come si scansiona un IP con NMAP
Utilizzando il nmapon a scansione IP Linux, digita il nome host -i in una finestra terminale.Su MacOS, vai alle preferenze di sistema, quindi in rete e seleziona la connessione di rete attiva per visualizzare l’indirizzo IP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei eliminare nmap
La rimozione di NMAP è una buona idea se si sta modificando i metodi di installazione (come dalla sorgente a giri / min o viceversa) o se non si utilizza più NMAP e ti interessa i pochi megabyte di spazio su disco. Come rimuovere NMAP dipende da come hai installato inizialmente (vedere le sezioni precedenti).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli hacker usano NMAP
Gli amministratori di rete trovano NMAP molto utile in quanto devono sempre mappare le loro reti. Gli hacker hanno anche iniziato a utilizzare NMAP per reti di revisione e altri scopi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È legale NMAP negli Stati Uniti
L’uso di NMAP non è esattamente un atto illegale poiché nessuna legge federale negli Stati Uniti vieta esplicitamente la scansione del porto. L’uso efficace di NMAP può proteggere la rete di sistema dagli intrusi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È nmap un firewall
NMAP ha una funzione di identificazione del filtro firewall semplificato che può essere utilizzata per identificare il filtro su porte in base alle risposte della sonda ACK. Questa funzione può essere utilizzata per testare una sola porta o più porte in sequenza per determinare lo stato di filtraggio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può NMAP rilevare malware
NMAP ci consente di verificare sistematicamente se un host è noto per la distribuzione di malware o essere utilizzato negli attacchi di phishing, con qualche aiuto dell’API di navigazione su Google Safe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come si scansiona un indirizzo IP in Linux
Immettere il comando “ipconfig” per Mac o “ifconfig” su Linux.
Il tuo computer visualizzerà quindi il proprio indirizzo IP, sottorete maschera, indirizzo gateway e altro, rendendo possibile determinare il numero di rete che scansionerai.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come si scansiona una rete in Linux
Utilizzando il comando ARP-scan per scoprire i dispositivi di rete.
Il comando ARP viene integrato sulla maggior parte delle distribuzioni Linux. ARP è l’acronimo del protocollo di risoluzione degli indirizzi. Viene utilizzato per la visualizzazione e la modifica della cache ARP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Posso disinstallare NMAP
Se hai installato NMAP dal programma di installazione di Windows, apri semplicemente il pannello di controllo, selezionare “Aggiungi o rimuovi i programmi” e seleziona il pulsante “Rimuovi” per NMAP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È una vulnerabilità
NMAP (Mapper Network) può essere utilizzato per la scansione della vulnerabilità per identificare le vulnerabilità note. Mentre NMAP non è principalmente uno scanner di vulnerabilità, gli script di NMAP possono aiutare gli esperti di sicurezza informatica a eseguire scansioni per la sicurezza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché la scansione del porto è illegale
Tuttavia, sebbene non esplicitamente illegale – la scansione portuale e vulnerabilità senza permesso può metterti nei guai: azioni legali civili – il proprietario di un sistema scansionato può fare causa alla persona che ha eseguito la scansione. Anche se senza successo, il caso può perdere tempo e risorse sui costi legali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Posso usare nmap su me stesso
Quando si utilizza NMAP senza NPCAP, non è possibile scansionare la propria macchina da se stessa (utilizzando un IP loopback come 127.0.0.1 o uno qualsiasi dei suoi indirizzi IP registrati). Questa è una limitazione di Windows su cui abbiamo lavorato in NPCAP, che è incluso nell’auto-installer di Windows.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può nmap bypass firewall
NMAP offre diversi metodi di scansione che sono bravi a sgattaiolare i firewall passati pur fornendo le informazioni desiderate sullo stato del porto. Fin Scan è una di queste tecniche.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo gli hacker scansionano le porte
Scansioni ping: una scansione ping è considerata la tecnica di scansione delle porte più semplice. Sono anche conosciuti come richieste ICMP (Internet Control Message Protocol). Le scansioni Ping inviano un gruppo di diverse richieste ICMP a vari server nel tentativo di ottenere una risposta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come faccio a scansionare un IP con NMAP
Utilizzando il nmapon a scansione IP Linux, digita il nome host -i in una finestra terminale.Su MacOS, vai alle preferenze di sistema, quindi in rete e seleziona la connessione di rete attiva per visualizzare l’indirizzo IP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come faccio a rintracciare un indirizzo IP in Linux
Per eseguire un percorso di traccia in Linux Open Terminal e digitare in “Traceroute Domain.com “in sostituzione del dominio.com con il tuo nome di dominio o indirizzo IP. Se non si dispone di tracce installata, potrebbe essere necessario installarlo. Ad esempio in Ubuntu Il comando per installare il percorso di traccia è “sudo apt-get install traceroute”.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È nmap installato per impostazione predefinita
Il primo passo per ottenere NMAP è verificare se lo hai già. Molte distribuzioni di sistemi operativi gratuiti (compresa la maggior parte dei sistemi Linux e BSD) sono dotate di pacchetti NMAP, sebbene non possano essere installati per impostazione predefinita. Sui sistemi UNIX, apri una finestra del terminale e prova a eseguire il comando nmap -version .
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli svantaggi dell’utilizzo di NMAP
Quali sono gli svantaggi dell’utilizzo di NMAP NMAP ha alcuni svantaggi che dovrebbero essere considerati prima di usarlo. Può essere rilevato e bloccato, in quanto può generare molto traffico e rumore sulla rete che può avvisare i difensori della rete o innescare sistemi di rilevamento e prevenzione delle intrusioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] La scansione del porto è legale negli Stati Uniti
Tuttavia, sebbene non esplicitamente illegale – la scansione portuale e vulnerabilità senza permesso può metterti nei guai: azioni legali civili – il proprietario di un sistema scansionato può fare causa alla persona che ha eseguito la scansione. Anche se senza successo, il caso può perdere tempo e risorse sui costi legali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo gli hacker usano la scansione delle porte
Una scansione di porta è una tecnica comune che gli hacker usano per scoprire porte aperte o punti deboli in una rete. Un attacco di scansione delle porte aiuta i criminali informatici a trovare porte aperte e capire se stanno ricevendo o inviando dati. Può anche rivelare se i dispositivi di sicurezza attivi come i firewall vengono utilizzati da un’organizzazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come faccio a scansionare un indirizzo IP con NMAP
Per prima cosa trova il tuo indirizzo IP, in altre parole, quello del computer che stai utilizzando per trovare il tuo indirizzo IP MSRTK MODULS: su Linux, digita il nome host -i in una finestra terminale.Su MacOS, vai alle preferenze di sistema, quindi in rete e seleziona la connessione di rete attiva per visualizzare l’indirizzo IP.
[/WPREMARK]