


Cos’è NMAP SC?
Riepilogo dell’articolo
1. Cos’è SV e SC in NMAP?
SV e SC sono opzioni in NMAP che consentono il rilevamento del sistema operativo, la scansione delle versioni, la scansione degli script e il traceroute. Queste opzioni consentono la scansione completa e l’analisi dei sistemi target inviando sonde diverse per raccogliere informazioni. Ad esempio, il comando “nmap -sv” avverterà una versione di versione.
2. Qual è l’SV in NMAP?
In NMAP, l’opzione SV esegue una versione di versione. Ciò comporta l’invio di una serie di sonde con valori di rarità per raccogliere informazioni sulle versioni del sistema target di vari servizi. Le sonde a basso numero sono comunemente efficaci contro un’ampia varietà di servizi, mentre quelle più alte sono raramente utili.
3. Qual è la differenza tra -a e -sv in nmap?
L’opzione -A in NMAP abilita il rilevamento del sistema operativo, il rilevamento della versione, la scansione degli script e il traceroute. D’altra parte, l’opzione -sv abilita specificamente il rilevamento della versione. In alternativa, è possibile utilizzare l’opzione -A, che include il rilevamento della versione tra le altre funzionalità. L’opzione -A è equivalente a -o -sv -sc –traceroute.
4. Cos’è uno stato filtrato in NMAP?
In NMAP, una porta può avere stati diversi, tra cui aperti, filtrati, chiusi o non filtrati. Uno stato aperto indica che un’applicazione sulla macchina target sta ascoltando attivamente connessioni o pacchetti su quella porta. Uno stato filtrato significa che un firewall, un filtro o un ostacolo di rete sta bloccando la porta, impedendo a NMAP di determinare se è aperto o chiuso.
5. Cos’è la scansione SV?
SV Scan si riferisce alla visibilità della superficie, che descrive l’integrazione di più sistemi utilizzati per tracciare la posta trasportata all’interno della rete di servizi postali. Sebbene non sia direttamente correlato a NMAP, la scansione SV viene utilizzata nel contesto del monitoraggio del trasporto di posta all’interno della rete di servizi postali.
6. Cos’è nmap -sl?
NMAP -SL è un’opzione di scansione dell’elenco che fornisce una forma degenerata di scoperta host. Questa scansione elenca ciascun host sulla rete / i specificata senza inviare pacchetti agli host di destinazione. NMAP eseguirà comunque una risoluzione inversa-DNS per ottenere i nomi degli host elencati.
7. Qual è la differenza tra nmap -st e -ss?
NMAP -SS è una scansione invisibile, mentre NMAP -ST è una scansione di connessione TCP. Una scansione invisibile utilizza tecniche diverse per bypassare o eludere i sistemi di rilevamento delle intrusioni e i firewall, mentre una scansione di connessione TCP stabilisce una connessione TCP completa con il sistema di destinazione.
8. Quanto tempo impiega nmap -sv?
La durata di una scansione NMAP -SV dipende da vari fattori, come il numero di host collegati alla rete e la complessità della scansione. In media, NMAP richiede circa 21 minuti per la scansione di ciascun host collegato alla rete.
9. Quali sono le porte filtrate e non filtrate?
Una porta non filtrata indica che sono state ricevute le sonde di NMAP, ma non è stato in grado di stabilire uno stato per la porta. D’altra parte, le porte aperte/filtrate indicano che le sonde sono state ricevute, ma non è stata presa una determinazione sullo stato del porto. Queste porte possono essere dietro un firewall o altri ostacoli di rete.
Domande:
1. Cos’è SV e SC in NMAP?
SV e SC in NMAP si riferiscono a opzioni specifiche che abilitano il rilevamento del sistema operativo, la scansione della versione, la scansione degli script e il traceroute.
2. Cosa fa l’opzione SV in NMAP?
L’opzione SV in NMAP esegue una scansione della versione inviando sonde specifiche per raccogliere informazioni sulle versioni dei servizi in esecuzione sui sistemi target.
3. Qual è la differenza tra -a e -sv in nmap?
L’opzione -A in NMAP consente più funzionalità di scansione, tra cui il rilevamento del sistema operativo, il rilevamento della versione, la scansione degli script e il traceroute. D’altra parte, l’opzione -sv si concentra specificamente sul rilevamento della versione.
4. Cosa significa quando una porta è in uno stato filtrato?
Uno stato filtrato in NMAP indica che un firewall, un filtro o un altro ostacolo di rete impedisce a NMAP di determinare se la porta è aperta o chiusa.
5. Cos’è una scansione SV?
Una scansione SV non è direttamente correlata a NMAP. Il contesto dato suggerisce che SV sta per la visibilità della superficie e prevede l’integrazione di più sistemi utilizzati per tracciare la posta all’interno della rete di servizi postali.
6. Cosa fa l’opzione nmap -sl?
L’opzione NMAP -SL esegue una scansione dell’elenco, che elenca ciascun host sulla rete / i specificata senza inviare attivamente pacchetti agli host di destinazione.
7. Qual è la differenza tra nmap -st e -ss?
NMAP -ST è una scansione di connessione TCP, mentre NMAP -SS è una scansione invisibile. Una scansione di connessione TCP stabilisce una connessione TCP completa con il sistema di destinazione, mentre una scansione invisibile utilizza tecniche per bypassare i sistemi di rilevamento delle intrusioni e i firewall.
8. Quanto tempo impiega una scansione NMAP -SV in genere?
In media, una scansione NMAP -SV richiede circa 21 minuti per ciascun host collegato sulla rete.
9. Cosa indicano le porte filtrate e non filtrate?
Le porte non filtrate indicano che sono state ricevute le sonde di NMAP, ma non è stato possibile determinare uno stato per la porta. Le porte filtrate suggeriscono che le sonde sono state ricevute, ma non è stata presa una determinazione sullo stato del porto a causa di ostacoli di rete o firewall.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è SV e SC in NMAP
Attualmente questo abilita il rilevamento del sistema operativo (-o), la scansione della versione (-sv), la scansione degli script (-sc) e il traceroute (–traceroute) -p: specificare le porte da scansionare. Può essere una porta singola e una gamma di porte. Ad esempio: NMAP -P 80 127.0.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’SV in NMAP
Quando si esegue una versione di scansione (-sv), NMAP invia una serie di sonde, a ciascuno dei quali viene assegnato un valore di rarità tra uno e nove. Le sonde a basso numero sono efficaci contro un’ampia varietà di servizi comuni, mentre quelle più alte sono raramente utili.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra A e SV in NMAP
-A: Abilita il rilevamento del sistema operativo e il rilevamento della versione, la scansione degli script e il traceroute. -SV: abilita il rilevamento della versione, come discusso sopra. In alternativa, puoi usare -a, che consente il rilevamento della versione tra le altre cose. È lo stesso di -o -sv -sc –traceroute .
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è uno stato filtrato in NMAP
Lo stato è aperto, filtrato, chiuso o non filtrato. Apri significa che un’applicazione sul computer di destinazione sta ascoltando connessioni/pacchetti su quella porta. Filtrato significa che un firewall, un filtro o un altro ostacolo di rete sta bloccando la porta in modo che NMAP non possa dire se è aperto o chiuso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la scansione SV
Surface Visibility (SV) descrive l’integrazione di più sistemi utilizzati per tracciare la posta trasportata all’interno della rete di servizi postali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è NMAP SL
Elenco Scan (-SL) La scansione elenco è una forma degenerata di scoperta dell’host che elenca semplicemente ciascun host sulla rete / i specificata, senza inviare pacchetti agli host di destinazione. Per impostazione predefinita, NMAP esegue ancora una risoluzione inversa-DNS sugli host per imparare i loro nomi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra NMAP ST e SS
NMAP -SS è una scansione sanitaria mentre NMAP con -st è una scansione di connessione TCP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto tempo impiega NMAP SV
Quanto tempo impiegano le scansioni NMAP richiedono circa 21 minuti per ciascun host collegato alla rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le porte filtrate e non filtrate
Non filtrato: non filtrato indica che le sonde sono state ricevute ma non è stato possibile stabilire uno stato. Aperto/filtrato: ciò indica che la porta è stata filtrata o aperta, ma non è stato possibile stabilire lo stato. Chiuso/filtrato: ciò indica che la porta è stata filtrata o chiusa ma non è stato possibile stabilire lo stato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Per cosa vengono utilizzati i dati filtrati
Il filtro dei dati, come suggerisce il nome, può aiutarti a eliminare i dati inutili. Ad esempio, se si desidera scoprire il numero totale di record in un set di dati con due diversi tipi di campi come numeri interi e stringhe, è possibile utilizzare il filtro dei dati per filtrare tutti i record che hanno entrambi i tipi di campo in essi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra TCP Scan e Syn Scan
Inoltre, TCP Scan (Connect Scan) utilizza la chiamata di sistema del sistema operativo, Connetti, per verificare lo stato della porta. Syn Scan Usi, un pacchetto con bit syn impostato su 1, chiamato pacchetto syn, per controllare lo stato della porta. Si noti che, a seconda della piattaforma, potrebbe essere necessario privilegi elevati (root) per eseguire una scansione SYN.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è SV Web
Visibilità di superficie Web 2.0 (SVWeb) fornisce al servizio postale dati in tempo reale e rapporti sul movimento di camion HCR e PVS nella rete di trasporto di superficie. Gli espedditori nelle strutture di elaborazione della posta sono responsabili della spedizione puntuale e del routing della posta per il trasporto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È illegale in noi
Se utilizzato correttamente, NMAP aiuta a proteggere la tua rete dagli invasori. Ma se usato in modo improprio, NMAP può (in rari casi) farti causa, licenziato, espulso, incarcerato o bandito dal tuo ISP. Riduci il rischio leggendo questa guida legale prima di lanciare NMAP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa è usato NMAP SP
NMAP è l’abbreviazione di Network Mapper. È uno strumento di riga di comando Linux open source che viene utilizzato per scansionare gli indirizzi e le porte IP in una rete e per rilevare applicazioni installate. NMAP consente agli amministratori di rete di trovare quali dispositivi sono in esecuzione sulla propria rete, scoprire porte e servizi aperti e rilevare vulnerabilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa fa la bandiera SC per NMAP
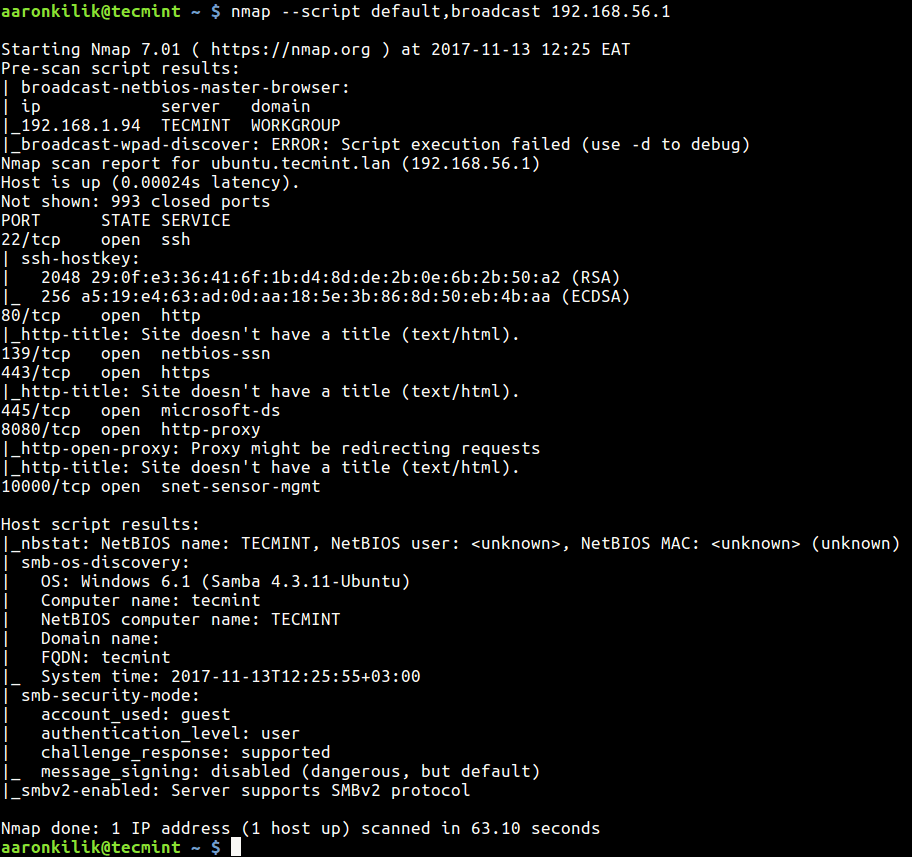
Esegue una scansione di script utilizzando il set predefinito di script. È equivalente a – -script = impostazione predefinita. Alcuni degli script in questa categoria sono considerati invadenti e non dovrebbero essere eseguiti contro una rete target senza permesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa è usato NMAP ST
NMAP -ST è una scansione della porta di base che utilizza TCP Connect () per scansionare un host di destinazione. Tenterà di connettersi a ciascuna delle porte elencate nel suo database e segnalare lo stato delle porte (aperto, chiuso o filtrato). NMAP -ST è una scansione della porta di base che utilizza TCP Connect () per scansionare un host di destinazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È illegale scansionare con NMAP
L’uso di NMAP non è esattamente un atto illegale poiché nessuna legge federale negli Stati Uniti vieta esplicitamente la scansione del porto. L’uso efficace di NMAP può proteggere la rete di sistema dagli intrusi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la scansione NMAP più potente
Il motore di scripting NMAP (NSE) è una delle caratteristiche più potenti e flessibili di NMAP. Consente agli utenti di scrivere (e condividere) script semplici (utilizzando il linguaggio di programmazione LUA) per automatizzare un’ampia varietà di attività di networking.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa se viene filtrata una porta
Porte filtrate: le porte filtrate indicano che è stato inviato un pacchetto di richiesta, ma l’host non ha risposto e non sta ascoltando. Questo di solito significa che un pacchetto di richiesta è stato filtrato e/o bloccato da un firewall. Se i pacchetti non raggiungono la loro posizione target, gli aggressori non possono scoprire ulteriori informazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra porte filtrate e porte chiuse
Risposta. Una porta chiusa indica che nessuna applicazione o servizio non sta ascoltando connessioni su quella porta. Una porta chiusa può aprirsi in qualsiasi momento se viene avviata un’applicazione o un servizio. Una porta del filtro indica che un firewall, un filtro o un altro problema di rete sta bloccando la porta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che è un esempio di dati filtrati
Il filtraggio dei dati è il processo di esame di un set di dati per escludere, riorganizzare i dati di ripartizione in base a determinati criteri. Ad esempio, il filtro dei dati può comportare la scoperta del numero totale di vendite al trimestre ed escludere i record del mese scorso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come rimuovo i dati del filtro
Rimuovi tutti i filtri in un foglio di lavoro
Se si desidera rimuovere completamente i filtri, vai alla scheda Dati e fai clic sul pulsante Filtro o utilizza il collegamento per tastiera Alt+D+F+F.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo scopo di syn scan
La scansione syn è una tattica che un hacker dannoso può utilizzare per determinare lo stato di una porta di comunicazione senza stabilire una connessione completa. Questo approccio, uno dei più antichi del repertorio di hacker, viene talvolta utilizzato per eseguire un attacco di negazione del servizio (DOS).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre tipi di scansione delle porte
TIPI DI PORTO SCANNINGNAILLA: lo scanner cerca di connettersi a tutte le 65.535 porte.Strobo: una scansione più mirata, alla ricerca di servizi noti da sfruttare.Pacchetti frammentati: lo scanner invia frammenti di pacchetti come mezzo per bypassare i filtri dei pacchetti in un firewall.User Datagram Protocol (UDP): lo scanner cerca le porte UDP aperte.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’indirizzo web SV
Aziendale. IL . L’estensione SV è il ccTLD ufficiale di El Salvador.
[/WPREMARK]