


Cos’è Trustonic Tee?
Punti chiave:
1. Cos’è un dispositivo fidico
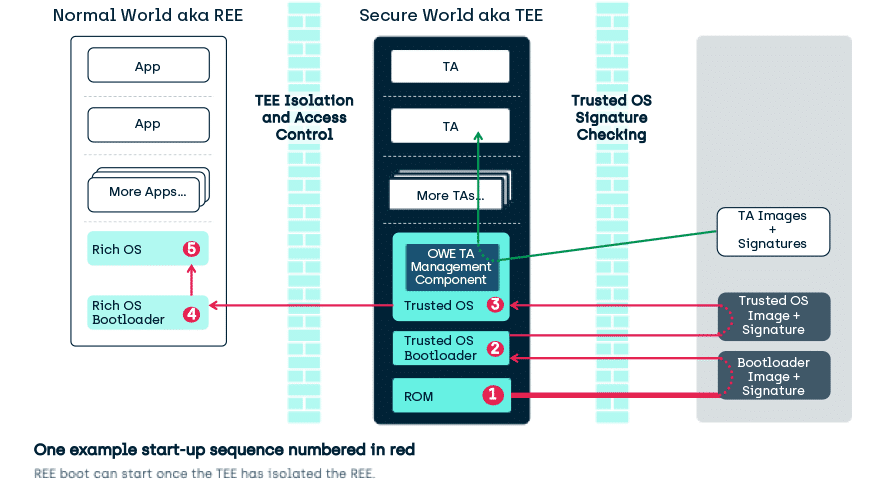
La piattaforma sicura di Trustonic combina un ambiente di esecuzione affidabile (TEE) con un’identità affidabile per fornire protezione hardware ai produttori di dispositivi. Il tee è un ambiente per l’esecuzione sicura del codice, l’archiviazione dei dati sicura e l’isolamento dell’hardware periferico.
2. Qual è la differenza tra tee e enclave sicura
L’uso di una sezione della CPU come santuario o enclave crea un ambiente di esecuzione affidabile (TEE). Un’enclave sicura è un ambiente di memoria e solo CPU che è isolato e invisibile a tutti gli altri utenti e processi su un determinato host. All’interno di un’enclave sicura, il codice può fare riferimento solo a se stesso.
3. Qual è la differenza tra tee e hsm
Cenericamente, un HSM fornisce la gestione delle chiavi e le funzionalità crittografiche per altre applicazioni. Un TEE fornisce anche questa funzionalità insieme all’applicazione abilitante (o parti di applicazioni incentrate sulla sicurezza) da eseguire all’interno del suo ambiente di isolamento.
4. Qual è la differenza tra TPM e TEE
TPM è un pezzo di hardware specificamente creato per eseguire il calcolo crittografico con. È fisicamente isolato dal resto del sistema di elaborazione ed è spesso un IC separato sulla scheda madre. Il tee è un’area sul chipset che funziona come un TPM ma non è fisicamente isolata dal resto del chip.
5. Dove si trova la fiducia
Trustic si trova a Cambridge, Cambridgeshire, Regno Unito. I concorrenti di fiducia possono includere AIRSIG INC., Corpo Vigili Giurati e Keyloop.
6. A cosa servono i servizi di dispositivo
Il modello DAAS-AS-A-Service (DAAS) offre PC, smartphone e altri dispositivi di mobile computing come servizio a pagamento. Il dispositivo come servizio allenta le esigenze IT di un’azienda esternalizzando l’hardware, il software e la gestione dei dispositivi a un fornitore esterno.
7. Quali sono i limiti delle enclavi sicure
Uno dei problemi più importanti con l’utilizzo delle enclavi sicure è che le vulnerabilità hardware identificate possono richiedere anni per patch e, in alcuni casi, l’hardware potrebbe non essere affatto paparabile, a differenza del software che può essere aggiornato in tempo reale su Internet.
8. È sicuro enclave un ambiente di esecuzione affidabile
Un’enclave è una regione di memoria protetta che fornisce riservatezza per l’esecuzione dei dati e del codice. È un’istanza di un ambiente di esecuzione di fiducia (TEE) che è protetto dall’hardware.
9. Un TPM può essere usato come HSM
HSM viene utilizzato per archiviare chiavi private o simmetriche per la crittografia. Di solito, è un dispositivo di rete separato. TPM può anche archiviare/generare chiavi private per la crittografia. In effetti, un TPM può essere usato come un piccolo HSM incorporato (ma non è vero il contrario: un HSM non può essere usato come TPM).
10. TPM e HSM sono la stessa cosa
Mentre i TPM sono generalmente più strettamente integrati con i loro computer host, il loro sistema operativo, la loro sequenza di avvio o la crittografia del disco rigido integrato. Gli HSM sono pensati per essere utilizzati nei data center, mentre l’ambito di un TPM è di solito un singolo sistema.
11. È davvero necessario TPM
Su un sistema che ha un TPM, il TPM può proteggere la chiave. Se un sistema non ha un TPM, le tecniche basate su software proteggono la chiave. Le informazioni aggiuntive che le forniture dell’utente possono essere un P
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un dispositivo fidico
La piattaforma sicura di Trustonic combina un ambiente di esecuzione affidabile (TEE) con un’identità affidabile per fornire protezione hardware ai produttori di dispositivi. Il tee è un ambiente per l’esecuzione sicura del codice, l’archiviazione dei dati sicura e l’isolamento dell’hardware periferico.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra tee e enclave sicura
L’uso di una sezione della CPU come santuario o enclave crea un ambiente di esecuzione affidabile (TEE). Un’enclave sicura è un ambiente di memoria e solo CPU che è isolato e invisibile a tutti gli altri utenti e processi su un determinato host. All’interno di un’enclave sicura, il codice può fare riferimento solo a se stesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra tee e hsm
HSM V TEE. Genericamente, un HSM fornisce la gestione delle chiavi e le funzionalità crittografiche per altre applicazioni. Un TEE fornisce anche questa funzionalità, insieme a abilitare l’applicazione (o parti focalizzate sulla sicurezza delle applicazioni) di eseguire all’interno del suo ambiente di isolamento.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra TPM e TEE
TPM è un pezzo di hardware specificamente creato per eseguire il calcolo crittografico con. È fisicamente isolato dal resto del sistema di elaborazione ed è spesso un IC separato sulla scheda principale per essere così. Il tee è un’area sul chipset che funziona come un TPM, ma non è fisicamente isolata dal resto del chip.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dove si trova la fiducia
Trustic si trova a Cambridge, Cambridgeshire, Regno Unito . Che sono le alternative dei concorrenti di Trustonic e i possibili concorrenti a Trustonic possono includere AIRSIG Inc. , Corpo Vigili Giurati e Keyloop .
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa servono i servizi di dispositivo
Il modello DAAS (Device as Service (DAAS offre PC, smartphone e altri dispositivi di mobile computing come servizio a pagamento. Il dispositivo come servizio allenta le esigenze IT di un’azienda esternalizzando la gestione dell’hardware, del software e dei dispositivi a un provider esterno.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i limiti delle enclavi sicure
Limitazioni delle enclavi sicure
Uno dei problemi più importanti con l’utilizzo delle enclavi sicure è che le vulnerabilità hardware identificate possono richiedere anni per patch e, in alcuni casi, l’hardware potrebbe non essere affatto paparabile, a differenza del software che può essere aggiornato in tempo reale su Internet.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È sicuro enclave un ambiente di esecuzione affidabile
Un’enclave è una regione di memoria protetta che fornisce riservatezza per l’esecuzione dei dati e del codice. È un’istanza di un ambiente di esecuzione di fiducia (TEE) che è protetto dall’hardware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Un TPM può essere usato come HSM
HSM utilizzato per archiviare chiavi private o simmetriche per la crittografia. Di solito è una rete separata Deivce. TPM può anche archiviare/generare chiavi private per la crittografia, in effetti un TPM può essere usato come un piccolo HSM incorporato (ma il contrario non è vero: un HSM non può essere usato come TPM).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] TPM e HSM sono la stessa cosa
Mentre i TPM sono generalmente più strettamente integrati con i loro computer host, il loro sistema operativo, la loro sequenza di avvio o la crittografia del disco rigido integrato. Gli HSM sono pensati per essere utilizzati nei data center, mentre l’ambito di un TPM è di solito un singolo sistema.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È davvero necessario TPM
Su un sistema che ha un TPM, il TPM può proteggere la chiave. Se un sistema non ha un TPM, le tecniche basate su software proteggono la chiave. Le informazioni aggiuntive che le forniture dell’utente possono essere un valore del pin o, se il sistema ha l’hardware necessario, le informazioni biometriche, come l’impronta digitale o il riconoscimento facciale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È bello avere TPM
Un TPM aiuta a dimostrare l’identità di un utente e autentica il proprio dispositivo. Un TPM aiuta anche a fornire sicurezza contro minacce come il firmware e gli attacchi di ransomware. Un TPM viene utilizzato per la gestione dei diritti digitali (DRM) per proteggere i sistemi basati su Windows e per far rispettare le licenze software.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che possiede fidati
Inizialmente creato da una joint venture tra braccio, gemalo e g&D. Trustic è ora una società di portafoglio EMK Capital.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanti dipendenti hanno la fiducia
Trustic ha 97 dipendenti. Visualizza l’elenco completo dei dipendenti fiduciari, le loro sedi, i dettagli di contatto aziendale e il personale chiave.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché dovresti usare Device Manager
Dispositive Manager visualizza una vista grafica dell’hardware installato sul tuo computer. Usa questo strumento quando si desidera visualizzare e gestire i dispositivi hardware e i loro driver.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa ha accesso la gestione dei dispositivi
Il set di strumenti per gestire i dispositivi, inclusa la possibilità di distribuire e aggiornare il software, configurare le impostazioni, applicare politiche e monitorare dati e report. La capacità di amministrare e gestire dispositivi virtuali e fisici, indipendentemente dalla loro posizione fisica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È stata violata l’enclave sicura
Apple ha a lungo realizzato gran parte del loro processore di enclave sicuro nei loro iPhone e più recentemente MacBooks, ma oggi gli hacker hanno annunciato un exploit “ineguagliabile” per il processore che teoricamente potrebbe dare loro il pieno controllo sui dispositivi protetti dai chip, inclusi la decritting di dati sensibili.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra TPM e Secure Enclave
Ciò che è un dispositivo di elaborazione moderno di Enclave sicuro ha spesso un chip hardware speciale dedicato alla memorizzazione di informazioni di fondamentale importanza come chiavi e hash di crittografia. Nei PC, questo è un modulo di piattaforma di fiducia (TPM), mentre in dispositivi mobili come Androids e iPhone, è chiamato Enclave Secure Exclave.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] TPM è uguale alla tecnologia di fiducia della piattaforma Intel
Al tuo sistema operativo e applicazioni, PTT sembra e agisce come TPM. Tuttavia, la differenza tra PTT vs TPM è che i computer con Intel PTT non richiedono un processore o una memoria dedicati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È TPM una CPU o una scheda madre
In genere, è un chip separato sulla scheda madre sebbene il TPM 2.0 Standard consente ai produttori come Intel o AMD di sviluppare la capacità TPM nei loro chipset piuttosto che richiedere un chip separato. TPM è in circolazione da oltre 20 anni e fa parte dei PC dal 2005.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il mio PC ha un modulo TPM
Le probabilità sono che il tuo PC abbia già TPM e se ha meno di 5 anni dovresti avere TPM 2.0. Per scoprire se il tuo PC Windows 10 è già andato a iniziare > Impostazioni > Aggiornamento e sicurezza > Sicurezza di Windows > Sicurezza del dispositivo. Se ce l’hai, vedrai una sezione del processore di sicurezza sullo schermo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È TPM sulla scheda madre o sulla CPU
Un TPM è un chip di sicurezza che risiede sulla scheda madre di un PC o nel suo processore e applica funzionalità di sicurezza per archiviare informazioni sensibili. La maggior parte dei PC acquistati negli ultimi cinque anni sono in grado di supportare TPM 2.0. Alcuni utenti potrebbero aver bisogno di abilitare TPM 2.0 sul proprio dispositivo accedendo alle impostazioni tramite il BIOS UEFI.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Vale la pena passare a Windows 11 senza TPM
In particolare, se il tuo computer non ha TPM 2.0, quindi l’aggiornamento è una cattiva idea. Se il tuo computer soddisfa i requisiti hardware, l’aggiornamento a Windows 11 non è male. Tuttavia, fintanto che Windows 10 è ancora supportato e riceve aggiornamenti di sicurezza, non è nemmeno male.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È bene installare Windows 11 senza TPM
Qualsiasi rischio in modo da poter eseguire Windows senza TPM 2.0, ma il tuo PC non andrà con aggiornamenti chiave o minimi, il che porterà al rischio di dati, anche il PC si blocca. Quindi non consigliamo di bypassare TPM 2.0 durante l’installazione di Windows 11.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] C’è un aspetto negativo per accendere TPM
Il TPM non può fare nulla senza il tuo sistema operativo o programmi che lavorano con esso. Appena "abilitare" Il TPM non farà assolutamente nulla e non farà di per sé i file inaccessibili.
[/WPREMARK]