


Cos’è un hash password?
Riepilogo:
1. Un hash password è una rappresentazione crittografica di una password. Ad esempio, lo sha256 hash di “12345” è “5994471abb01112afcc18159f6cc74b4f511b99806da59b3caf5a9c173cacfc5”. Se questo hash viene visualizzato in un database, possiamo determinare che la password dell’utente è “12345”.
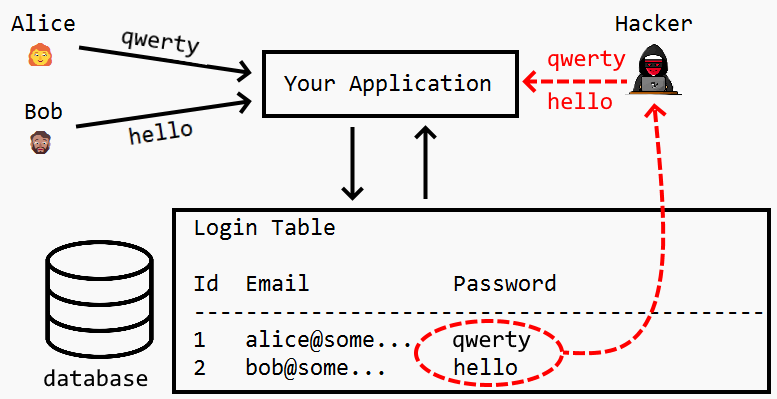
2. Gli hacker possono ottenere hash password dai server attraverso vari mezzi, tra cui dipendenti scontenti, iniezioni di SQL e altri attacchi. Indipendentemente dalle misure di sicurezza dell’organizzazione, esiste sempre il rischio di furto di hash password.
3. Gli hash password su membri del dominio e workstation sono archiviati in un database di Account Account Manager (SAM) all’interno del registro. Sono crittografati usando gli stessi algoritmi di Active Directory.
4. Non è possibile “nonsh” o “dehash”. MD5, SHA256, BCRYPT, SHA1 e hash simili non possono essere invertiti, decodificati, decrittografati o decodificati. Non esiste un concetto di “decrittografia hash”.
5. L’hash password più comune è “123456”, che viene hash usando il protocollo crittografico MD5. Tuttavia, MD5 è stato rotto, rendendolo insicuro.
6. Le password che iniziano con “$ 5 $” o “$ 6 $” sono interpretate come hash con Linux Sha256 o SHA512 Password Hashing, rispettivamente.
7. Quando viene hash una password, viene trasformata in una breve stringa di lettere e/o numeri utilizzando un algoritmo di crittografia. In caso di hackerato un sito Web, i criminali informatici ottengono solo accesso all’hash crittografato, non alla password effettiva.
8. $ 6 $ è il prefisso dell’algoritmo di hashing utilizzato per questa password.
Domande:
1. Cos’è un esempio di hash password?
Risposta: Un esempio di hash password è l’hash sha256 di “12345”, che è “5994471abb01112afcc18159f6cc74b4f511b99806da59b3caf5a9c173cacfc5”.
2. In che modo gli hacker ottengono hash password?
Risposta: Gli hacker possono ottenere hash password attraverso vari metodi come lo sfruttamento dei dipendenti scontenti, l’uso di iniezioni di SQL e l’impiego di altri attacchi ai server in cui sono archiviati gli hash.
3. Dove vengono archiviati gli hash password?
Risposta: Gli hash password per gli account utente locali su membri del dominio e workstation sono archiviati in un database di Account Manager di sicurezza locale (SAM) all’interno del registro, utilizzando lo stesso algoritmi di crittografia e hashing di Active Directory.
4. Gli hash password possono essere invertiti o decrittografati?
Risposta: Gli hash password non possono essere invertiti, decodificati, decrittografati o decodificati. Algoritmi come MD5, Sha256, BCRYPT e SHA1 non possono essere “non lavati” o “dehashed”.
5. Qual è l’hash password più comune?
Risposta: L’hash password più comune è “123456”, creato utilizzando il protocollo crittografico MD5. Tuttavia, MD5 è stato rotto ed è considerato insicuro.
6. Qual è il formato hash password per $ 6 $?
Risposta: Le password che iniziano con “$ 5 $” o “$ 6 $” vengono interpretate come hash con Linux Sha256 o SHA512 Password Hashing, rispettivamente.
7. Cosa succede quando viene hash una password?
Risposta: Hashing trasforma una password (o qualsiasi altro dato) in una breve stringa di lettere e/o numeri utilizzando un algoritmo di crittografia. In caso di hackerato un sito Web, i criminali informatici ottengono solo accesso all’hash crittografato, non alla password effettiva.
8. Qual è l’hash password per $ 6 $?
Risposta: Il prefisso dell’algoritmo di hashing utilizzato per questa password è $ 6 $.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di hash password
Ad esempio, l’hash sha256 di "12345" È "5994471ABB01112AFCC18159F6CC74B4F511B99806DA59B3CAF5A9C173CACFC5" . Se questo hash è visto in un database, sappiamo che la password dell’utente è "12345" 2.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo gli hacker ottengono la tua password hash
Gli hacker potrebbero ottenere gli hash password dal server su cui sono archiviati in diversi modi. Questi includono attraverso impiegati scontenti, iniezioni di SQL e una serie di altri attacchi. Se l’organizzazione ha una buona sicurezza o scarsa sicurezza, la possibilità che gli hash della password vengano rubati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dove sono gli hash password
Su membri del dominio e workstations, gli hash password dell’account utente locale sono archiviati in un database SAM (Local Security Account Manager) situato nel registro. Sono crittografati utilizzando lo stesso algoritmi di crittografia e hashing di Active Directory.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Puoi non assistere una password
Non puoi "Lancio" O "Dehash" Le password. Non puoi "inversione" O "invertire" MD5, SHA256, BCRYPT, SHA1 o hash simili, salati o non salati. Tu (di solito) non puoi "decodificare" Le password, "decritto" hash password o "inversione" O "decodificare" Hash di password. Non esiste una cosa come "Decrittazione hash".
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’hash password più comune
È 123456, come hashed usando un protocollo crittografico chiamato MD5. Il fatto che sappiamo che questo hash corrisponde alla password più comunemente usata al mondo non dovrebbe essere confortante, e non lo è, perché MD5 è stato rotto – l’equivalente dei ladri nei film di rapina sapendo esattamente come aprire una cassaforte.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il formato hash password per $ 6 $
Le password che iniziano con “$ 5 $” o “$ 6 $” sono interpretate come hash con Linux Sha256 o SHA512 Password Hashing, rispettivamente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede quando hai una password
Hashing trasforma la password (o qualsiasi altro dato) in una breve stringa di lettere e/o numeri utilizzando un algoritmo di crittografia. Se un sito Web viene violato, i criminali informatici non hanno accesso alla tua password. Invece, ottengono solo accesso al “hash” crittografato creato dalla tua password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’hash password per $ 6 $
$ 6 – Il prefisso dell’algoritmo di hashing utilizzato per questa password. In questo caso, è un hash SHA-512 (512 bit). È stato originariamente sviluppato da Ulrich Drepper per GNU Libc. Supportato su Linux ma non comune altrove.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Puoi fare qualsiasi cosa con una password hash
Hashing significa che l’attaccante avrebbe accesso solo a una serie di password rastrellate. Questi sono inutili a meno che l’hacker non possa trovare un modo per rompere e rivelare le password originali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il punto di hashing
Hashing aiuta a crittografare e decrittografare le firme digitali, che sono algoritmi matematici utilizzati per convalidare regolarmente l’autenticità e l’integrità di un documento o un messaggio digitale. Le funzioni di hash trasformano la firma digitale prima del valore di hash e la firma viene inviata al ricevitore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché le persone hanno le password di hash
La password hashing è definita come una password tramite un algoritmo di hashing (BCrypt, SHA, ecc.) Per trasformare il testo in chiaro in una serie incomprensibile di numeri e lettere. Questo è importante per l’igiene della sicurezza di base perché, in caso di violazione della sicurezza, qualsiasi password compromesse non è immaginabile per il cattivo attore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli esempi di hash comuni
Alcuni algoritmi di hashing comuni includono MD5, SHA-1, SHA-2, NTLM e Lanman.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è $ 2 a password hash
Il prefisso "$ 2a $" O "$ 2b $" (O "$ 2y $") in una stringa hash in un file di password ombra indica che la stringa hash è un hash bcrypt in formato cript modulare. Questo è uno sfortunato formato hash da dover “rompere”.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché dovresti avere una password
La password hashing è definita come una password tramite un algoritmo di hashing (BCrypt, SHA, ecc.) Per trasformare il testo in chiaro in una serie incomprensibile di numeri e lettere. Questo è importante per l’igiene della sicurezza di base perché, in caso di violazione della sicurezza, qualsiasi password compromesse non è immaginabile per il cattivo attore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Possono due password avere lo stesso hash
La probabilità che due utenti con la stessa password ottengano hash identici è trascurabile; La probabilità che due utenti con password diverse ottengano sali che producono risultati di hash identici è anche trascurabile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di vita reale di hashing
Esempio di hashing del mondo reale: password online
Ogni volta che si tenta di accedere al tuo account di posta elettronica, il tuo provider di posta elettronica ha illustrata la password che inserisci e confronta questo hash con l’hash che ha salvato. Solo quando i due hash corrispondono sei autorizzato ad accedere alla tua email.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di vita reale di una funzione hash
Applicazioni di algoritmi di hashing che si verificano l’integrità di messaggi e file. Un’importante applicazione di hash sicuri è la verifica dell’integrità dei messaggi.Generazione e verifica della firma.Verifica della password.Proof-of-work.File o identificatore di dati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che hash è $ 1
$ 1 $ è il prefisso utilizzato per identificare gli hash MD5-Crypt, seguendo il formato di cripta modulare. Il sale è 0-8 caratteri disegnati dalla gamma Regexp [./0-9a-za-z]; fornendo un sale a 48 bit (5pzsv9va nell’esempio).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 tipi di hashing
Tipi di hashing in hashing di dati di dati / concavo separato / indirizzamento chiuso.Hashing chiuso / indirizzamento aperto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è il semplice esempio di hashing
L’hashing è un’importante struttura di dati progettata per risolvere il problema di trovare e archiviare i dati in modo efficiente in un array. Ad esempio, se hai un elenco di 20000 numeri e hai dato un numero per la ricerca in quell’elenco, scansionerai ogni numero nell’elenco fino a quando non trovi una corrispondenza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come funziona la password di hashing
Hashing trasforma la password (o qualsiasi altro dato) in una breve stringa di lettere e/o numeri utilizzando un algoritmo di crittografia. Se un sito Web viene violato, i criminali informatici non hanno accesso alla tua password. Invece, ottengono solo accesso al “hash” crittografato creato dalla tua password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 3 funzioni di hash comunemente usate
Tipi di funzioni di hash Metodo della DEDIVISIONE.Metodo Mid Square.Metodo pieghevole.Metodo di moltiplicazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che hash inizia con $ 2 $
hash bcrypt
Il prefisso "$ 2a $" O "$ 2b $" (O "$ 2y $") in una stringa hash in un file di password ombra indica che la stringa hash è un hash bcrypt in formato cript modulare. Questo è uno sfortunato formato hash da dover “rompere”.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di hashing
L’hashing è un’importante struttura di dati progettata per risolvere il problema di trovare e archiviare i dati in modo efficiente in un array. Ad esempio, se hai un elenco di 20000 numeri e hai dato un numero per la ricerca in quell’elenco, scansionerai ogni numero nell’elenco fino a quando non trovi una corrispondenza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sta hashing in termini di Layman
L’hashing è il processo di trasformazione di una determinata chiave o una stringa di caratteri in un altro valore. Questo è di solito rappresentato da un valore o una chiave a lunghezza fissa più breve che rappresenta e rende più facile trovare o utilizzare la stringa originale.
[/WPREMARK]