


Cos’è XDR Trend Micro?
Riepilogo:
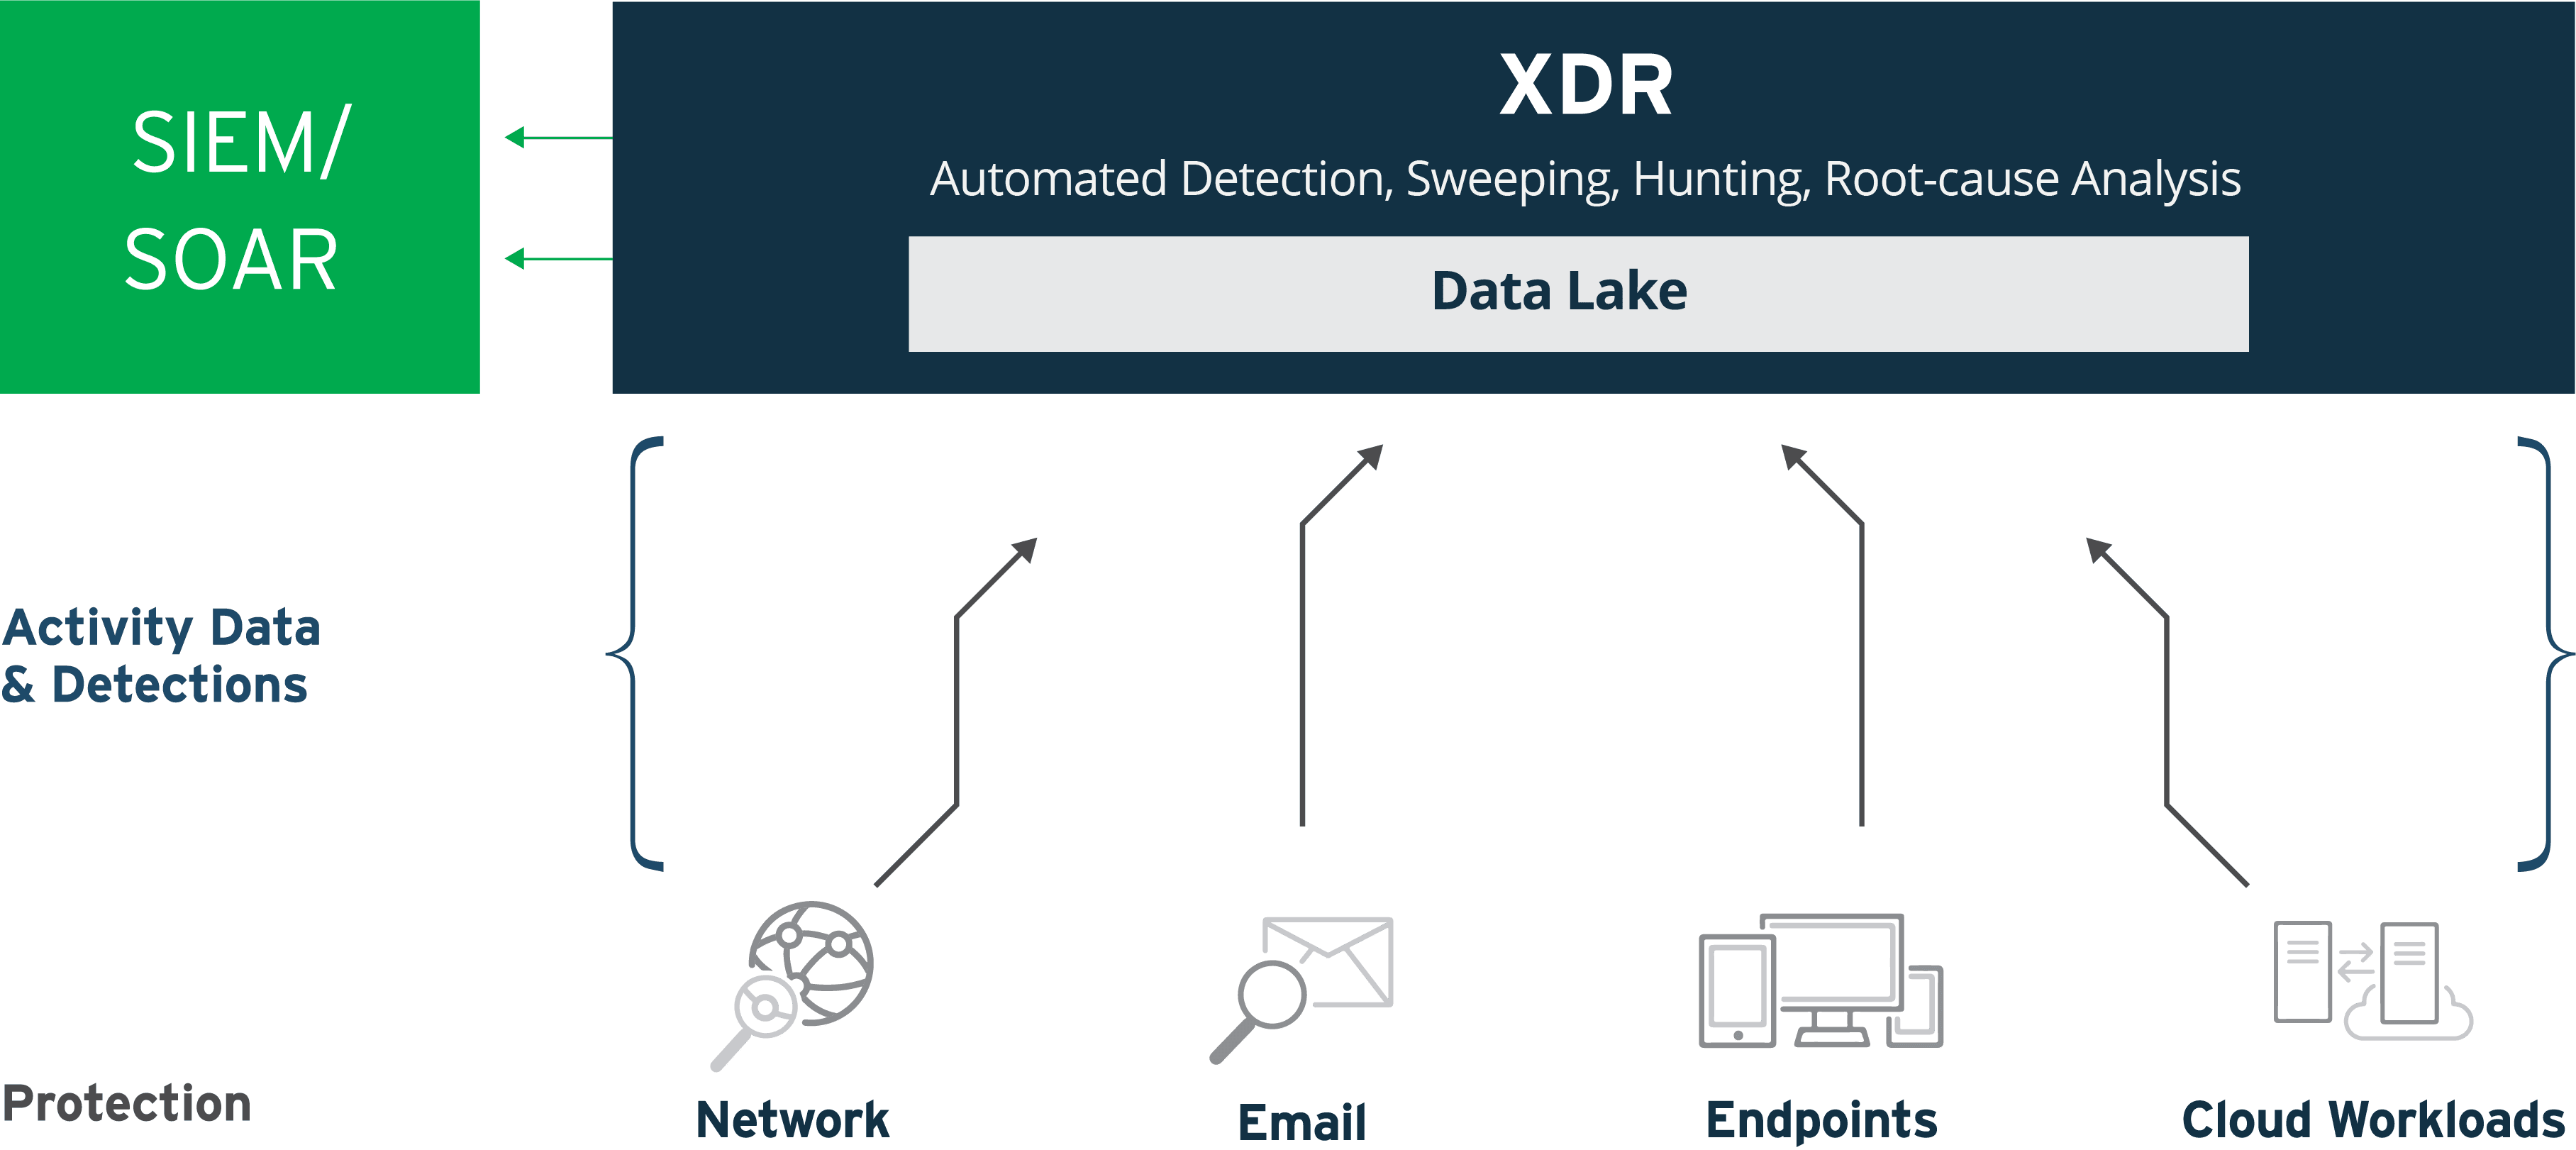
Il rilevamento e la risposta esteso (XDR) è una tecnologia che raccoglie e correla i dati su più livelli di sicurezza, tra cui e -mail, endpoint, server, carichi di lavoro cloud e rete. Abilita un rilevamento più rapido delle minacce, un miglioramento delle indagini e tempi di risposta più rapidi attraverso l’analisi della sicurezza.
Punti chiave:
1. XDR raccoglie e correla i dati su più livelli di sicurezza.
2. Fornisce un rilevamento delle minacce più rapido e un miglioramento dei tempi di indagine e risposta.
3. XDR offre analisi di sicurezza tra e -mail, endpoint, server, carichi di lavoro cloud e rete.
4. XDR ha una visione più ampia rispetto al rilevamento e alla risposta degli endpoint (EDR), integrando la sicurezza attraverso varie soluzioni.
5. XDR fornisce visibilità, analisi e risposta estese tra endpoint, carichi di lavoro, utenti e reti.
6. XDR si concentra sulla fornitura di sicurezza unificata e automatizzata in diversi domini.
7. L’antivirus (AV) si concentra principalmente sulla protezione del malware, mentre XDR si concentra sulla protezione avanzata delle minacce.
8. XDR raccoglie i dati sulle minacce da strumenti di sicurezza precedentemente silenziosi attraverso lo stack tecnologico di un’organizzazione per un’indagine e una risposta più facili e veloci.
9. XDR offre visibilità attraverso i dati endpoint, rete e cloud, consentendo l’identificazione proattiva di minacce nascoste e sofisticate.
10. XDR aiuta a bloccare attacchi noti e sconosciuti con antivirus e intelligenza delle minacce integrate.
Domande e risposte:
1. Cosa è XDR in Trend Micro?
XDR in Trend Micro è una tecnologia che raccoglie e correla i dati su più livelli di sicurezza per un rilevamento più rapido delle minacce e un miglioramento delle indagini e dei tempi di risposta attraverso l’analisi della sicurezza.
2. Qual è la differenza tra XDR ed EDR in Trend Micro?
EDR è focalizzato sulla protezione dell’endpoint, mentre XDR ha una visione più ampia integrando la sicurezza attraverso endpoint, cloud computing, e -mail e altre soluzioni.
3. Cosa fa XDR?
XDR consolida strumenti e dati per fornire visibilità, analisi e risposta estese su endpoint, carichi di lavoro, utenti e reti.
4. Qual è la differenza tra antivirus e xdr?
L’antivirus si concentra sulla protezione del malware, mentre XDR si concentra sulla protezione avanzata delle minacce e fornisce sicurezza unificata e automatizzata in diversi settori.
5. Cosa è XDR in parole semplici?
XDR raccoglie i dati sulle minacce da vari strumenti di sicurezza attraverso lo stack tecnologico di un’organizzazione per indagini più facili e veloci, caccia alle minacce e risposta.
6. Perché ho bisogno di XDR?
XDR offre visibilità su tutti i dati, inclusi endpoint, reti e nuvole e applica analisi e automazione per affrontare le minacce sofisticate in modo proattivo e rapido.
7. Perché hai bisogno di XDR?
I benefici XDR includono il blocco degli attacchi noti e sconosciuti con la protezione degli endpoint, l’acquisizione di visibilità in tutte le fonti di dati e il rilevamento, lo studio e la risposta alle minacce in modo efficace.
8. XDR sostituisce l’antivirus?
XDR non sostituisce l’antivirus ma lo completa compilando le lacune di sicurezza lasciate dalle tradizionali soluzioni antivirus.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa è XDR in Trend Micro
XDR (rilevamento e risposta esteso) raccoglie e correla automaticamente i dati su più livelli di sicurezza: e -mail, endpoint, server, carico di lavoro cloud e rete. Ciò consente un rilevamento più rapido delle minacce e un miglioramento dei tempi di indagine e risposta attraverso l’analisi della sicurezza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra XDR ed EDR Trend Micro
Alcune delle differenze primarie tra EDR e XDR includono: Focus: EDR è focalizzato sulla protezione dell’endpoint, fornendo visibilità approfondita e prevenzione delle minacce per un determinato dispositivo. XDR ha una vista più ampia, integrando la sicurezza tra endpoint, cloud computing, e -mail e altre soluzioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa fa un XDR
Il rilevamento e la risposta esteso (XDR) è un consolidamento di strumenti e dati che fornisce visibilità, analisi e risposta estese tra endpoint, carichi di lavoro, utenti e reti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra antivirus e xdr
In sintesi, AV Focus sulla protezione da malware, EDR si concentra sulla protezione avanzata delle minacce e XDR si concentra sulla fornitura di una sicurezza unificata e automatizzata in diversi settori.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa è XDR in parole semplici
Il rilevamento e la risposta estesi (XDR) raccoglie i dati sulle minacce da strumenti di sicurezza precedentemente silenziosi attraverso lo stack tecnologico di un’organizzazione per indagini più facili e veloci, caccia alle minacce e risposta. Una piattaforma XDR può raccogliere la telemetria di sicurezza da endpoint, carichi di lavoro cloud, e -mail di rete e altro ancora.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché ho bisogno di XDR
Offre visibilità su tutti i dati, tra cui endpoint, rete e dati cloud, mentre si applica analisi e automazione per affrontare le minacce sempre più sofisticate di oggi. Con XDR, i team di sicurezza informatica possono: identificare minacce nascoste, furtive e sofisticate in modo proattivo e rapido.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché hai bisogno di XDR
Vantaggi XDR. Blocca attacchi noti e sconosciuti con protezione endpoint: bloccare malware, exploit e attacchi senza fila con antivirus integrato e intelligenza delle minacce. Ottieni visibilità su tutti i tuoi dati: raccogliere e correlare i dati da qualsiasi fonte per rilevare, triage, indagare, cacciare e rispondere alle minacce …
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] XDR sostituisce l’antivirus
Fornisce la copertura necessaria per colmare le lacune di sicurezza lasciate dal tradizionale antivirus (AV). XDR è una tecnologia che centralizza vari punti di sicurezza, tra cui EDR, firewall di rete, Identity and Access Management (IAM), Cloud Access Security Brokers (CASB), ecc.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli svantaggi di XDR
Svantaggi del tradizionale security di security di integrazione.Rilevamento e risposta inefficienti delle minacce.Costi elevati.Mancanza di visibilità.Scarsa conformità.Protezione limitata contro le minacce di oggi.Migliore integrazione.Rilevamento e risposta delle minacce più efficienti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il vantaggio di XDR
Rileva minacce più avanzate
Ecco perché un vantaggio chiave delle soluzioni XDR è il monitoraggio del traffico nell’intera rete, in questo modo può rilevare anomalie e bloccarle. Identificherà e fermerà tutte le minacce conosciute e anche le minacce nuove e sconosciute.
[/WPREMARK]