


Cosa dovrebbe essere coperto in un’assicurazione informatica?
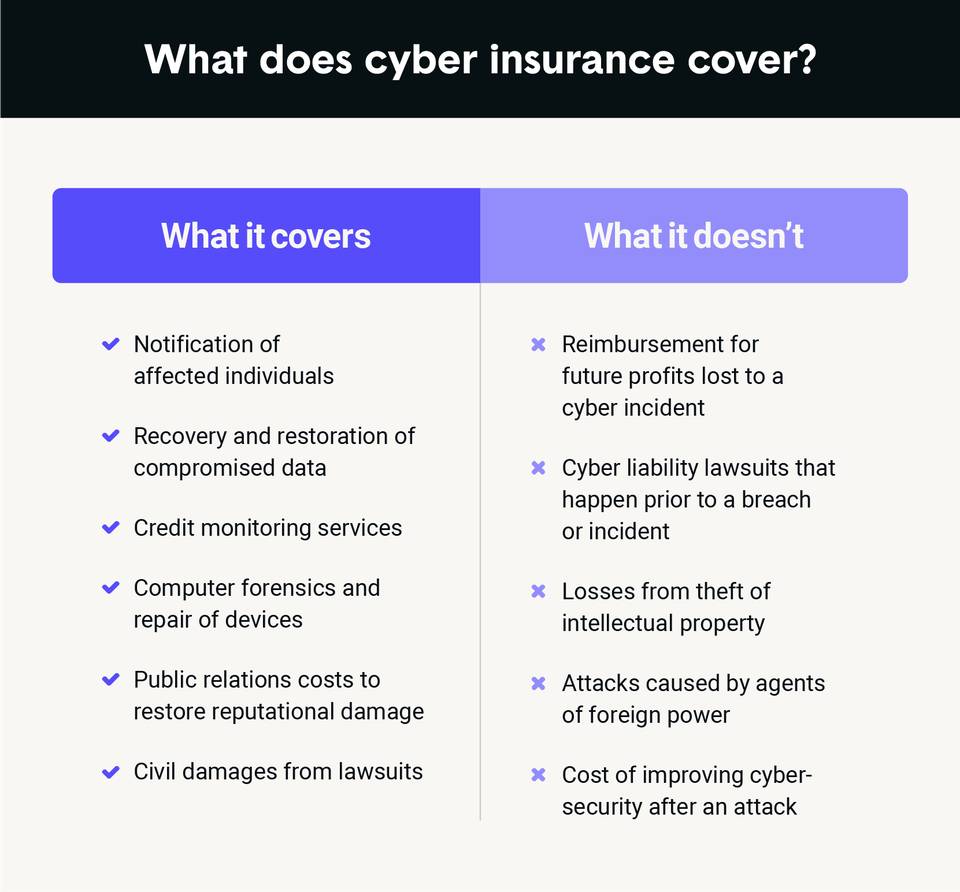
Cosa dovrebbe coprire una polizza assicurativa informatica:
L’assicurazione informatica generalmente copre la responsabilità della tua attività per una violazione dei dati che coinvolge informazioni sensibili ai clienti, come numeri di previdenza sociale, numeri di carta di credito, numeri di conto, numeri di patente di guida e cartelle cliniche.
Ciò che non è coperto dall’assicurazione informatica:
Questi possono includere: lesioni o danni alla proprietà. Le lesioni personali o le richieste di risarcimento danni alla proprietà non rientrano nell’assicurazione informatica. Per proteggere da queste richieste, le aziende avranno bisogno di un’assicurazione di responsabilità generale. Perdita di proprietà. La perdita di proprietà è in genere coperta da un’assicurazione sulla proprietà commerciale.
Quali sono le 4 categorie di assicurazione informatica e di privacy:
Le quattro categorie di assicurazione informatica e sulla privacy sono:
1. Sicurezza della rete e responsabilità per la privacy.
2. Interruzione commerciale.
3. Responsabilità dei media.
4. Errori e omissioni.
Vale la pena un’assicurazione sulla protezione informatica:
Dovresti avere un’assicurazione per la sicurezza informatica se gestisci i dati dei clienti o memorizzi informazioni sulla tua attività online. L’assicurazione sulla sicurezza informatica può coprire i costi di notifica ai tuoi clienti su una violazione, difesa legale e altro ancora. L’assicurazione di violazione dei dati e l’assicurazione di responsabilità cibernetica sono tipi di assicurazione sulla sicurezza informatica.
Cosa può fare l’assicurazione informatica:
L’assicurazione informatica è progettata per aiutare a coprire le perdite finanziarie della tua attività se cade vittima di criminalità informatica. Può aiutare a coprire una vasta gamma di rischi e rischi relativi al cyber relativo all’infrastruttura della tecnologia dell’informazione.
Quali sono i 7 strati di sicurezza informatica:
I sette strati di sicurezza informatica sono:
1. Beni mission-critical. Questi sono dati assolutamente fondamentali per proteggere.
2. La sicurezza dei dati.
3. Sicurezza dell’endpoint.
4. Sicurezza dell’applicazione.
5. Sicurezza della rete.
6. Sicurezza perimetrale.
7. Lo strato umano.
Quali sono i 4 tipi principali di vulnerabilità nella sicurezza informatica:
I quattro principali tipi di vulnerabilità nella sicurezza delle informazioni sono vulnerabilità di rete, vulnerabilità del sistema operativo, vulnerabilità di processo (o procedurali) e vulnerabilità umane.
Quando dovrei acquistare un’assicurazione informatica:
Dovresti avere un’assicurazione per la sicurezza informatica se gestisci i dati dei clienti o memorizzi informazioni sulla tua attività online. L’assicurazione sulla sicurezza informatica può coprire i costi di notifica ai tuoi clienti su una violazione, difesa legale e altro ancora. L’assicurazione di violazione dei dati e l’assicurazione di responsabilità cibernetica sono tipi di assicurazione sulla sicurezza informatica.
Qual è l’affermazione media della sicurezza informatica:
Il costo medio di reclamo assicurativo per la sicurezza informatica per una piccola a media impresa è di $ 345.000. Il costo medio di reclamo assicurativo per la sicurezza informatica per una PMI per un evento ransomware è di $ 485.000. Il reclamo medio per tutte le organizzazioni è di $ 812.360.
Ne vale la pena un’assicurazione informatica:
Dovresti avere un’assicurazione per la sicurezza informatica se gestisci i dati dei clienti o memorizzi informazioni sulla tua attività online. L’assicurazione sulla sicurezza informatica può coprire i costi di notifica ai tuoi clienti su una violazione, difesa legale e altro ancora. L’assicurazione di violazione dei dati e l’assicurazione di responsabilità cibernetica sono tipi di assicurazione sulla sicurezza informatica.
Quali sono i due tipi di assicurazione informatica:
I due principali tipi di assicurazione informatica sono: [Inserisci i tipi qui].
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa dovrebbe coprire una polizza assicurativa informatica
L’assicurazione informatica generalmente copre la responsabilità della tua attività per una violazione dei dati che coinvolge informazioni sensibili ai clienti, come numeri di previdenza sociale, numeri di carta di credito, numeri di conto, numeri di patente di guida e cartelle cliniche.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che non è coperto da un’assicurazione informatica
Questi possono includere: lesioni o danni alla proprietà: le lesioni personali o le richieste di danni alla proprietà non rientrano nell’assicurazione informatica. Per proteggere da queste richieste, le aziende avranno bisogno di un’assicurazione di responsabilità generale. Perdita di proprietà: la perdita di proprietà è in genere coperta da un’assicurazione sulla proprietà commerciale.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 4 categorie di assicurazione cyber e privacy
4 Categorie di sicurezza informatica e di privacy Sicurezza e responsabilità sulla privacy. In primo luogo, le compagnie assicurative offrono in genere una polizza per la sicurezza della rete e la responsabilità per la privacy.Interruzione commerciale. Un altro tipo di assicurazione è la copertura dell’interruzione degli affari.Responsabilità dei media.Errori e omissioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ne vale la pena un’assicurazione sulla protezione informatica
Dovresti avere un’assicurazione per la sicurezza informatica se gestisci i dati dei clienti o memorizzi informazioni sulla tua attività online. L’assicurazione sulla sicurezza informatica può coprire i costi di notifica ai tuoi clienti su una violazione, difesa legale e altro ancora. L’assicurazione di violazione dei dati e l’assicurazione di responsabilità cibernetica sono tipi di assicurazione sulla sicurezza informatica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa può fare l’assicurazione informatica
L’assicurazione informatica è progettata per aiutare a coprire le perdite finanziarie della tua attività se cade vittima di criminalità informatica. Può aiutare a coprire una vasta gamma di rischi informatici e rischi relativi alle infrastrutture della tecnologia dell’informazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 7 strati di sicurezza informatica
I sette strati di attività critiche per la cybersecurizzazione. Questi sono dati assolutamente fondamentali per proteggere.La sicurezza dei dati.Sicurezza dell’endpoint.Sicurezza dell’applicazione.Sicurezza della rete.Sicurezza perimetrale.Lo strato umano.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 tipi principali di vulnerabilità nella sicurezza informatica
I quattro principali tipi di vulnerabilità nella sicurezza delle informazioni sono vulnerabilità di rete, vulnerabilità del sistema operativo, vulnerabilità di processo (o procedurali) e vulnerabilità umane.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando dovrei acquistare un’assicurazione informatica
Dovresti avere un’assicurazione per la sicurezza informatica se gestisci i dati dei clienti o memorizzi informazioni sulla tua attività online. L’assicurazione sulla sicurezza informatica può coprire i costi di notifica ai tuoi clienti su una violazione, difesa legale e altro ancora. L’assicurazione di violazione dei dati e l’assicurazione di responsabilità cibernetica sono tipi di assicurazione sulla sicurezza informatica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la richiesta di sicurezza informatica media
Il costo medio di reclamo assicurativo per la sicurezza informatica per una piccola a media impresa è di $ 345.000. Il costo medio di reclamo assicurativo per la sicurezza informatica per una PMI per un evento ransomware è di $ 485.000. Il reclamo medio per tutte le organizzazioni è di $ 812.360.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ne vale la pena un’assicurazione informatica
Dovresti avere un’assicurazione per la sicurezza informatica se gestisci i dati dei clienti o memorizzi informazioni sulla tua attività online. L’assicurazione sulla sicurezza informatica può coprire i costi di notifica ai tuoi clienti su una violazione, difesa legale e altro ancora. L’assicurazione di violazione dei dati e l’assicurazione di responsabilità cibernetica sono tipi di assicurazione sulla sicurezza informatica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i due tipi di assicurazione informatica
Esistono due tipi principali di copertura assicurativa informatica: copertura di responsabilità di terze parti e copertura di prima parte.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 5 C di sicurezza informatica
Le cinque C di sicurezza informatica sono cinque aree di importanza significativa per tutte le organizzazioni. Sono cambiamenti, conformità, costi, continuità e copertura.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 5 elementi essenziali della sicurezza informatica
5 Elementi chiave di un moderno Framework Identify della sicurezza informatica.Proteggere.Rilevare.Rispondere.Recuperare.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 7 tipi di minacce di sicurezza informatica
Quali sono i principali tipi di attacco di minacce di sicurezza informatica.Attacchi di ingegneria sociale.Attacchi della catena di approvvigionamento del software.Minacce persistenti avanzate (APT) Distribuite Denial of Service (DDOS) Man-in-the-Middle Attack (MITM) Attacchi di password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i sei tipi di minaccia per la sicurezza
I principali tipi di minacce di sicurezza informatica che le aziende devono affrontare includono malware, ingegneria sociale, exploit di applicazioni Web, attacchi della catena di approvvigionamento, attacchi di negazione degli attacchi di servizio e attacchi man-in-the-middle.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei ottenere un’assicurazione informatica sì o no
SÌ! Qualsiasi azienda che memorizza dati sensibili, sia su una rete che nel cloud, dovrebbe avere una polizza di assicurazione informatica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché eliminare l’assicurazione informatica
Cosa copre l’assicurazione informatica in caso di violazione, fallimento della sicurezza, minaccia illegale o attacco informatico, la maggior parte delle polizze di assicurazione informatica coprirà i costi finanziari e di reputazione di prime partiti e di terze parti se i dati o i sistemi elettronici sono stati persi, danneggiati, danneggiati, danneggiati, danneggiati, danneggiati, danneggiati, danneggiati rubato o corrotto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’affermazione informatica più comune
Statistiche sui reclami di assicurazione cyber 2023
Il ransomware ha causato circa l’81% delle richieste di risarcimento per perdite di recupero. Il 27% dei reclami di violazione dei dati e il 24% delle richieste di risarcimento di prima parte avevano esclusioni all’interno del pacchetto assicurativo che ha comportato pagamenti non pagati o parziali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] L’assicurazione informatica paga
In caso di violazione, fallimento della sicurezza, minaccia illegale o attacco informatico, la maggior parte delle polizze di assicurazione informatica coprirà i costi finanziari e di reputazione di prima e terze parti se i dati o i sistemi elettronici sono stati persi, danneggiati, rubati o corrotti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 3 A di sicurezza informatica
L’autenticazione, l’autorizzazione e la contabilità (AAA) sono un framework a tre processi utilizzato per gestire l’accesso degli utenti, far rispettare le politiche e i privilegi degli utenti e misurare il consumo di risorse di rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 elementi di buona sicurezza informatica
Quando discutiamo di dati e informazioni, dobbiamo considerare la triade della CIA. La triade della CIA si riferisce a un modello di sicurezza delle informazioni costituita dai tre componenti principali: riservatezza, integrità e disponibilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 componenti da proteggere nella sicurezza informatica
La triade della CIA si riferisce a un modello di sicurezza delle informazioni costituita dai tre componenti principali: riservatezza, integrità e disponibilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 criteri principali per la sicurezza informatica
I principi fondamentali (principi) della sicurezza delle informazioni sono riservate, integrità e disponibilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 principali tipi di sicurezza informatica
I 3 principali tipi di sicurezza informatica sono la sicurezza della rete, la sicurezza del cloud e la sicurezza fisica. I sistemi operativi e l’architettura di rete costituiscono la sicurezza della rete. Può includere protocolli di rete, firewall, punti di accesso wireless, host e server.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 4 categorie di minacce alla sicurezza
Le minacce possono essere classificate in quattro diverse categorie; diretto, indiretto, velato, condizionale.
[/WPREMARK]