


Cosa può prevenire il ransomware?
RAM sul dispositivo della vittima. Questo può accadere tramite e -mail, messaggistica istantanea o social media.
Un altro modo comune in cui si verificano attacchi di ransomware è attraverso il protocollo desktop remoto (RDP). RDP consente agli utenti di accedere a distanza ai propri dispositivi, ma se non correttamente protetto, può essere sfruttato dagli aggressori per ottenere accesso non autorizzato e installare ransomware.
L’abuso di credenziali è anche un metodo comune utilizzato dagli aggressori. Ciò coinvolge gli hacker che ottengono e utilizzano le combinazioni di nome utente e password per accedere ai sistemi e installare ransomware.
Infine, le vulnerabilità nei software e nei sistemi operativi possono essere sfruttate dagli aggressori per ottenere accesso non autorizzato e installare ransomware. Ciò evidenzia l’importanza di mantenere aggiornati sistemi e software con le ultime patch di sicurezza.
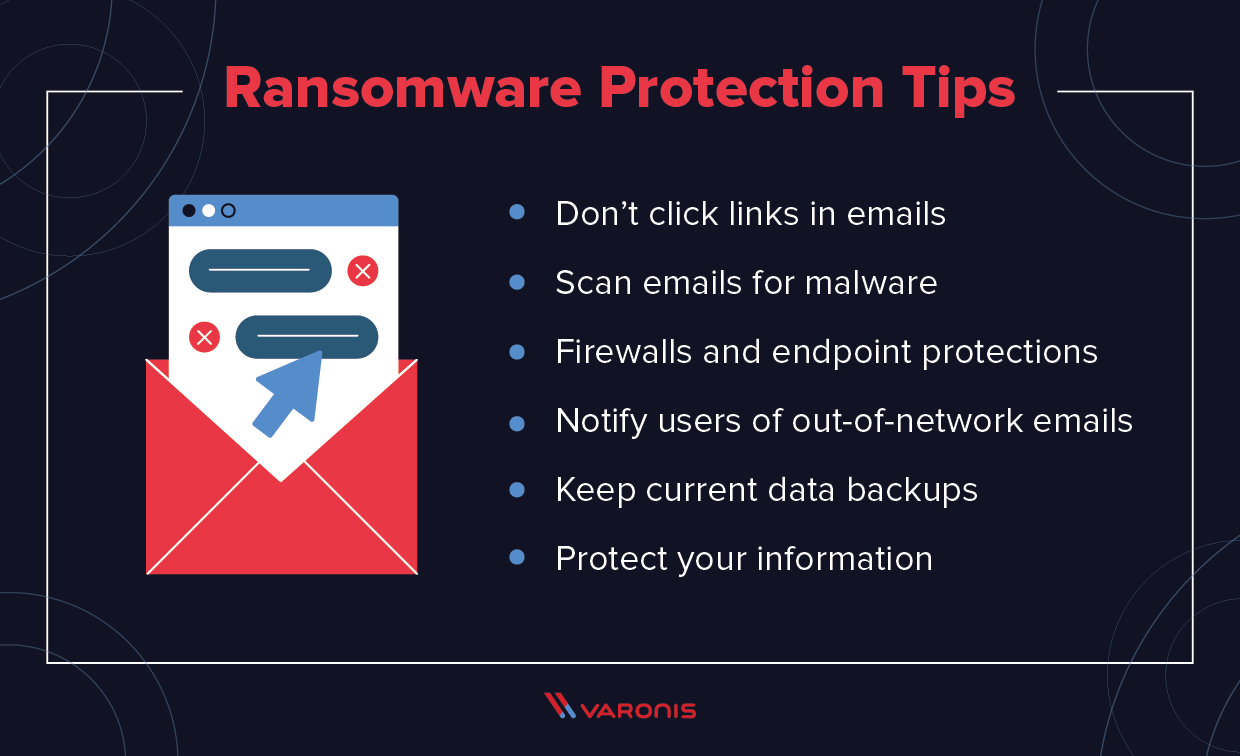
Per prevenire gli attacchi di ransomware, è fondamentale educare gli utenti sui rischi e sulle migliori pratiche. Ciò include evitare di fare clic su collegamenti o download di allegati da fonti sconosciute o non attendibili. I backup regolari dovrebbero essere eseguiti anche per ridurre al minimo l’impatto di un attacco, poiché i dati crittografati possono essere rapidamente ripristinati da fonti di backup.
Si consiglia anche l’uso di un approccio a strati alla sicurezza. Ciò significa avere più strumenti di sicurezza in atto, come firewall, software antivirus, software antimico.
In conclusione, gli attacchi di ransomware possono essere prevenuti adottando misure proattive come l’educazione degli utenti, i backup regolari e le misure di sicurezza a strati. Comprendere le cause e i metodi comuni degli attacchi ransomware può aiutare le organizzazioni a proteggersi meglio da questa crescente minaccia.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è il ransomware e come proteggi
Ransomware è un tipo di malware che impedisce di accedere al dispositivo e dei dati archiviati su di esso, di solito crittografando i file. Un gruppo criminale richiederà quindi un riscatto in cambio di decrittografia. Il computer stesso può essere bloccato o i dati su di esso potrebbero essere crittografati, rubati o cancellati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono attacchi di ransomware prevenibili
Il ransomware è una significativa minaccia per la sicurezza per qualsiasi organizzazione, ma è del tutto prevenibile. Agendo per ridurre al minimo la probabilità di infezione e garantire che siano disponibili backup puliti per il ripristino del sistema può ridurre drasticamente il costo associato a un attacco di ransomware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come viene prevenuto o rimosso come ransomware
L’istruzione dell’utente è essenziale per prevenire l’infezione da ransomware. Le sessioni di formazione devono essere condotte periodicamente per garantire che gli utenti siano a conoscenza di importanti misure di sicurezza, tra cui: evitare di fare clic sui collegamenti da fonti sconosciute o non attendibili, inclusi siti Web ed e -mail.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è un modo per ridurre al minimo l’impatto del ransomware
I backup regolari possono minimizzare significativamente l’impatto di un attacco ransomware perché se i dati crittografati sono prontamente disponibili su alcuni altri media, il recupero può verificarsi rapidamente e con una minima interruzione delle operazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo le aziende proteggono dal ransomware
Misure di sicurezza del livello
Ciò significa utilizzare più di uno strumento di sicurezza, come una combinazione di un firewall, software antivirus, software anti-malware, filtri spam e prevenzione della perdita di dati cloud.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché il ransomware è difficile da prevenire
Il ransomware è una minaccia in evoluzione: gli attacchi sono sempre alla ricerca di modi più avanzati per realizzare i loro piani. I criminali informatici utilizzano vari vettori di attacco per distribuire infezioni da malware. Ecco perché è così difficile per le organizzazioni trovare una singola protezione contro gli attacchi ransomware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le prime 3 cause di attacchi ransomware di successo
Vettori e mitigazioni di attacco ransomware
I primi tre modi in cui il ransomware entra nei sistemi delle vittime sono il phishing, il protocollo desktop remoto (RDP) e l’abuso delle credenziali e le vulnerabilità.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come si verificano la maggior parte degli attacchi di ransomware
In un attacco di phishing, un criminale informatico invia malware o collegamenti dannosi nel messaggio che, quando si fa clic su, installa il programma di ransomware sul computer. E la maggior parte delle persone fa clic su questi link poiché le e -mail di phishing rappresentano contatti e aziende affidabili.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la causa n. 1 di ransomware
Vettori di infezione
La maggior parte del ransomware viene propagata attraverso azioni avviate dall’utente come fare clic su un collegamento dannoso in un’e-mail di spam o visitare un sito Web dannoso o compromesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il modo più comune per ottenere ransomware
Il ransomware si diffonde spesso tramite e-mail di phishing che contengono allegati dannosi o tramite download drive-by. Il download drive-by si verifica quando un utente visita inconsapevolmente un sito Web infetto e quindi il malware viene scaricato e installato a conoscenza dell’utente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come iniziano la maggior parte degli attacchi di ransomware
Il ransomware inizia con i criminali informatici che entrano in un sistema e crittografano tutti i dati, offrendo una chiave di decrittografia se la vittima accetta di pagare un riscatto attraverso la criptovaluta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la difesa più efficace contro il ransomware
TipSIdentify Asset che sono ricercabili tramite strumenti online e adottare misure per ridurre tale esposizione.Protezione dal ransomware.Comprensione delle patch e degli aggiornamenti del software.Utilizzo di cautela con gli allegati e -mail.Best practice di sicurezza SMB.Sicurezza del sito web.Aumento della minaccia del ransomware per le risorse tecnologiche operative.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la soluzione per gli attacchi ransomware
Gli strumenti di decryption ransomware sono programmi software specializzati progettati per decrittografare i file crittografati da specifiche ceppi di ransomware. Questi strumenti sono in genere sviluppati da esperti di sicurezza informatica e possono essere un metodo efficace per il recupero di file crittografati senza pagare il riscatto.
[/WPREMARK]