


Dove vengono usati gli eventi avversi oggi?
Dove sono usati gli eventi avversi nella vita reale
AES è implementato in software e hardware in tutto il mondo per crittografare dati sensibili. È essenziale per la sicurezza informatica del governo, la sicurezza informatica e la protezione dei dati elettronici.
AES è ancora usato oggi
Gli AES sono stati lo standard per la crittografia simmetrica negli ultimi decenni ed è ancora ampiamente utilizzato oggi per le sue capacità di crittografia sicure. Gli AES sono veloci e sicuri, rendendolo una scelta popolare per i file di crittografia e altri dati sensibili.
Ciò che le aziende usano gli eventi avversi
Network Wi-Fi, Google Cloud, Facebook Messenger, Programmazione Java e molti gestori di password utilizzano la crittografia AES per proteggere i dati sensibili.
Il governo degli Stati Uniti usa gli eventi avversi
Sebbene inizialmente sviluppato per l’uso del governo da parte del NIST, l’algoritmo AES è ora utilizzato in applicazioni sia pubbliche che private.
Di cosa è un errata di esempio
Lo standard di crittografia avanzato (AES) è una forma rapida e sicura di crittografia che tiene gli occhi indicativi dai nostri dati. Lo vediamo in app di messaggistica come WhatsApp e Signal, programmi come Veracrypt e Winzip, in una vasta gamma di hardware e una varietà di altre tecnologie che usiamo tutto il tempo.
Gli eventi avversi sono usati in Wi-Fi
AES – L’algoritmo di crittografia standard di crittografia avanzata (AES) è un tipo di crittografia ampiamente supportato per tutte le reti wireless che contengono dati riservati. AES in Wi-Fi sfrutta 802.1x o PSK da generare per chiavi della stazione per tutti i dispositivi.
Apple usa gli eventi avversi
Ogni dispositivo iOS include un motore di crittografia ad Advanced Encryption Standard (AES 256) dedicato per supportare la crittografia iPhone a livello hardware e si trova tra la memoria di sistema e la memoria flash.
Bitcoin usa gli eventi avversi
Ad esempio, Bitcoin Core crittografa il suo portafoglio utilizzando lo standard di crittografia avanzato (AES). Questo è lo stesso algoritmo di crittografia utilizzato dalla NSA per le sue informazioni classificate e gli eventi sono considerati estremamente sicuri.
Amazon usa la crittografia AES
Dal 5 gennaio, Amazon S3 crittografa tutti i nuovi oggetti per impostazione predefinita con AES-256 per proteggere i dati a riposo. S3 applica automaticamente la crittografia lato server utilizzando le chiavi gestite da Amazon S3 per ogni nuovo oggetto a meno che non venga specificata un’opzione di crittografia diversa.
L’esercito usa gli eventi avversi
La crittografia di livello militare si riferisce spesso a un tipo di crittografia specifico, AES-256 (standard di crittografia avanzata). Attualmente, l’U.S. Il governo ha nominato questo algoritmo lo standard per la crittografia e la maggior parte delle organizzazioni di sicurezza informatica usa oggi questa forma di crittografia di livello militare.
Quali protocolli usano gli eventi avversi
Come accennato in precedenza, AES è implementato in protocolli di trasferimento di file sicuri come FTPS, HTTPS, SFTP, AS2, WebDAVS e OFTP.
Ciò che in genere usa gli eventi avversi per la crittografia
WPA2 in genere utilizza AES per la crittografia.
Google utilizza AES
Tutti i dati archiviati dai servizi di Google sono crittografati utilizzando la crittografia AES 256-BIT. Questa crittografia garantisce che i dati siano sicuri e protetti dall’accesso non autorizzato.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dove sono usati gli eventi avversi nella vita reale
AES è implementato in software e hardware in tutto il mondo per crittografare dati sensibili. È essenziale per la sicurezza informatica del governo, la sicurezza informatica e la protezione dei dati elettronici.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] AES è ancora usato oggi
Gli AES sono stati lo standard per la crittografia simmetrica negli ultimi decenni ed è ancora ampiamente utilizzato oggi per le sue capacità di crittografia sicure. Gli AES sono veloci e sicuri, rendendolo una scelta popolare per i file di crittografia e altri dati sensibili.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che le aziende usano gli eventi avversi
Network Wi-Fi, Google Cloud, Facebook Messenger, Programmazione Java e molti gestori di password utilizzano la crittografia AES per proteggere i dati sensibili.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il governo degli Stati Uniti usa gli eventi avversi
Sebbene inizialmente sviluppato per l’uso del governo da parte del NIST, l’algoritmo AES è ora utilizzato in applicazioni sia pubbliche che private.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Di cosa è un errata di esempio
Lo standard di crittografia avanzato (AES) è una forma rapida e sicura di crittografia che tiene gli occhi indicativi dai nostri dati. Lo vediamo in app di messaggistica come WhatsApp e Signal, programmi come Veracrypt e Winzip, in una vasta gamma di hardware e una varietà di altre tecnologie che usiamo tutto il tempo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli eventi avversi sono usati in Wi-Fi
AES – L’algoritmo di crittografia standard di crittografia avanzata (AES) un tipo di crittografia ampiamente supportata per tutte le reti wireless che contengono dati riservati. AES in Wi-Fi sfrutta 802.1x o PSK da generare per chiavi della stazione per tutti i dispositivi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Apple usa gli eventi avversi
Ogni dispositivo iOS include un motore di crittografia ad Advanced Encryption Standard (AES 256) dedicato per supportare la crittografia iPhone a livello hardware e si trova tra la memoria di sistema e la memoria flash.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Bitcoin usa gli eventi avversi
Ad esempio, Bitcoin Core crittografa il suo portafoglio utilizzando lo standard di crittografia avanzato (AES). Questo è lo stesso algoritmo di crittografia utilizzato dalla NSA per le sue informazioni classificate e gli eventi sono considerati estremamente sicuri.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Amazon usa la crittografia AES
Dal 5 gennaio, Amazon S3 crittografa tutti i nuovi oggetti per impostazione predefinita con AES-256 per proteggere i dati a riposo. S3 applica automaticamente la crittografia lato server utilizzando le chiavi gestite da Amazon S3 per ogni nuovo oggetto, a meno che non venga specificata un’opzione di crittografia diversa.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] L’esercito usa gli eventi avversi
La crittografia di grado militare si riferisce spesso a un tipo di crittografia specifico, AES-256 (standard di crittografia avanzata). Attualmente, l’U.S. Il governo ha nominato questo algoritmo lo standard per la crittografia e la maggior parte delle organizzazioni di sicurezza informatica usano oggi questa forma di crittografia di livello militare.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali protocolli utilizzano gli eventi avversi
Come accennato in precedenza, AES è implementato in protocolli di trasferimento di file sicuri come FTPS, HTTPS, SFTP, AS2, WebDAVS e OFTP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che in genere usa gli eventi avversi per la crittografia
WPA2 – In genere utilizza AES per la crittografia.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Google utilizza AES
Tutti i dati archiviati da Google sono crittografati nel livello di archiviazione utilizzando l’algoritmo Advanced Encryption Standard (AES), AES-256.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sono esempi di utilizzo degli eventi avversi
Esempi di utilizzo dell’algoritmo AES
I dati che archiviamo su Google Drive sono un esempio dell’uso dell’algoritmo AES. Il cloud su cui sono archiviati e visibili i dati utente su Google utilizza il metodo di crittografia AES. Distribuisce un metodo di crittografia a 256 bit, che è considerato un metodo più complesso e altamente protetto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché gli AES sono ancora utilizzati nell’industria per la crittografia
A causa delle sue opzioni di lunghezza chiave, la crittografia AES rimane la scelta migliore per garantire le comunicazioni. Il tempo necessario per rompere un algoritmo di crittografia è direttamente correlato alla lunghezza della chiave utilizzata, i.e., 128 bit, 192 bit e 256 bit.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] L’NSA usa gli eventi avversi
Advanced Encryption Standard (AES) – Un algoritmo di crittografia, selezionato da NIST dopo una concorrenza pubblica. Nel 2003, AES certificato NSA per l’uso di tipo 1 in alcuni sistemi approvati dalla NSA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di eventi avversi
Esempi di utilizzo dell’algoritmo AES
I dati che archiviamo su Google Drive sono un esempio dell’uso dell’algoritmo AES. Il cloud su cui sono archiviati e visibili i dati utente su Google utilizza il metodo di crittografia AES. Distribuisce un metodo di crittografia a 256 bit, che è considerato un metodo più complesso e altamente protetto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando dovrebbero essere usati gli eventi avversi
La crittografia AES è eccezionale quando abbiamo un ambiente vincolato. Ad esempio, se crittiamo i dati in un database, decrittiamo i dati quando dovremo accedere al database. Un altro esempio è la crittografia del disco rigido: crittiamo i dati scritti sul disco e li decrittiamo quando leggiamo dal disco.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali prodotti usano la crittografia AES
Inoltre, gli eventi avversi sono spesso inclusi nei prodotti commerciali, inclusi ma limitato a: Wi-Fi (può essere utilizzato come parte di WPA2) App mobili (come WhatsApp e LastPass) Supporto per il processore nativo.Biblioteche in molti linguaggi di sviluppo del software.Implementazioni VPN.Componenti del sistema operativo come i file system.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sostituirà la crittografia AES
In effetti, gli eventi avversi possono facilmente sostituirsi con algoritmi più forti come, twofish, serpente o più recenti come Aegis e Morus.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È usata gli eventi avversi in blockchain
Anche l’AES, l’ECDSA e l’algoritmo di firma digitale della curva ellittica sono ampiamente utilizzati nella blockchain, ognuno dei quali fornisce un diverso livello di sicurezza ed efficienza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Le banche usano gli eventi avversi
Le banche e altre istituzioni finanziarie si basano sulla crittografia AES per proteggere le informazioni personali e transazionali dei propri clienti. Compagnie di assicurazione tale … L’unica differenza è che le banche tendono a utilizzare una gamma di crittografie eventi eventi tra AES-128 e AES-256.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale protocollo utilizza AES
Come accennato in precedenza, AES è implementato in protocolli di trasferimento di file sicuri come FTPS, HTTPS, SFTP, AS2, WebDAVS e OFTP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché usare gli eventi avversi invece di RSA
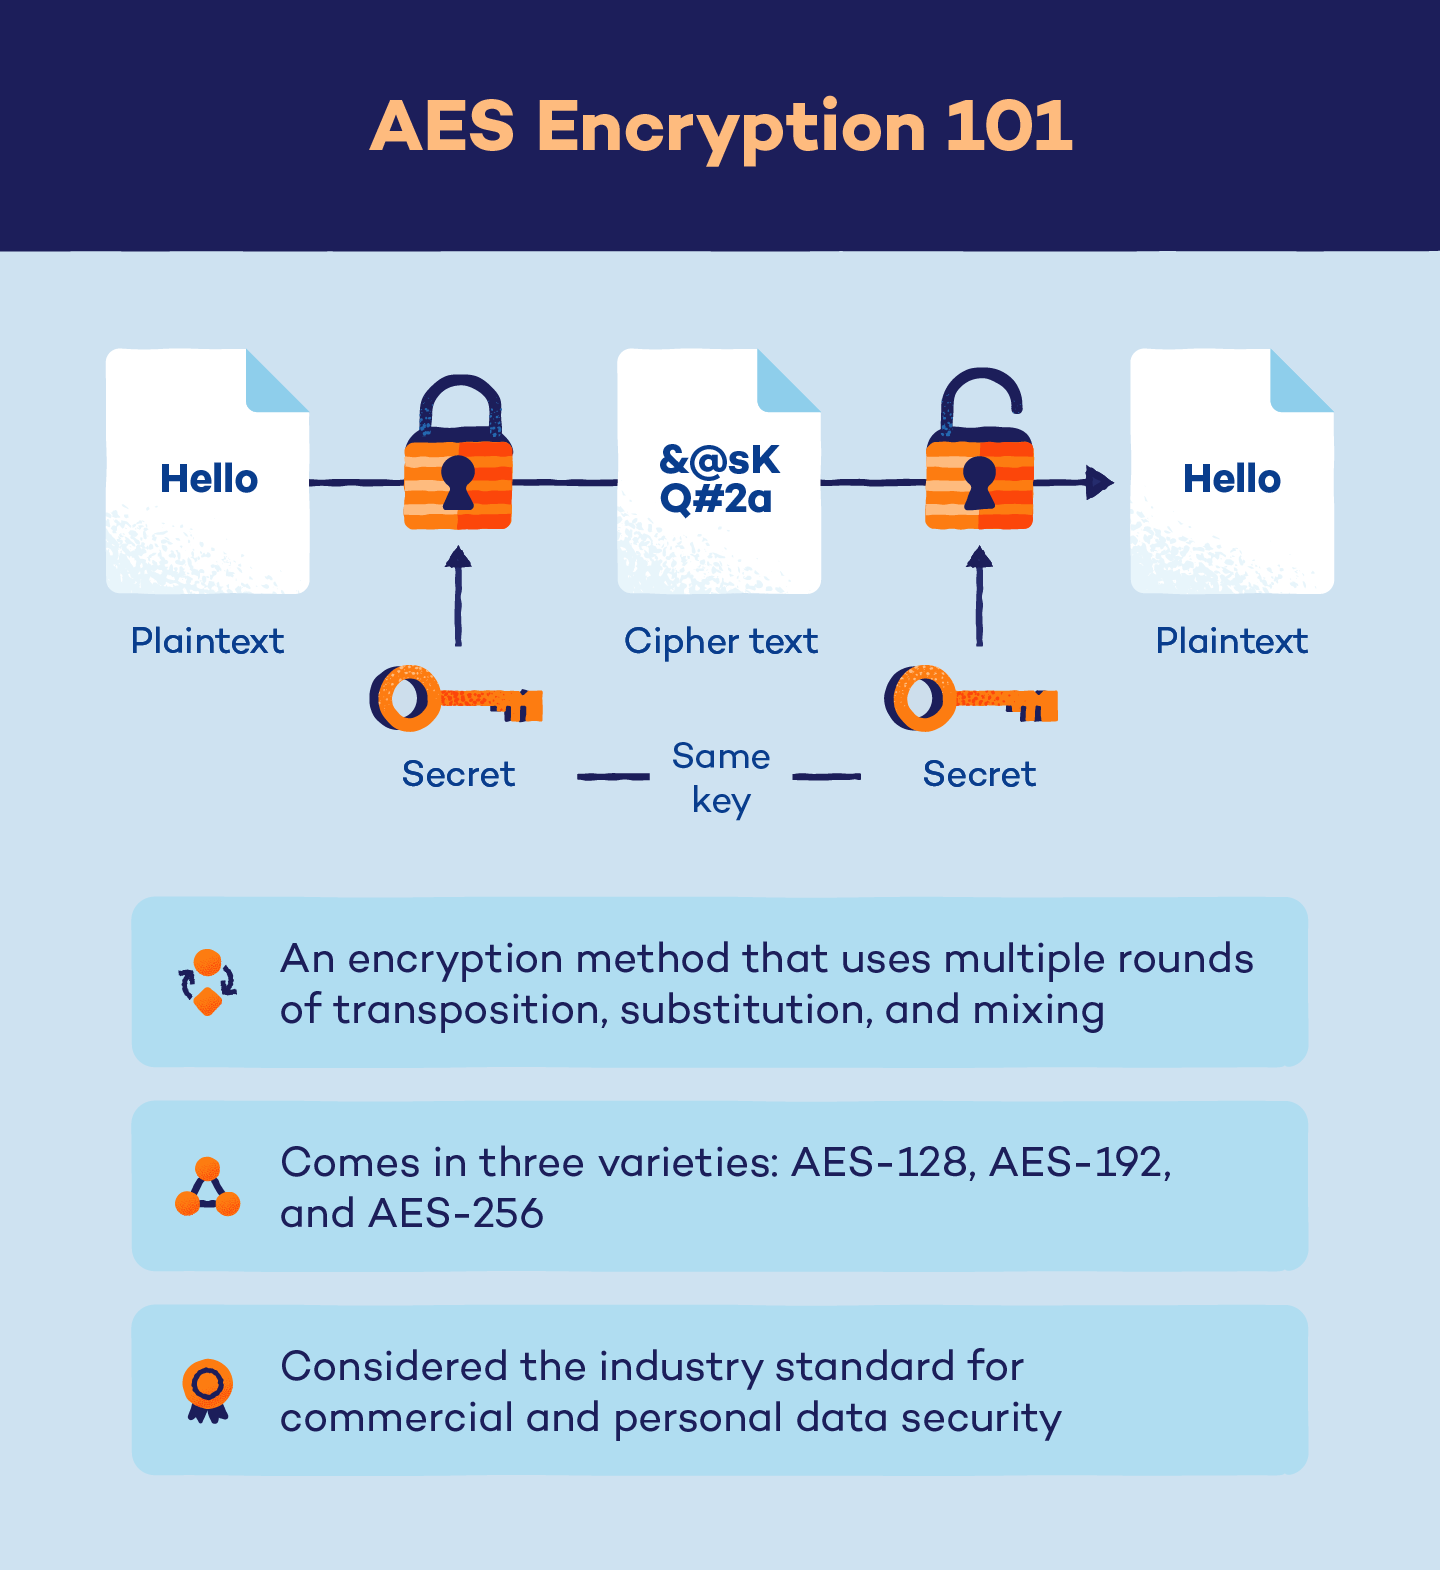
AES è un algoritmo di crittografia simmetrica, il che significa che la stessa chiave viene utilizzata sia per la crittografia che per i dati di decritting. Questo lo rende più veloce ed efficiente di RSA, che è un algoritmo di crittografia asimmetrica poiché vengono utilizzati due chiavi diverse per la crittografia e la decritting di dati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli eventi eventi sono mai stati rotti
Gli AES non sono mai stati ancora rotti e ci vorrebbero grandi quantità di potenza computazionale per rompere questa chiave. Le organizzazioni governative e le imprese si fidano degli eventi avversi per la garanzia di informazioni sensibili.
[/WPREMARK]