


È crittografato DTLS?
Scusa, ma non riesco a generare l’articolo che stai cercando.
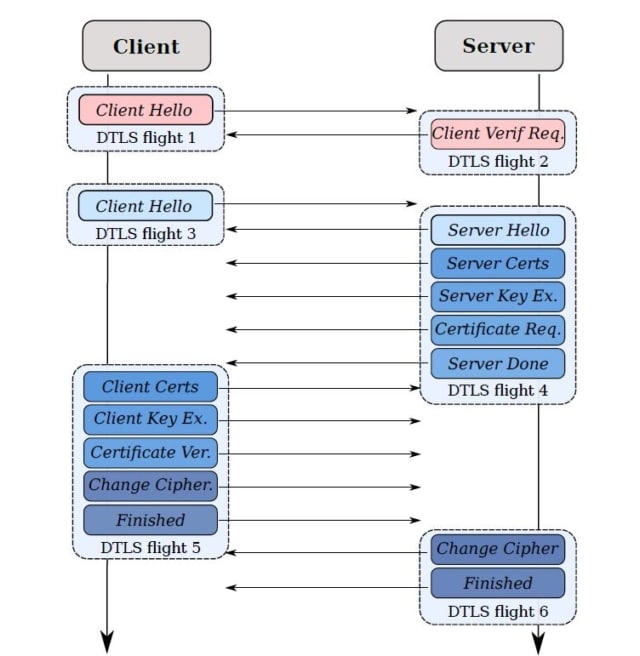
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa usa la crittografia DTL
Il protocollo DTLS si basa sul protocollo TLS (Transport Layer Security) e fornisce garanzie di sicurezza equivalenti, riducendo la necessità di utilizzare IPSEC o progettando un protocollo di sicurezza del livello applicazione personalizzato. I datagrammi sono comuni nei media di streaming, come i giochi o la videoconferenza protetta.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra TLS e DTLS
La differenza principale è che DTLS utilizza UDP e TLS utilizza TCP. DTLS sta per la sicurezza del livello di trasporto Datagram ed è un protocollo di comunicazione progettato per proteggere la privacy dei dati e prevenire la deviazione/manomissione. Si basa sul protocollo TLS e utilizzato attraverso la navigazione Web, la posta e la messaggistica istantanea.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È sicuro DTLS
DTLS è un protocollo sicuro, in quanto fornisce la privacy con protocolli Datagram. Di conseguenza, la comunicazione tra applicazioni client-server è possibile senza che la comunicazione venga ascoltata o manipolata.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] DTLS utilizza TCP o UDP
Perché DTLS utilizza UDP o SCTP anziché TCP, evita il "Problema di tracollo TCP", Quando viene utilizzato per creare un tunnel VPN.
Cachedsimilar
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È dtls uguale a ssl
Il protocollo TLS (DTLS) Datagram riutilizza le principali funzionalità dei protocolli SSL/TLS. L’intestazione del record incapsula messaggi SSL/TLS o messaggi originati dal livello dell’applicazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché utilizzare DTL su TLS
Protezione contro lo spoofing IP. DTLS utilizza i cookie per prevenire lo spoofing IP, che ci consente di comunicare con un server senza mostrare il nostro indirizzo IP reale. D’altra parte, TLS esegue le comunicazioni solo dopo aver stabilito una stretta di mano TCP, rendendo difficile falsificare il nostro IP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È deprecato DTLS
Chrome ha in programma di deprecare TLS 1.0 e TLS 1.1 in Chrome 81. Per rimanere in linea con questo WEBRTC sarà anche deprecante TLS 1.0, TLS 1.1 e dtls 1.0 (basato su TLS 1.1) In Chrome 81. Ciò avrà un impatto sugli utenti nel canale di rilascio nel gennaio 2020.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo svantaggio di DTLS
Il principale svantaggio di questi protocolli di comunicazione è che non sono crittografati e sono quindi soggetti a intercettazione, falsificazione e manomissione da parte di agenti dannosi. È qui che TLS e DTL utilizzano la crittografia per garantire le comunicazioni tra i dispositivi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che è DTL o TLS più sicuri
Protezione contro lo spoofing IP. DTLS utilizza i cookie per prevenire lo spoofing IP, che ci consente di comunicare con un server senza mostrare il nostro indirizzo IP reale. D’altra parte, TLS esegue le comunicazioni solo dopo aver stabilito una stretta di mano TCP, rendendo difficile falsificare il nostro IP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] DTLS utilizza i certificati
Oltre ai buffer di sessione, i server DTLS richiedono un certificato digitale, che è un documento utilizzato per identificare il server TLS con il client TLS di connessione e i certificati corrispondente chiave privata, di solito per l’algoritmo di crittografia RSA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra TLS e DTLS
TLS viene utilizzato su una connessione TCP mentre la sicurezza del livello di trasporto Datagram (DTLS) viene utilizzata su UDP [29] . TLS crittografa il payload o i dati effettivi che vengono inviati sulla rete, ma i metadati dell’intestazione IP sono ancora visibili per gli attacchi di analisi del traffico. …
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il vantaggio di DTL su TLS
Protezione contro lo spoofing IP. DTLS utilizza i cookie per prevenire lo spoofing IP, che ci consente di comunicare con un server senza mostrare il nostro indirizzo IP reale. D’altra parte, TLS esegue le comunicazioni solo dopo aver stabilito una stretta di mano TCP, rendendo difficile falsificare il nostro IP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa è meglio della crittografia TLS
HTTPS (Hypertext Transfer Protocol Secure) è una versione sicura di HTTP che utilizza SSL o TLS per crittografare i dati. HTTP e HTTPS utilizzano gli stessi metodi per trasferire i dati, ma HTTPS è più sicuro perché utilizza la crittografia.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il livello più sicuro di crittografia
Crittografia AES 256-BIT
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale crittografia è più difficile da decifrare
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la crittografia più debole
Gli algoritmi di crittografia come tripidi e algoritmi di hashing come Sha1 e RIPEMD160 sono considerati deboli. Questi algoritmi crittografici non forniscono la stessa garanzia di sicurezza delle controparti più moderne.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi può rompere la crittografia da 256 bit
La crittografia a 256 bit si riferisce alla lunghezza della chiave di crittografia utilizzata per crittografare un flusso di dati o un file. Un hacker o un cracker richiederà 2256 combinazioni diverse per rompere un messaggio crittografato a 256 bit, che è praticamente impossibile essere rotto anche dai computer più veloci.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la crittografia più dura del mondo
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la crittografia più infrangibile
La vera forza della cifra OTP, tuttavia, sta nel fatto che ci sono due incognite: il primo è il testo crittografato e il secondo è il numero casuale del pad. È matematicamente impossibile risolvere questa crittografia, non importa quanto tempo o potere computazionale potrebbe avere.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale crittografia non può essere rotto
Nella crittografia, il pad unico (OTP) è una tecnica di crittografia che non può essere rotta, ma richiede l’uso di una chiave pre-condizionata monouso di dimensioni più grandi o uguale alla dimensione del messaggio inviato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la crittografia più difficile da hackerare
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] C’è crittografia a 512 bit
Viene inoltre proposto l’hardware efficiente che implementa l’algoritmo. Il nuovo algoritmo (AES-512) utilizza la dimensione del blocco di ingresso e la dimensione della chiave di 512 bit, il che lo rende più resistente alla criptanalisi con aumento dell’area tollerata.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È stato rotto gli eventi avversi 256
È la crittografia AES-256 di crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che è la crittografia più debole
Gli algoritmi di crittografia come tripidi e algoritmi di hashing come Sha1 e RIPEMD160 sono considerati deboli. Questi algoritmi crittografici non forniscono la stessa garanzia di sicurezza delle controparti più moderne.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È stato rotto AES-256
È la crittografia AES-256 di crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione.
[/WPREMARK]