


È un indirizzo email PII?
1. Riepilogo:
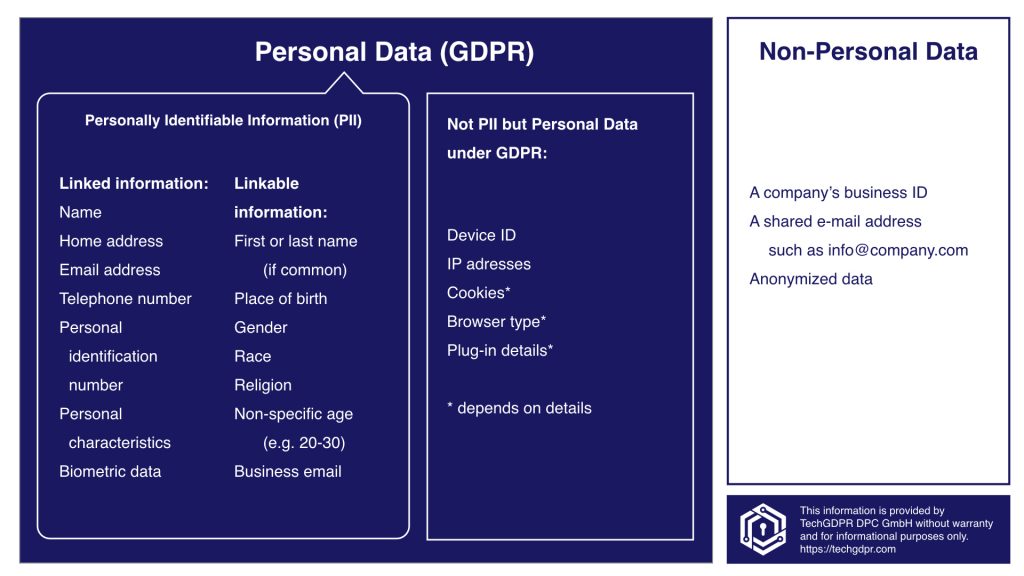
Gli indirizzi e -mail sono considerati informazioni di identificazione personale (PII) in base alle leggi sulla protezione dei dati come GDPR e CCPA. Altre informazioni come numeri di telefono aziendale, razza, religione, genere, luogo di lavoro e titoli di lavoro potrebbero non essere considerate PII, ma dovrebbero comunque essere trattate come sensibili. PII include qualsiasi informazione che può essere utilizzata per distinguere o tracciare l’identità di un individuo, come nome, numero di previdenza sociale, data e luogo di nascita, nome da nubile della madre o registri biometrici. I nomi utente e gli indirizzi domestici sono anche esempi di PII. Quando si inviano e -mail PII sensibili, la riga dell’oggetto, il nome del file di allegato e il contenuto e -mail dovrebbero indicare la presenza di informazioni riservate e non classificate controllate (CUI) e devono essere firmate e crittografate digitalmente. Per proteggere un’e-mail con PII, salvala in un documento separato e protezione password o crittografala prima di inviarla come allegato. Le informazioni di identificazione personale (PII) sono diverse dalle informazioni sulla salute protetta (PHI), che includono dati specifici relativi alla salute identificati da HIPAA. PII non sensibile si riferisce a informazioni che possono essere condivise senza significativi problemi di privacy.
2. È un indirizzo e -mail considerato un PII?
Sì, gli indirizzi e -mail sono considerati informazioni di identificazione personale (PII). Secondo le leggi sulla protezione dei dati come GDPR e CCPA, gli indirizzi e -mail possono essere utilizzati per identificare una persona fisica.
3. Quali informazioni non sono considerate PII?
Mentre i numeri di telefono aziendale e alcune informazioni demografiche come razza, religione, genere, luogo di lavoro e titoli di lavoro potrebbero non essere classificati come informazioni di identificazione personale (PII), dovrebbero comunque essere trattati come sensibili perché possono potenzialmente identificare un individuo quando combinati con Altri dati.
4. Ciò che è considerato informazioni PII?
Le informazioni PII includono tutti i dati che possono essere utilizzati per distinguere o tracciare l’identità di un individuo, come nomi, numeri di previdenza sociale, date e luoghi di nascita, nomi nudi della madre e registri biometrici. Include anche qualsiasi altra informazione collegabile a un individuo, come informazioni genetiche mediche, educative, finanziarie e identificabili personalmente.
5. Sono nomi utente considerati PII?
Sì, i nomi utente sono considerati informazioni di identificazione personale (PII). Se utilizzati in combinazione con altri dati, i nomi utente possono potenzialmente identificare un individuo.
6. Come si contrasse un’e -mail come PII?
Per contrassegnare un’e -mail contenente informazioni di identificazione personale (PII), la riga dell’oggetto dovrebbe indicare “CUI”, il nome del file di allegato dovrebbe includere anche “CUI” e la parte superiore e inferiore dell’e -mail e l’allegato dovrebbe indicare “CUI” e includere a Blocco indicatore CUI. L’e -mail deve essere firmata e crittografata digitalmente.
7. Come proteggo un’e -mail con PII?
Quando si inviano un’e-mail a PII sensibile al di fuori del DHS, salvalo in un documento separato e la protezione di password o crittografalo. Invia il documento crittografato come allegato e -mail e fornisci la password al destinatario in un’e -mail separata o per telefono. Istruzioni dettagliate sono disponibili nel manuale per la salvaguardia del PII sensibile.
8. Ciò che è considerato pii ma non phi?
Protected Health Information (PHI) si riferisce alle informazioni sulla salute che includono elementi specifici identificati da HIPAA. Le informazioni di identificazione personale (PII), d’altra parte, sono i dati utilizzati nella ricerca che non sono considerati PHI e non sono soggetti alle regole della privacy e della sicurezza HIPAA.
9. Cos’è un esempio di PII non sensibile?
Il PII non sensibile include informazioni che possono essere pubblicamente disponibili o condivise senza significativi problemi di privacy. Gli esempi includono il nome di una persona, l’indirizzo postale, il numero di telefono (se non è il loro numero commerciale principale) o l’occupazione generale.
10. [La tua domanda qui]
[La tua risposta qui]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È un indirizzo e -mail considerato un PII
Sì, gli indirizzi e -mail sono dati personali. Secondo le leggi sulla protezione dei dati come GDPR e CCPA, gli indirizzi e -mail sono informazioni di identificazione personale (PII). PII è qualsiasi informazione che può essere utilizzata da sola o con altri dati per identificare una persona fisica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali informazioni non sono considerate PII
Informazioni come numeri di telefono aziendale e razza, religione, genere, luogo di lavoro e titoli di lavoro non sono in genere considerati PII. Ma dovrebbero comunque essere trattati come informazioni sensibili e collegabili perché potrebbero identificare un individuo se combinati con altri dati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è considerato informazioni PII
“(1) qualsiasi informazione che può essere utilizzata per distinguere o tracciare l’identità di un individuo, come il nome, il numero di previdenza sociale, la data e il luogo di nascita, il nome da nubile della madre o i registri biometrici; e (2) qualsiasi altra informazione collegata o collegabile a un individuo, come medico, educativo, finanziario e …
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono nomi utente considerati PII
Ciò che può essere considerato informazioni identificabili personalmente (PII) Alcuni esempi PII: nome completo/nomi utente. Indirizzo di casa/Indirizzo postale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come si contrasse un’e -mail come PII
Email contenenti PII (nel corpo o in un allegato):
L’oggetto deve indicare: "Cui" Il nome del file di allegato deve indicare: "Cui" La parte superiore e inferiore dell’e -mail e la parte superiore e inferiore dell’allegato devono indicare: "Cui" e includere un blocco indicatore CUI. Deve essere firmato e crittografato digitalmente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come proteggo un’e -mail con PII
Quando si inviano un’e-mail a PII sensibile al di fuori del DHS, salvalo in un documento separato e la protezione di password o crittografalo. Invia il documento crittografato come allegato e -mail e fornisci la password al destinatario in un’e -mail separata o per telefono. [Vedi le istruzioni nel manuale per la salvaguardia del PII sensibile.”
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è considerato pii ma non phi
Protected Health Information (PHI) è qualsiasi informazione sanitaria che includa uno dei 18 elementi identificati da HIPAA. Le informazioni di identificazione personale (PII) sono definite come dati utilizzati nella ricerca che non sono considerati PHI e quindi non sono soggetti alle regole della privacy e della sicurezza HIPAA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di PII non sensibile
PII non sensibile include informazioni che potrebbero essere in un record pubblico, come il tuo compleanno o numero di telefono. Non può identificarti direttamente, ma potrebbe essere usato con altre informazioni per rivelare la tua identità. I criminali informatici potrebbero usare il tuo PII per richiedere prestiti, aprire carte di credito o drenare denaro dai tuoi conti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono e -mail private e riservate
Questo non dovrebbe più sorprendere, ma la tua email non è privata. In effetti, è uno dei metodi di comunicazione meno sicuri che puoi usare. Al contrario, le telefonate in genere non sono registrate e archiviate e anche se lo fossero, il tuo datore di lavoro e le forze dell’ordine dovrebbero andare in tribunale per accedere a loro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come posso mantenere privato il mio indirizzo email
Crittografia la tua email. Il modo migliore per tenere la tua email privata lontano da occhi indiscreti e hacker è usare la crittografia. La crittografia protegge la tua e -mail privata facendo sussultare i tuoi messaggi, rendendoli impossibili da decifrare a meno che tu non autorizzi esplicitamente qualcuno a leggerli.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può essere utilizzata e -mail per informazioni riservate
La verità è che l’e -mail non è un canale sicuro per l’invio di informazioni. Pertanto, non è mai necessario inviare dati o informazioni sensibili in una e -mail, sia scritta nel corpo o come allegato. “L’e -mail per impostazione predefinita non è e non è mai stata destinata a essere un meccanismo sicuro per l’invio di dati sensibili”, afferma DR.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono e -mail legalmente protette
Protezione dello stato comune di diritto comune
La protezione della privacy e -mail ai sensi del diritto comune statale si sta evolvendo attraverso le decisioni del tribunale statale. Secondo la legge comune, la privacy della posta elettronica è protetta ai sensi del crimine di invasione della privacy e delle cause dell’azione relative a questo crimine. Quattro distinti torti proteggono il diritto alla privacy.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono 3 esempi di informazioni che non sono considerati PHI
Esempi di dati sanitari che non sono considerati PHI: numero di passaggi in un contapassi. Numero di calorie bruciate. Letture di zucchero nel sangue senza informazioni sugli utenti identificabili personalmente (PII) (come un account o un nome utente)
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono esempi di informazioni che possono essere Phi o PII
Lo stato sanitario passato, presente o futuro di un paziente, la fornitura di assistenza sanitaria o i dati di pagamento dell’assistenza sanitaria costituiscono PHI se accompagnato da PII comune come il nome completo, la data di nascita e SSN. Ad esempio, un grafico medico con il nome di un paziente è PHI.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali 5 tipi di informazioni sono esempi di PII
Quali informazioni sono considerate il nome pifull.Indirizzo di casa.Indirizzo e-mail.Numero di Social Security.Numero di passaporto.Numero di patente.Numeri di carte di credito.Data di nascita.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sta condividendo gli indirizzi e -mail una violazione della privacy
Ulteriori esempi di violazione dei dati personali includono: file scritti contenenti dati personali, inclusi indirizzi e -mail, essere rubati perché non sono conservati in una posizione sicura. L’alterazione non autorizzata dei dati personali, come la modifica di un indirizzo senza l’autorizzazione dell’argomento dei dati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrebbe essere privato l’indirizzo e -mail
Il tuo indirizzo email è uno dei tuoi beni più preziosi. Con esso, criminali e truffatori possono lanciare attacchi di phishing contro di te e impersonarti ad amici, familiari e conoscenti per ingannarli. È buona pratica mantenere il tuo indirizzo email privato da chiunque non abbia assolutamente bisogno di saperlo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Posso rendere privato il mio indirizzo gmail
Vai al tuo account Google. A sinistra, fai clic su Informazioni personali. Sotto "Scegli quello che vedono gli altri," Clicca Vai a About me. Sotto un tipo di informazione, puoi scegliere chi attualmente vede le tue informazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sta condividendo un’e -mail una violazione della privacy
Non è raro che le catene e -mail contenenti conversazioni multiple vengano inoltrate come parte di una comunicazione. In tal modo, vi è il rischio che si verifichino violazioni della privacy, per cui sono divulgate al destinatario più informazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può un’e -mail essere confidenziale
Disclaimer e -mail privilegiate e riservate
Il contenuto di questa e -mail è confidenziale e destinato al destinatario specificato solo nel messaggio. È severamente vietato condividere qualsiasi parte di questo messaggio con terzi, senza un consenso scritto del mittente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È e -mail sicura per informazioni riservate
Non inserire mai dati personali o riservati nel corpo di un’e-mail o in un allegato, a meno che l’attaccamento non sia crittografato e la frase pass di crittografia viene comunicata attraverso un percorso diverso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali informazioni possono essere condivise senza violare l’HIPAA
Quali informazioni possono essere condivise senza violare HIPAA Tutte le informazioni possono essere condivise senza violare l’HIPAA a condizione che sia condivisa per un uso o una divulga.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali identificatori non sono considerati PHI sotto HIPAA
Ciò che non è le informazioni sulla salute de-identificate da PHI non identificano né forniscono una base ragionevole per identificare un individuo. Le informazioni sulla salute da sola senza i 18 identificatori non sono considerate PHI. Ad esempio, un set di dati di segni vitali da soli non costituisce informazioni sanitarie protette.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è considerato pii ma non phi
Protected Health Information (PHI) è qualsiasi informazione sanitaria che includa uno dei 18 elementi identificati da HIPAA. Le informazioni di identificazione personale (PII) sono definite come dati utilizzati nella ricerca che non sono considerati PHI e quindi non sono soggetti alle regole della privacy e della sicurezza HIPAA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sono i dati PII e non PII
PII include tutte le informazioni che possono essere utilizzate per re-identificare i dati anonimi. Le informazioni anonime e non possono essere utilizzate per tracciare l’identità di un individuo non sono PII. ID dispositivi, cookie e indirizzi IP non sono considerati PII per la maggior parte degli Stati Uniti.
[/WPREMARK]