


È uno strumento di recupero e controllo?
Riepilogo:
NMAP, noto anche come Mapper Network, è uno strumento popolare utilizzato per la scoperta di rete e l’auditing per la sicurezza. Scansion sia host singoli che reti di grandi dimensioni, rileva dispositivi non identificati e identifica i problemi di rete per testare le vulnerabilità di sicurezza.
Gli strumenti di sicurezza vengono utilizzati per verificare le informazioni sul client durante le transazioni, inclusi nomi utente, password, numeri di telefono, codici online e OTPS.
I firewall sono strumenti utilizzati per garantire la sicurezza della rete filtrando i pacchetti di dati e proteggendo dall’accesso non autorizzato. Possono essere dispositivi di software o hardware.
NMAP è uno strumento utilizzato per controlli di sicurezza come la scansione delle porte e i test del firewall. Mappa le reti numericamente e viene fornito con script NSE per rilevare problemi di sicurezza e errate configurazioni.
Gli strumenti di audit di sicurezza Web vengono utilizzati per condurre audit di sicurezza per applicazioni Web. Aiutano a identificare vulnerabilità e scappatoie prima di poter essere sfruttate, prevenendo minacce come gli attacchi DDO e trovando errori logici aziendali.
L0PhtCrack è uno strumento di test di rete che può essere utilizzato per la revisione contabile e il recupero. Test di forza della password e può recuperare le password di Windows smarrite tramite dizionario, forza bruta e altri attacchi.
Esistono tre strumenti di sicurezza essenziali che tutti dovrebbero utilizzare: firewall, software antivirus e software antispyware. Questi strumenti forniscono livelli di difesa contro malware, virus e altre minacce. Inoltre, il software di gestione delle password è importante anche per l’archiviazione e la gestione sicure delle password.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale strumento popolare utilizzato per scoprire reti e audit di sicurezza
Nmap. Conosciuto anche come Mapper Network, NMAP è uno strumento di discorso di rete e di controllo della sicurezza gratuiti utilizzati per scansionare singoli host e reti di grandi dimensioni. Le sue caratteristiche chiave includono il rilevamento di dispositivi non identificati e l’identificazione di problemi di rete per testare le vulnerabilità di sicurezza.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che scopo vengono utilizzati gli strumenti di sicurezza
Gli strumenti di sicurezza sono tutte le informazioni utilizzate per verificare il client quando si implementano le transazioni, inclusi ma non limitati al nome utente, alla password, al numero di telefono registrato, al codice online, al codice OTP e ad altri tipi di informazioni come prescritto per ciascuna modalità di trading.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali dei seguenti sono strumenti utilizzati per garantire la risposta alla sicurezza della rete
Spiegazione: un firewall può essere il tipo di software o il dispositivo hardware che filtra ogni singolo pacchetto di dati proveniente dalla rete, Internet. Può anche essere considerato come un dispositivo installato al limite di un incorporato per proteggere l’accesso non autorizzato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale del seguente strumento viene utilizzato per i controlli di sicurezza come scansione delle porte e test del firewall
Nmap
NMAP come il nome suggerisce mappa la rete e le sue porte numericamente, quindi è anche noto come strumento di scansione delle porte. NMAP viene fornito con script NSE (NMAP Scripting Engine) per rilevare i problemi di sicurezza della rete e la configurazione errata.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli strumenti di audit di sicurezza
Gli strumenti di audit di sicurezza Web vengono utilizzati per condurre audit di sicurezza per applicazioni Web per aiutare a identificare le vulnerabilità e le lacune al loro interno prima di essere sfruttate. Questo evita vari tipi di minacce come gli attacchi DDoS e può persino aiutare a trovare errori logici aziendali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale strumento di test di rete viene utilizzato per l’auditing e il recupero della password
Rilasciato per la prima volta nel 1997, L0PHTCRACK può essere utilizzato per testare la forza della password e recuperare le password di Windows smarrite tramite dizionario, forza bruta e altri tipi di attacchi. L0phtcrack è stato originariamente sviluppato da Peiter Zatko, noto anche come Mudge, del think tank di L0PHT hacker.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre strumenti di sicurezza
Per aiutare a colmare questo divario di conoscenza, ecco una panoramica di quattro strumenti di sicurezza che tutti dovrebbero usare: Firewalls. Un firewall è il primo (di molti) strati di difesa contro malware, virus e altre minacce.Programma antivirus.Software anti-spyware.Software di gestione della password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre strumenti di sicurezza quali sono i 4 principi di sicurezza
I principi di base della sicurezza delle informazioni sono la riservatezza, l’integrità e la disponibilità. Ogni elemento del programma di sicurezza delle informazioni deve essere progettato per implementare uno o più di questi principi. Insieme sono chiamati la triade della CIA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i due tipi di strumenti di test di sicurezza
I test di sicurezza per le applicazioni sono comunemente noti per due tipi: test di sicurezza delle applicazioni statiche (SAST) e test di sicurezza delle applicazioni dinamiche (DAST).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un buon strumento di audit
Auditboard
Il numero uno nel nostro elenco è auditboard, noto anche come una delle soluzioni software di audit più complete. Questo sistema di gestione dell’audit viene fornito con tutte le funzionalità di controllo standard, inclusi processi di audit, report di audit, un sistema di gestione della qualità e documentazione di audit.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è uno strumento di auditing di rete
Supporta scansioni leggere e scansioni basate su host. Scopre potenziali vulnerabilità con dati sensibili. Ti dà il controllo granulare completo e approfondimento dei dispositivi sulla tua rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo strumento di audit della password gratuita
SpecOps Password Auditor è uno strumento gratuito che controlla Active Directory per le vulnerabilità delle password, anche se una password dell’account utente viene visualizzata in un elenco di password violate, come l’elenco delle password PWned. L’elenco completo dei report include: password vuote.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i quattro 4 componenti della tecnologia di sicurezza principali
I quattro componenti sono: deterrenza. Il livello iniziale di sicurezza; L’obiettivo della deterrenza è convincere le persone indesiderate che è improbabile uno sforzo di successo per entrare in un’area non autorizzata.Rilevamento.Ritardo.Risposta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è gli strumenti di analisi della sicurezza
Gli strumenti di analisi della sicurezza aiutano le organizzazioni a implementare il monitoraggio in tempo reale di server, endpoint e traffico di rete, consolidare e coordinare diversi dati di eventi dai registri delle applicazioni e della rete ed eseguire analisi forensi per comprendere meglio i metodi di attacco e le vulnerabilità del sistema.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 7 p della gestione della sicurezza delle informazioni
In questo documento, identifichiamo il 7PS come prodotto, prezzo, promozione, luogo, prove fisiche, processo e persone. In ISM, il 7PS fornisce un quadro di attività che possono essere distribuite per motivare i dipendenti a comportarsi nel modo in cui avvantaggia l’organizzazione e i dipendenti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre tipi di strumenti di test spiegano
Gli strumenti di test possono essere programmati per eseguire una serie di operazioni e verificare i risultati previsti. Nella mano di una persona qualificata, questi strumenti possono estendere la portata del tester. In questa funzione parliamo di tre principali categorie di strumenti di test: automazione, monitoraggio dei bug e copertura.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono esempi di strumenti di audit
Ciò includerebbe programmi come analisi dei dati e strumenti di estrazione, fogli di calcolo (E.G. Excel), database (E.G. Accesso), analisi statistica (E.G. SAS), software di audit generalizzato (E.G. ACL, Arbutus, EAS), Business Intelligence (E.G. Rapporti di cristallo e oggetti aziendali), ecc.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 principali tipi di audit
I tipi di audit interni includono audit di conformità, audit operativi, audit finanziari e audit di tecnologia dell’informazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sono gli strumenti di auditing
Gli strumenti di audit sono utility di comando che interrogano ogni raccolta in un set di motori Watson Explorer, Bigindex, Application Builder e Watson Explorer Content Analytics Istances.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la revisione contabile
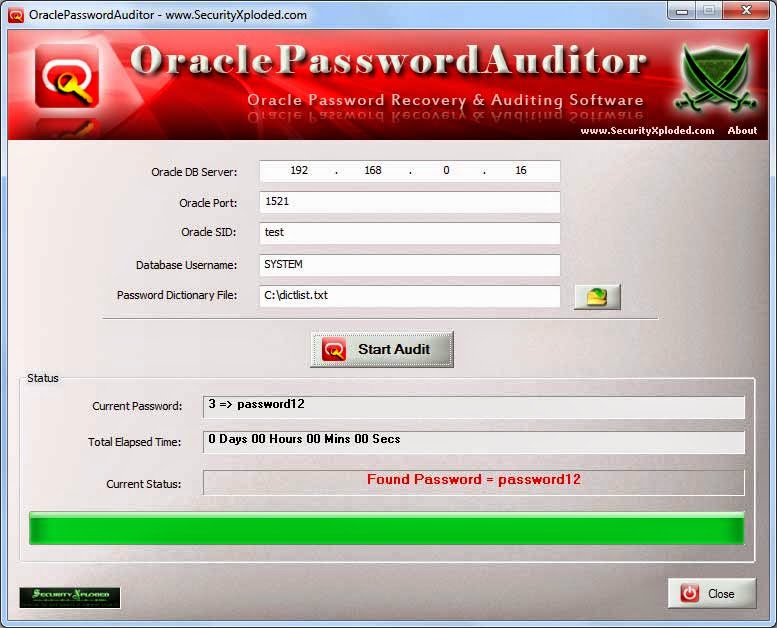
Che cos’è la password di audit di un audit di password è un processo in cui si utilizza il software di hacking per testare la forza della rete contro attacchi di dizionario, attacchi di forza bruta e altri metodi per rompere le password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli strumenti di sicurezza informatica
Gli analisti della sicurezza informatica utilizzano una varietà di strumenti nel loro lavoro, che possono essere organizzati in alcune categorie: monitoraggio della sicurezza della rete, crittografia, vulnerabilità del web, test di penetrazione, software antivirus, rilevamento delle intrusioni di rete e sniffer di pacchetti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i cinque 5 componenti della sicurezza delle informazioni
Il u.S. Il Dipartimento della Difesa ha promulgato i cinque pilastri del modello di garanzia delle informazioni che include la protezione della riservatezza, dell’integrità, della disponibilità, dell’autenticità e del non ripudio dei dati degli utenti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 5 pilastri della gestione della sicurezza
Chi siamo. I cinque pilastri della sicurezza per la valutazione della sicurezza di una società sono fisici, persone, dati e sicurezza delle infrastrutture e gestione delle crisi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i quattro 4 metodi di test di base
È importante che tutti lo capiscano. Esistono generalmente quattro livelli di test riconosciuti: test di unità/componente, test di integrazione, test di sistema e test di accettazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale tipo di strumento viene comunemente usato per il test
Lo strumento di test più usato è il selenio.
[/WPREMARK]