


Gli eventi possono essere rotti?
Gli eventi possono essere rotti?
Qualcuno ha rotto eventi eventi
Non esiste un attacco pratico noto che consentirebbe a qualcuno di accedere ai dati crittografati AES se la crittografia è implementata correttamente. Cache
Qual è la debolezza degli eventi avversi
Il problema più grande con la crittografia della chiave simmetrica AES è che devi avere un modo per ottenere la chiave per la festa con cui si condividono i dati. Le chiavi di crittografia simmetriche sono spesso crittografate con un algoritmo asimmetrico come RSA e inviate separatamente.
Quanto tempo ci vuole per rompere gli eventi avversi
L’EE Times sottolinea che anche usando un supercomputer, un attacco di “forza bruta” richiederebbe un miliardo di anni per rompere la crittografia a 128 bit eventivi.
È facile da hackerare
In effetti, la crittografia del sistema AES è forte solo quanto il suo ambiente e l’infrastruttura che lo circonda. Gli hacker potrebbero non essere in grado di forzare il tuo algoritmo AES 256, ma non si arrendono così velocemente. Possono (e saranno) ancora in grado di provare e ottenere l’accesso alle tue chiavi crittografiche AES 256.
Perché gli AES non possono essere rotti
AES offre ulteriore sicurezza perché utilizza un processo di espansione chiave in cui viene utilizzata la chiave iniziale per elaborare una serie di nuove chiavi chiamate tasti rotondi. Questi tasti rotondi sono generati su più round di modifica, ognuno dei quali rende più difficile rompere la crittografia.
Gli eventi avversi sono considerati infrangibili
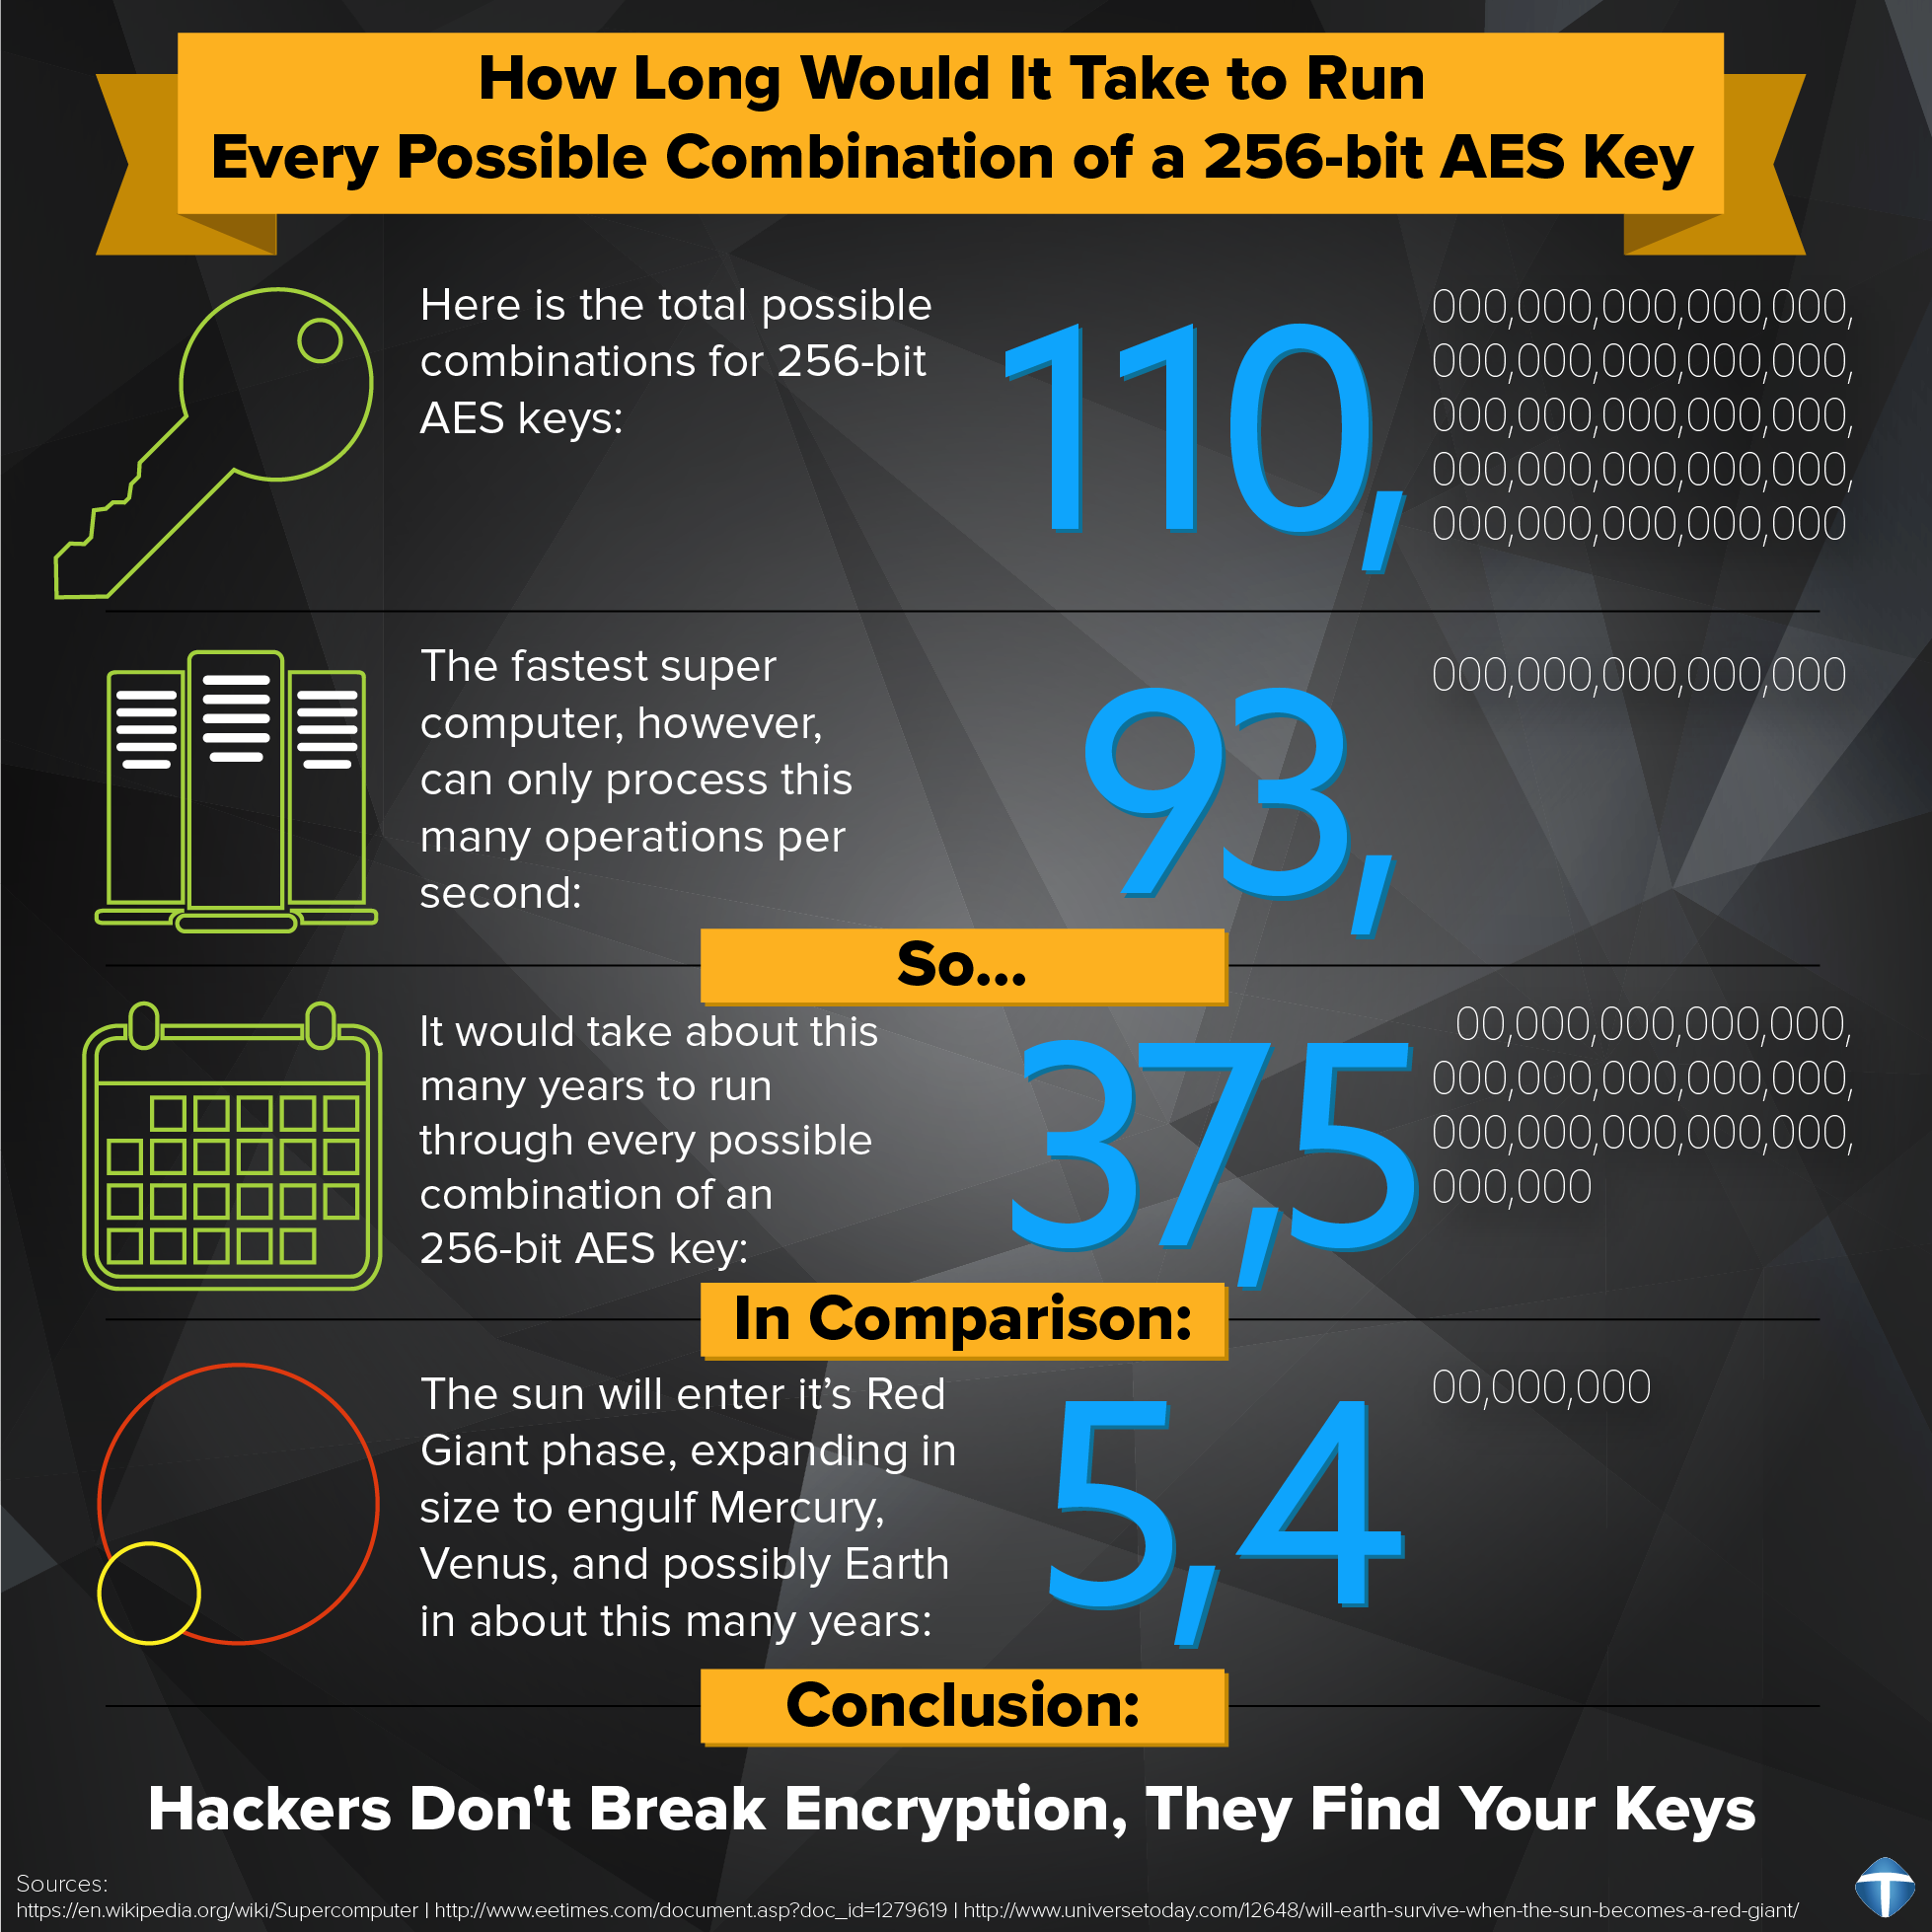
AES (o standard di crittografia avanzata) è indicato come cifra di blocchi in cui le informazioni da crittografare sono classificate in sezioni chiamate “blocchi”. L’AES-256 ha una lunghezza chiave di 256 bit ed è considerato infrangibile dagli attacchi di forza bruta. Maggiore è la dimensione della chiave significa che ci sono più possibilità di combinazione.
Qual è la crittografia più difficile da hackerare
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
È 256 AES Grado militare
La crittografia di livello militare si riferisce a AES-256. Questo metodo di crittografia è stato istituito nel 2001 da U.S. National Institute of Standards and Technology (NIST). Due crittografi belgi hanno proposto una nuova cifra del blocco a chiave simmetrica che utilizza chiavi a 256 bit.
Gli eventi eventi possono essere spezzati dal quantum
AES-128 e RSA-2048 forniscono entrambi un’adeguata sicurezza contro gli attacchi classici, ma non contro gli attacchi quantistici. Raddoppiando la lunghezza della chiave AES a 256 porta a 128 bit di sicurezza accettabili, aumentando la chiave RSA di più di un fattore 7.5 ha scarso effetto contro gli attacchi quantistici.
Chi può rompere la crittografia da 256 bit
La crittografia a 256 bit si riferisce alla lunghezza della chiave di crittografia utilizzata per crittografare un flusso di dati o un file. Un hacker o un cracker richiederà 2^256 diverse combinazioni per rompere un messaggio crittografato a 256 bit, che è praticamente impossibile essere rotto anche dai computer più veloci.
Quale crittografia non può essere rotto
Nella crittografia, il pad unico (OTP) è una tecnica di crittografia che non può essere rotta, ma richiede l’uso di una chiave pre-condizionata monouso di dimensioni più grandi o uguale alla dimensione del messaggio inviato.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qualcuno ha rotto eventi eventi
Non esiste un attacco pratico noto che consentirebbe a qualcuno di accedere ai dati crittografati AES se la crittografia è implementata correttamente.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la debolezza degli eventi avversi
Il problema più grande con la crittografia della chiave simmetrica AES è che devi avere un modo per ottenere la chiave per la festa con cui si condividono i dati. Le chiavi di crittografia simmetriche sono spesso crittografate con un algoritmo asimmetrico come RSA e inviate separatamente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto tempo ci vuole per rompere gli eventi avversi
L’EE Times sottolinea che anche usando un supercomputer, un attacco di “forza bruta” richiederebbe un miliardo di anni per rompere la crittografia a 128 bit eventivi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È facile da hackerare
In effetti, la crittografia del sistema AES è forte solo quanto il suo ambiente e l’infrastruttura che lo circonda. Gli hacker potrebbero non essere in grado di forzare il tuo algoritmo AES 256, ma non si arrendono così velocemente. Possono (e saranno) ancora in grado di provare e ottenere l’accesso alle tue chiavi crittografiche AES 256.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché gli AES non possono essere rotti
AES offre ulteriore sicurezza perché utilizza un processo di espansione chiave in cui viene utilizzata la chiave iniziale per elaborare una serie di nuove chiavi chiamate tasti rotondi. Questi tasti rotondi sono generati su più round di modifica, ognuno dei quali rende più difficile rompere la crittografia.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli eventi avversi sono considerati infrangibili
AES (o standard di crittografia avanzata) è indicato come cifra di blocchi in cui le informazioni da crittografare sono classificate in sezioni chiamate “blocchi”. L’AES-256 ha una lunghezza chiave di 256 bit ed è considerato infrangibile dagli attacchi di forza bruta. Maggiore è la dimensione della chiave significa che ci sono più possibilità di combinazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la crittografia più difficile da hackerare
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È 256 AES Grado militare
La crittografia di livello militare si riferisce a AES-256.
Questo metodo di crittografia è stato istituito nel 2001 da U.S. National Institute of Standards and Technology (NIST). Due crittografi belgi hanno proposto una nuova cifra del blocco a chiave simmetrica che utilizza chiavi a 256 bit.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli eventi eventi possono essere spezzati dal quantum
AES-128 e RSA-2048 forniscono entrambi un’adeguata sicurezza contro gli attacchi classici, ma non contro gli attacchi quantistici. Raddoppiando la lunghezza della chiave AES a 256 porta a 128 bit di sicurezza accettabili, aumentando la chiave RSA di più di un fattore 7.5 ha scarso effetto contro gli attacchi quantistici.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi può rompere la crittografia da 256 bit
La crittografia a 256 bit si riferisce alla lunghezza della chiave di crittografia utilizzata per crittografare un flusso di dati o un file. Un hacker o un cracker richiederà 2256 combinazioni diverse per rompere un messaggio crittografato a 256 bit, che è praticamente impossibile essere rotto anche dai computer più veloci.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale crittografia non può essere rotto
Nella crittografia, il pad unico (OTP) è una tecnica di crittografia che non può essere rotta, ma richiede l’uso di una chiave pre-condizionata monouso di dimensioni più grandi o uguale alla dimensione del messaggio inviato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] AES 256 sarà rotto
È la crittografia AES-256 di crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione. Tuttavia, nessuno standard di crittografia o sistema è completamente sicuro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può essere rotta una crittografia di grado militare
La crittografia dei dati di livello militare o la cifra del blocco AES-256 non è mai stata rotta, eppure … L’uso di un servizio di posta elettronica non crittografato come Microsoft Outlook o Gmail per inviare dati privati potrebbe scrivere un disastro se cade nelle mani sbagliate a meno che tu non utilizzi un servizio di posta elettronica è specializzato nella crittografia e -mail.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanti qubit ci vogliono per crackare eventi eventi
In effetti, un computer quantistico con 128 qubit potrebbe rompere una chiave AES a 128 bit in pochi secondi. Per affrontare questa vulnerabilità, i ricercatori stanno lavorando allo sviluppo di nuovi algoritmi di crittografia resistenti agli attacchi quantistici.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] C’è crittografia a 512 bit
Viene inoltre proposto l’hardware efficiente che implementa l’algoritmo. Il nuovo algoritmo (AES-512) utilizza la dimensione del blocco di ingresso e la dimensione della chiave di 512 bit, il che lo rende più resistente alla criptanalisi con aumento dell’area tollerata.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli hacker possono rompere gli AES 256
AES-256 è infrangibile dalla forza bruta
I dati protetti da AES 256 sono infrangibili dalla forza bruta. È la crittografia più forte ed è quasi impossibile rompere. Un attacco di forza bruta è quando un hacker controlla diverse combinazioni chiave fino a quando non arriva alla combinazione corretta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la crittografia più difficile da crack
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può fbi crack aes 256 crittografia
AES-256 è infrangibile dalla forza bruta
I dati protetti da AES 256 sono infrangibili dalla forza bruta. È la crittografia più forte ed è quasi impossibile rompere. Un attacco di forza bruta è quando un hacker controlla diverse combinazioni chiave fino a quando non arriva alla combinazione corretta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché gli eventi sono difficili da rompere
AES-256 è infrangibile dalla forza bruta
I dati protetti da AES 256 sono infrangibili dalla forza bruta. È la crittografia più forte ed è quasi impossibile rompere. Un attacco di forza bruta è quando un hacker controlla diverse combinazioni chiave fino a quando non arriva alla combinazione corretta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Un computer quantico potrebbe rompere eventi eventi
AES-128 e RSA-2048 forniscono entrambi un’adeguata sicurezza contro gli attacchi classici, ma non contro gli attacchi quantistici.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è forte la crittografia 4096 bit
Una chiave da 4096 bit fornisce un ragionevole aumento di forza rispetto a un tasto di 2048 bit e, secondo la complessità GNFS, la forza di crittografia non scende dopo 2048 bit. C’è un aumento significativo dell’utilizzo della CPU per il breve tempo di handshaking a seguito di una chiave da 4096 bit.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la crittografia 4096 bit
RSA-4096 è una cifra di crittografia legittima. È uno dei migliori sistemi di crittografia che puoi utilizzare per proteggere i tuoi dati in trasmissione. Ma, sfortunatamente, un sistema universalmente disponibile può essere utilizzato da miscredenti e uomini d’affari onesti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è difficile rompersi
La crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione. Tuttavia, nessuno standard di crittografia o sistema è completamente sicuro. Nel 2009, una crittanalisi ha scoperto un possibile attacco a chiave correlata.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è difficile gli eventi emergenti 256
È la crittografia AES-256 di crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione. Tuttavia, nessuno standard di crittografia o sistema è completamente sicuro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Possono essere incrociati da AES 256
AES 256 è resistente quantistico, in grado di resistere all’attacco di forza bruta da QuseCure, INC. Il National Institute of Standards and Technology (NIST) non ha ancora annunciato il suo elenco finale di algoritmi di sicurezza post-quantum e schemi di crittografia progettati per resistere agli attacchi informatici quantistici.
[/WPREMARK]