


Norton Password Manager ha l’autenticazione di 2 fattori?
Riepilogo dell’articolo: Norton Password Manager ha un’autenticazione a due fattori
Norton Password Manager offre una robusta opzioni di autenticazione a due fattori (2FA), inclusa la compatibilità con le app di autenticale mobile come Google Authenticator e Key di sicurezza USB come Yubikey.
Punti chiave sulle opzioni 2FA di Norton Password Manager:
- App di autenticatore mobile: Norton Password Manager supporta le famose app di autenticatore mobile come Google Authenticator.
- Chiavi di sicurezza USB: Norton Password Manager è compatibile con le chiavi di sicurezza USB come Yubikey, aggiungendo un ulteriore livello di sicurezza.
Domande sull’autenticazione a due fattori di Norton Password Manager
1. Norton ha l’autenticazione a due fattori?
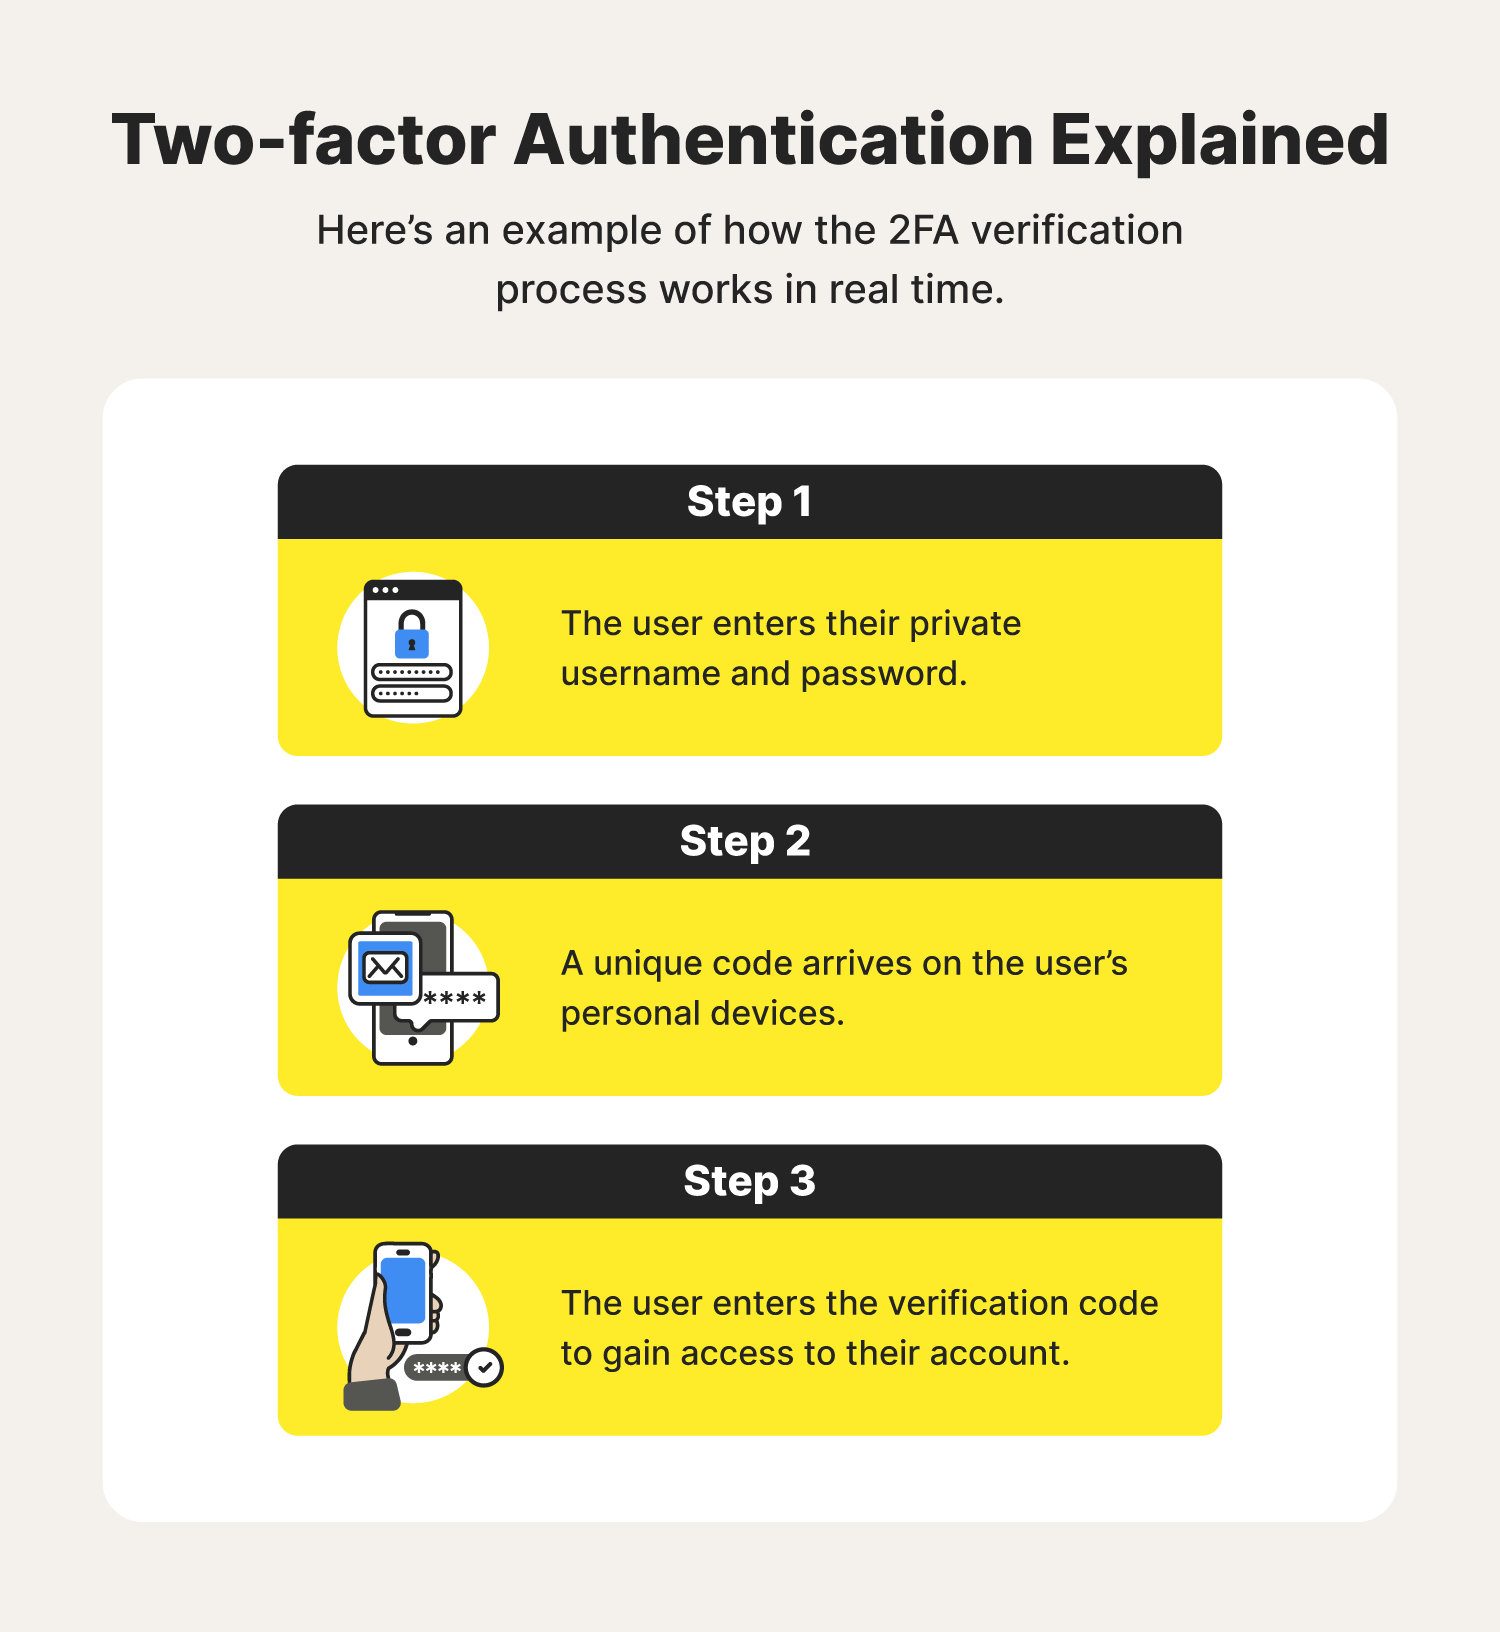
Sì, Norton Password Manager offre l’autenticazione a due fattori come funzionalità di sicurezza. Se abilitato, gli utenti devono inserire la password del proprio account e un codice di verifica speciale inviato al proprio telefono tramite testo, voce o un’app mobile.
2. In che modo l’autenticazione a due fattori funziona con i gestori di password?
L’autenticazione a due fattori aggiunge un ulteriore livello di sicurezza all’accesso al gestore di password. Se abilitato, richiede l’immissione di un codice di conferma, rendendo più difficile per gli hacker accedere ai tuoi account. Basta aprire l’app Password Manager, digitare la password del Vault e toccare sblocca.
3. È Norton Password Manager sicuro?
Sì, Norton Password Manager utilizza la crittografia AES a 256 bit per il suo Vault e impiega la crittografia end-to-end, garantendo la sicurezza e la stabilità delle password e dei dati archiviati.
4. Che è meglio, LastPass o Norton Password Manager?
Norton Password Manager ha un leggero vantaggio sui prezzi rispetto a LastPass con la sua versione più robusta. Tuttavia, LastPass può essere considerato un valore migliore a causa delle sue funzionalità e opzioni di sicurezza aggiuntive. LastPass ha anche il vantaggio di importare senza intoppi password da altre piattaforme.
5. Ho bisogno di autenticazione a due fattori se ho un gestore di password?
Sì, si consiglia vivamente di abilitare l’autenticazione a due fattori anche se si dispone di un gestore di password. Senza 2FA, se qualcuno riesce a indovinare, scoprire o rompere la password, può accedere al tuo account. Si verificano spesso violazioni dei dati, compromettendo le password, rendendo 2FA una misura di sicurezza essenziale.
6. Qual è la forma più sicura di autenticazione a due fattori?
La forma più sicura di autenticazione a due fattori comporta l’abilitazione di un blocco biometrico. Ciò richiede la scansione di un’impronta digitale o un viso prima di entrare nel passcode, aggiungendo un ulteriore livello di sicurezza. In caso di un telefono rubati o ad accesso a distanza, un blocco biometrico può effettivamente impedire l’accesso non autorizzato.
7. Quale app di autenticatore dovrei usare per Norton?
Norton Password Manager supporta vari metodi di autenticazione, inclusa l’autenticazione basata su app. Gli utenti possono optare per app di autenticatore popolari come Google Authenticator per ricevere in modo sicuro i codici di verifica.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Norton Password Manager ha un’autenticazione a due fattori
Norton Password Manager ha anche buone opzioni di autenticazione a due fattori (2FA). Questi includono la compatibilità con le app di autenticatore mobile come Google Authenticator e Key di sicurezza USB come Yubikey.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Norton ha 2FA
L’autenticazione a due fattori è una funzione di sicurezza che aggiunge un ulteriore livello di sicurezza per il tuo account. Se si abilita questa funzione, è necessario inserire la password del tuo account e un codice di verifica speciale inviato al tuo telefono tramite app di testo, voce o mobile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] I gestori di password funzionano con autenticazione a due fattori
L’autenticazione a due fattori aggiunge un altro livello di sicurezza per accedere al gestore di password. Se abilitato, richiederà di inserire un codice di conferma, rendendo più difficile per gli hacker accedere ai tuoi account. Apri la tua app di Gestione password. Digita la password del Vault, quindi tocca sblocca.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è sicuro Norton Password Manager
È Norton Password Manager sicuro e stabile Sì, Norton Password Manager utilizza la crittografia AES a 256 bit per il suo Vault e ha una crittografia end-to-end.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che è meglio LastPass o Norton Password Manager
Norton ha un leggero vantaggio di prezzo rispetto a LastPass con la sua versione più gratuita più robusta, sebbene LastPass sia ancora probabilmente un valore migliore con più funzionalità di sicurezza e opzioni. LastPass ha un vantaggio con l’importazione di password da altre piattaforme, sebbene pochi clienti utilizzeranno quella funzione più di una volta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ho bisogno di 2FA se ho un gestore di password
Senza 2FA, se qualcuno indovina, scopre o rompe la password, ha accesso al tuo account. Ci sono molte violazioni dei dati in cui le password e gli hash sono compromessi. Dopo una violazione dei dati, non importa se la password è debole o forte. Molte volte la violazione dei dati non viene scoperta molto più tardi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’autenticazione a 2 fattori più sicura
Con il blocco biometrico abilitato, l’utente deve scansionare l’impronta digitale o la faccia prima di poter vedere il passcode. Questa fase di sicurezza 2FA extra può contrastare gli attori dannosi che hanno rubato o ottenuto l’accesso remoto al telefono. Ciò rende l’abilitazione di un blocco biometrico una migliore pratica di sicurezza 2FA essenziale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale app di autenticatore uso per Norton
· Autenticazione basata su app
Ricevi il codice di verifica tramite un’app di autenticatore. È possibile scaricare qualsiasi app di autenticatore gratuita come VIP Access, Google Authenticator e Microsoft Authenticator.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ho bisogno di 2FA se ho un gestore di password
Senza 2FA, se qualcuno indovina, scopre o rompe la password, ha accesso al tuo account. Ci sono molte violazioni dei dati in cui le password e gli hash sono compromessi. Dopo una violazione dei dati, non importa se la password è debole o forte. Molte volte la violazione dei dati non viene scoperta molto più tardi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono due svantaggi dell’utilizzo di un gestore di password o di un organizzatore di password
I contro di password di gestione delle password e supporto del browser: un singolo punto di fallimento: alcuni non funzionano con tutti i siti Web: falso senso di sicurezza: manager scarsamente protetti: trascorri meno tempo sui ripristini della password.Ridurre i rischi.Incorporare l’autenticazione (MFA) (MFA) (MFA) (MFA).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede se il tuo gestore di password viene violato
I gestori della password detengono il file "chiavi del castello." Se un gestore di password viene compromesso, gli aggressori ottengono l’accesso a tutte le password memorizzate contemporaneamente, il che significa che possono entrare in qualsiasi ambiente sicuro o impersonare qualsiasi utente, aggirando tutte le difese di sicurezza informatica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il gestore password più sicuro al mondo
I migliori gestori di password di 2023Best in generale: LastPass.Meglio per funzionalità di sicurezza extra: Dashlane.La migliore piattaforma multi-dispositivo: LogMeonce.Migliore opzione gratuita: bitwarden.Meglio per le famiglie: 1Password.Miglior direttore di livello aziendale: custode.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il gestore password più accurato
1Password e Bitwarden rimangono le nostre scelte. Quasi tutti dovrebbero usare un gestore di password. È la cosa più importante che puoi fare-autenticazione a due fattori, per mantenere i tuoi dati online sicuri.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando non dovresti utilizzare un gestore di password
I gestori di password possono essere hackerati se il tuo dispositivo è infetto da malware. In questo caso, la digitazione della password principale la verrà registrata e i criminali informatici avranno pieno accesso ai dati memorizzati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può il tuo account essere hackerato se hai 2FA
Qualsiasi codice di autenticazione inviato a quel numero, quindi va direttamente all’hacker, concedendo loro l’accesso ai conti della vittima. Questo metodo si chiama SIM Scambio. È probabilmente il più semplice di diversi tipi di truffe che possono aggirare 2FA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa è meglio dell’autenticazione di 2 fattori
L’MFA è più sicuro di 2FA. Ma molte aziende usano ancora 2FA per due motivi. Uno, è più economico e più facile da configurare. La maggior parte delle suite software supporta 2FA, ma non tutti supportano MFA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei sempre usare l’autenticazione a 2 fattori
2FA è essenziale per la sicurezza web perché neutralizza immediatamente i rischi associati a password compromesse. Se una password viene hackerata, indovinata o addirittura phishing, ciò non è più sufficiente per dare un accesso agli intrusi: senza approvazione al secondo fattore, una password da sola è inutile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale app viene utilizzata per l’autenticazione a due fattori
Google Authenticator aggiunge un ulteriore livello di sicurezza ai tuoi account online aggiungendo un secondo passaggio di verifica quando accedi. Ciò significa che oltre alla tua password, dovrai anche inserire un codice generato dall’app Google Authenticator sul tuo telefono.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono stati violati i gestori di password
Sfortunatamente, i gestori di password sono stati violati prima. Onelogin è stato violato nel 2017 e LastPass è stato violato nel 2022. Nel marzo 2023, LastPass ha rilasciato una dichiarazione secondo cui la violazione ha portato a utenti non autorizzati a guadagnare un accesso non crittografato ai dati del Vault dei clienti, tra cui informazioni come nomi utente e password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Norton Password Manager è stato violato
Poiché il piano di LifeLock include la funzionalità di Norton Password Manager, la società ha avvertito i clienti che l’utente di terze parti aveva probabilmente preso i nomi utente e le password archiviati nel loro Vault password. Norton ha affermato che anche i singoli indirizzi e -mail spesso utilizzati come nomi degli account sarebbero considerati esposti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale responsabile della password non è mai stato violato
Dashlane Password Manager
Dashlane Password Manager non è mai stato violato. E la nostra crittografia brevettata a conoscenza zero significa nemmeno che possiamo vedere le tue password. Nessuna carta di credito richiesta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale del gestore di password più popolare è stato violato
Questo articolo è in coda. Un hacker ha attaccato con successo LastPass, il principale responsabile della password.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli esperti di sicurezza raccomandano i gestori di password
L’uso di un gestore di password è una delle migliori pratiche di sicurezza raccomandate dagli esperti di sicurezza. Eppure solo il 39 percento dei consumatori ne usa uno, secondo un recente sondaggio sui consumatori. Invece, molte persone usano e riutilizzano un piccolo numero di password che hanno memorizzato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’unico problema con i gestori di password
I programmi di responsabile della password sono un obiettivo per gli hacker. Non è facile accedere utilizzando più dispositivi. Se la password principale viene utilizzata/digitata/salvata su un computer con malware, la password principale può compromettere tutte le altre password controllate dal PM: tutte le password sono sicure solo come la password principale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale gestore di password è stato violato
Lastpass
Un hacker ha attaccato con successo LastPass, il principale responsabile della password.
[/WPREMARK]