


Perché vengono valutati i controlli di sicurezza?
Riepilogo dell’articolo:
1. Le valutazioni della sicurezza consentono al tuo team IT di identificare le aree di debolezza e le opportunità di crescita della protezione della sicurezza. Comprendere dove esistono le vulnerabilità attuali e quali sono prioritarie, consente al tuo team IT di prendere decisioni migliori informate sulle spese di sicurezza future.
2. L’obiettivo principale dei controlli di sicurezza dei dati è proteggere e salvaguardare i dati detenuti dall’organizzazione, ridurre il rischio di violazione o perdita dei dati e far rispettare le politiche e le migliori pratiche.
3. L’obiettivo più importante di condurre valutazioni della sicurezza è identificare e mitigare i potenziali rischi e le vulnerabilità della sicurezza all’interno dei sistemi di informazione e delle reti di un’organizzazione.
4. Per valutare i controlli di sicurezza, è possibile seguire questi passaggi:
– Mappa le tue risorse.
– Identifica minacce e vulnerabilità della sicurezza.
– Determinare e dare la priorità ai rischi.
– Analizzare e sviluppare controlli di sicurezza.
– Documenta i risultati dal rapporto di valutazione dei rischi.
– Crea un piano di riparazione per ridurre i rischi.
– Implementare raccomandazioni.
– Valuta l’efficacia e la ripetizione.
5. Una valutazione delle minacce alla sicurezza è importante in quanto può aiutare a identificare le lacune nelle tue difese e garantire che i controlli siano messi in atto prima di una violazione. Aiuta a fornire un’analisi annuale della tua rete per assicurarsi che sia protetta in modo sicuro con le ultime linee guida e raccomandazioni di sicurezza.
6. Le valutazioni della sicurezza in genere includono due componenti principali: revisione della sicurezza e test di sicurezza. La revisione della sicurezza prevede l’identificazione di potenziali vulnerabilità e rischi per la sicurezza nei sistemi, nei processi e nelle politiche di un’organizzazione.
7. Esistono tre aree primarie o classificazioni dei controlli di sicurezza. Questi includono la sicurezza della gestione, la sicurezza operativa e i controlli di sicurezza fisica.
8. Lo scopo della sicurezza e dei controlli sulle risorse delle informazioni è garantire l’integrità delle informazioni memorizzate sui loro sistemi informatici e, mentre sono in transito, preservare la riservatezza dei dati sensibili durante la memorizzazione e il trasporto e garantire la conformità alle leggi, ai regolamenti e contrattuali applicabili obblighi.
15 domande uniche basate sul testo:
1. Perché le valutazioni della sicurezza sono importanti?
Le valutazioni della sicurezza sono importanti in quanto aiutano a identificare le aree di debolezza nella protezione della sicurezza e danno la priorità alle spese di sicurezza future.
2. Qual è l’obiettivo principale dei controlli di sicurezza dei dati?
L’obiettivo principale è proteggere e salvaguardare i dati, ridurre il rischio di violazione o perdita e far rispettare le politiche e le migliori pratiche.
3. Qual è l’obiettivo più importante di condurre valutazioni della sicurezza?
L’obiettivo più importante è identificare e mitigare i potenziali rischi e le vulnerabilità della sicurezza all’interno dei sistemi di informazione e delle reti di un’organizzazione.
4. Come valuti i controlli di sicurezza?
È possibile valutare i controlli di sicurezza mappando le tue risorse, identificando minacce e vulnerabilità, determinando e dando la priorità ai rischi, analizzando e sviluppando controlli di sicurezza, documentando i risultati, creando un piano di riparazione, implementazione di raccomandazioni e valutazione dell’efficacia.
5. Perché è importante una valutazione delle minacce alla sicurezza?
Una valutazione delle minacce alla sicurezza è importante in quanto aiuta a identificare le lacune nelle difese, garantisce che i controlli siano in atto prima di una violazione e fornisce analisi annuali per la sicurezza della rete.
6. Quali sono i due componenti principali delle valutazioni della sicurezza?
I due componenti principali sono i test di revisione della sicurezza e sicurezza, che prevedono l’identificazione di vulnerabilità e rischi nei sistemi, nei processi e nelle politiche.
7. Quali sono i tre tipi di controlli di sicurezza?
I tre tipi sono i controlli di sicurezza, sicurezza operativa e sicurezza fisica.
8. Qual è lo scopo della sicurezza e dei controlli sulle risorse informative?
Lo scopo è garantire l’integrità e la riservatezza dei dati memorizzati e trasmessi e rispettare le leggi, i regolamenti e gli obblighi contrattuali.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il motivo della valutazione della sicurezza
Le valutazioni della sicurezza consentono al tuo team IT di identificare aree di debolezza e opportunità per la crescita della protezione della sicurezza. Comprendere dove esistono le vulnerabilità attuali e quali sono prioritarie, consente al tuo team IT di prendere decisioni migliori informate sulle spese di sicurezza future.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché i controlli di sicurezza sono importanti
L’obiettivo principale dei controlli di sicurezza dei dati è proteggere e salvaguardare i dati detenuti dall’organizzazione, ridurre il rischio di violazione o perdita dei dati e far rispettare le politiche e le migliori pratiche.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’obiettivo più importante di condurre valutazioni della sicurezza
L’obiettivo più importante di condurre valutazioni della sicurezza è identificare e mitigare i potenziali rischi e le vulnerabilità della sicurezza all’interno dei sistemi di informazione e delle reti di un’organizzazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come valuti i controlli di sicurezza
Come condurre una valutazione del rischio per la sicurezza mappa le tue risorse.Identifica le minacce alla sicurezza & Vulnerabilità.Determinare & Dare priorità ai rischi.Analizzare & Sviluppare controlli di sicurezza.Documenta i risultati dal rapporto di valutazione dei rischi.Crea un piano di riparazione per ridurre i rischi.Implementare raccomandazioni.Valutare l’efficacia & Ripetere.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché è importante una valutazione delle minacce alla sicurezza
Può aiutare a identificare le lacune nelle tue difese e garantire che i controlli siano messi in atto prima di una violazione. Aiuta a fornire un’analisi annuale della tua rete per assicurarsi che sia protetta in modo sicuro con le linee guida e le raccomandazioni di sicurezza di Lasts.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i due componenti principali delle valutazioni della sicurezza
Le valutazioni della sicurezza in genere includono due componenti principali: revisione della sicurezza e test di sicurezza. La revisione della sicurezza prevede l’identificazione di potenziali vulnerabilità e rischi per la sicurezza nei sistemi, nei processi e nelle politiche di un’organizzazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre 3 tipi di controlli di sicurezza
Esistono tre aree primarie o classificazioni dei controlli di sicurezza. Questi includono la sicurezza della gestione, la sicurezza operativa e i controlli di sicurezza fisica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo scopo della sicurezza e dei controlli sulle risorse informative
Garantire l’integrità delle informazioni archiviate sui loro sistemi informatici e durante il transito. Preservare la riservatezza dei dati sensibili durante la memorizzazione e in transito. Garantire la conformità alle leggi, ai regolamenti e agli standard applicabili.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il valore della valutazione della sicurezza
La conduzione di valutazioni di sicurezza regolari aiuta a garantire la sicurezza e la sicurezza dei dati cruciali implementando salvaguardie e misure. Verifica se i metodi impiegati per proteggere i dati stanno effettivamente salvaguardando i dati da tutti i potenziali punti di attacco o meno. Il settore sanitario è un buon esempio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché è importante valutare regolarmente le politiche di sicurezza di un’azienda
Le politiche di sicurezza sono importanti perché proteggono le risorse delle organizzazioni, sia fisiche che digitali. Identificano tutte le attività dell’azienda e tutte le minacce a tali risorse.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 4 fasi della valutazione dei controlli di sicurezza
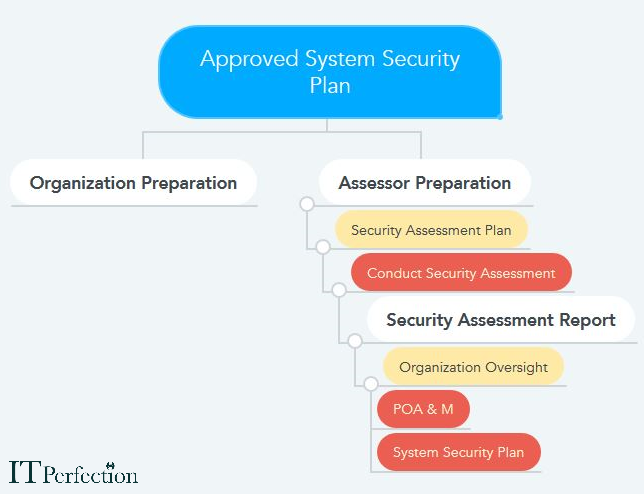
Il processo per la conduzione di una valutazione della sicurezza è un processo a quattro fasi relativamente semplice: prepararsi alla valutazione, sviluppare un piano di valutazione, condurre la valutazione e analizzare i risultati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come valuti le minacce alla sicurezza
Il processo di valutazione del rischio in 5 fasi determina l’ambito della valutazione del rischio. Il primo passo è determinare la coppia della valutazione del rischio.Identificazione delle minacce e della vulnerabilità.Analizzare i rischi e determinare il potenziale impatto.Dare priorità ai rischi.Documenta tutti i rischi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il concetto di valutazione della sicurezza
Il test o la valutazione dei controlli di sicurezza per determinare la misura in cui i controlli sono implementati correttamente, operando come previsto e producendo il risultato desiderato rispetto a soddisfare i requisiti di sicurezza per un sistema informativo o organizzazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 diversi tipi di controlli
Quali sono i 4 diversi tipi di controlli di controllo.Controlli manuali dipendenti.Controlli dell’applicazione.Controlli generali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i quattro componenti di un controllo di sicurezza
I quattro componenti sono: deterrenza. Il livello iniziale di sicurezza; L’obiettivo della deterrenza è convincere le persone indesiderate che è improbabile uno sforzo di successo per entrare in un’area non autorizzata.Rilevamento.Ritardo.Risposta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 tipi di controlli di sicurezza
Esistono tre aree primarie o classificazioni dei controlli di sicurezza. Questi includono la sicurezza della gestione, la sicurezza operativa e i controlli di sicurezza fisica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i controlli nella sicurezza delle informazioni
I controlli di sicurezza digitale includono cose come nomi utente e password, autenticazione a due fattori, software antivirus e firewall. I controlli della sicurezza informatica includono qualsiasi cosa appositamente progettata per prevenire attacchi ai dati, tra cui la mitigazione dei DDoS e i sistemi di prevenzione delle intrusioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i vantaggi della valutazione della preparazione alla sicurezza di un’organizzazione
Migliora processi, procedure e protocolli
Oltre a identificare le vulnerabilità e rafforzare la sicurezza fisica e digitale, gli esperti di valutazione aiutano anche le organizzazioni a migliorare le loro politiche e procedure di sicurezza esistenti per massimizzare la loro efficacia e minimizzare i rischi da potenziali minacce.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’importanza di allineare i controlli delle politiche di sicurezza e le procedure con i regolamenti
Le politiche e le procedure forniscono quale sia l’aspettativa, come raggiungere tale aspettativa e quale sia la conseguenza per non aderire a tale aspettativa. Ciò elimina tutte le sorprese in quanto ciò sarà chiaramente delineato, proteggendo così l’organizzazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come vengono testati e verificati i controlli di sicurezza
I test di controllo della sicurezza utilizzano vari strumenti e tecniche, tra cui valutazioni di vulnerabilità, test di penetrazione, transazioni sintetiche, test delle interfacce e altro ancora. I test di controllo della sicurezza possono includere il test della struttura fisica, dei sistemi logici e delle applicazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché le valutazioni delle minacce sono importanti
La valutazione delle minacce è un elemento essenziale di valutazione del rischio. Fornendo conoscenza di ciò che è più probabile che si verifichi, la valutazione delle minacce ti aiuta a evitare di allocare le risorse per una minore probabilità, minacce di impatto più basse.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le 3 fasi di valutazione del rischio di sicurezza
Una valutazione del rischio di sicurezza dei dati di successo di solito può essere suddivisa in tre fasi: identificare quali sono i rischi per i sistemi critici e i dati sensibili.Identifica e organizza i tuoi dati in base al peso del rischio ad esso associato.Agire per mitigare i rischi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il valore delle valutazioni della sicurezza
La conduzione di valutazioni di sicurezza regolari aiuta a garantire la sicurezza e la sicurezza dei dati cruciali implementando salvaguardie e misure. Verifica se i metodi impiegati per proteggere i dati stanno effettivamente salvaguardando i dati da tutti i potenziali punti di attacco o meno. Il settore sanitario è un buon esempio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 tipi principali di misure di controllo
I controlli interni rientrano in tre grandi categorie: detective, preventivo e correttivo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tre 3 tipi di controllo
Tipi di controllo ControlConcumurrent.Controllo del feedback.Controllo feedforward.
[/WPREMARK]