


Possiamo fermare il ransomware?
Perché non si può fermare il ransomware?
Ransomware e malware oggi stanno diventando sempre più sofisticati, usando estensioni casuali e nomi di file che li rendono difficili da rilevare utilizzando soluzioni tradizionali basate sulla firma. Tuttavia, Cloud Secure utilizza algoritmi avanzati di apprendimento automatico per scoprire un’attività di dati insolita e rilevare potenziali attacchi.
Il ransomware va via se paghi?
Mentre il pagamento del riscatto può comportare il recupero di alcuni dati, la percentuale di dati ripristinati è diminuita in modo significativo negli ultimi tempi.
Quali sono le soluzioni al ransomware?
Ecco alcune soluzioni efficaci che possono aiutare a prevenire gli attacchi ransomware:
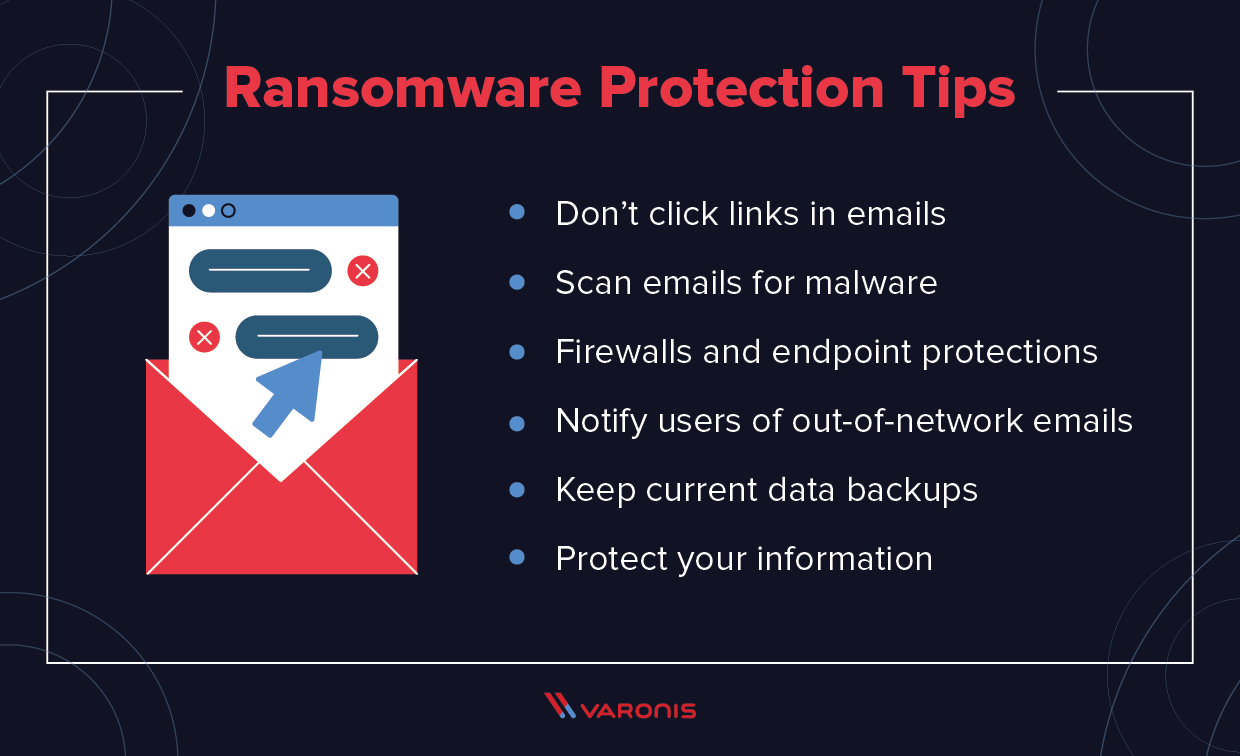
- Software antivirus e antimalware
- Backup regolari e gestione dei file
- Formazione dei dipendenti sulle migliori pratiche di sicurezza informatica
- Autenticazione a più fattori
- Attuazione della politica del minor privilegio
- Utilizzo di strumenti di rilevamento di ransomware
- Aggiornamenti software regolari e gestione delle patch
- Politiche di password forti
Come si è fermato un attacco ransomware in passato?
Durante l’attacco ransomware di WannaCry, che ha colpito oltre 250.000 sistemi in 150 paesi, un ricercatore della sicurezza britannico di nome Marcus Hutchins ha scoperto un switch di uccisioni. Registrando un dominio Web trovato nel codice del malware, Hutchins ha inavvertitamente interrotto l’attacco.
Cosa succede se non paghi il ransomware?
Il mancato rispetto delle normative o la segnalazione di un attacco ransomware potrebbe avere gravi conseguenze, tra cui una potenziale prigionia per i funzionari dell’organizzazione o le pesanti multe per l’azienda. In alcuni paesi, ci sono anche leggi contro il pagamento del riscatto, rendendo illegale rispettare le richieste dei criminali informatici.
Dovrei preoccuparmi del ransomware?
Il ransomware rappresenta un rischio legittimo per chiunque usi un computer e disponga di dati preziosi che desiderano mantenere al sicuro e accessibili.
Perché non dovresti pagare il ransomware?
Pagare il riscatto iniziale non garantisce una risoluzione al problema. Gli hacker spesso richiedono pagamenti aggiuntivi e anche se le chiavi di decryption vengono fornite immediatamente, possono essere necessarie settimane o mesi per un’organizzazione per ripristinare completamente le sue informazioni crittografate.
Quanto può durare il ransomware?
Il processo di recupero da un attacco ransomware richiede in genere alcuni giorni a una settimana, a seconda della complessità e delle dimensioni dell’infrastruttura IT dell’azienda interessata. Tuttavia, avere un piano di backup e recupero affidabile può aiutare a ridurre al minimo i tempi di inattività e accelerare il processo di restauro.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché non si può fermare il ransomware
Il ransomware e il malware di oggi sono sofisticati, utilizzando estensioni casuali e nomi di file, il che rende inefficaci il rilevamento tramite soluzioni basate sulla firma (elenco bloccato). Cloud Secure utilizza algoritmi avanzati di apprendimento automatico per scoprire un’attività dati insolita e rilevare un potenziale attacco.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il ransomware va via se paghi
Mentre il pagamento del ransom ti restituisce quasi sempre alcuni dati, la percentuale di dati ripristinati dopo il pagamento è diminuita.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le soluzioni al ransomware
Le migliori soluzioni da mettere in atto per fermare gli attacchi ransomware e anti-malware.Gestione del backup e dei file.La formazione dei dipendenti.Autenticazione a più fattori.Politica di meno privilegio.Rilevamento di ransomware.Aggiornamenti del software e gestione delle patch.Password forti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come è stato fermato un attacco ransomware
Wannacry, il più grande attacco ransomware nella storia, si diffuse in pochi giorni a oltre 250.000 sistemi in 150 paesi. Ma Marcus Hutchins, il ricercatore della sicurezza britannica, è stato scoperto che ha inavvertitamente interrotto l’attacco registrando un dominio Web trovato nel codice del malware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede se non paghi il ransomware
In questi casi, il mancato rispetto delle normative o la segnalazione di un attacco ransomware potrebbe far sbarcare i funzionari dell’organizzazione in prigione o sottoporre l’azienda a pesanti multe. Alcuni paesi hanno leggi contro i pagamenti del riscatto, rendendo illegale rispettare le richieste di fondi dei criminali informatici.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei preoccuparmi del ransomware
Ransomware è un rischio legittimo per chiunque abbia un computer e i dati che desiderano mantenere accessibili e sicuri.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché non dovresti pagare il ransomware
Pagare il primo riscatto potrebbe non risolvere il problema. Se un’azienda decide di conformarsi alla richiesta di riscatto, l’hacker probabilmente richiederà più denaro. Anche se l’hacker fornisce immediatamente le chiavi di crittografia, potrebbero essere necessarie settimane o mesi per ripristinare le sue informazioni crittografate.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto può durare il ransomware
Il recupero del ransomware richiede in genere alcuni giorni a una settimana, a seconda delle dimensioni e della complessità dell’infrastruttura IT della tua azienda. Tuttavia, se si dispone di un buon piano di backup e recupero in atto, puoi ridurre al minimo i tempi di inattività e riportare la tua attività il più rapidamente possibile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le due principali difese contro il ransomware
Il software completo antivirus e antimalware sono i modi più comuni per difendersi dal ransomware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come viene prevenuto o rimosso come ransomware
L’istruzione dell’utente è essenziale per prevenire l’infezione da ransomware. Le sessioni di formazione devono essere condotte periodicamente per garantire che gli utenti siano a conoscenza di importanti misure di sicurezza, tra cui: evitare di fare clic sui collegamenti da fonti sconosciute o non attendibili, inclusi siti Web ed e -mail.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è stato il più grande attacco ransomware nella storia
10 dei più grandi ransomware AttackswannaCry (perdita netta: $ 4 miliardi) Teslacript (perdita netta: sconosciuta) Notpetya (perdita netta: $ 10 miliardi) Sodinokibi (perdita netta: $ 200 milioni) Samsam (perdita netta: $ 6 milioni fino al 2018) Ransomware coloniale di pipeline coloniali Attacco (perdita netta: $ 4.4 milioni) Kronos (perdita netta: sconosciuto)
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È permanente al ransomware
Ransomware definito
Estrarre e pubblicare i dati della vittima. Esporre le vulnerabilità e le pratiche operative della vittima che hanno portato al compromesso. Crittografare i dati della vittima e bloccare permanentemente l’accesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Le persone pagano effettivamente il ransomware
Le realtà del ransomware
Le forze dell’ordine raccomandano di non pagare, perché farlo incoraggia l’attività criminale continua. In alcuni casi, pagare il riscatto potrebbe anche essere illegale, perché fornisce finanziamenti per l’attività criminale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Vale la pena pagare il ransomware
Il pagamento di un riscatto non ti garantisce che te o la tua organizzazione riceverà tutti i dati. Incoraggia inoltre gli autori a colpire più vittime e offre un incentivo per gli altri a partecipare a questo tipo di attività illegale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la causa n. 1 di ransomware
Vettori di infezione
La maggior parte del ransomware viene propagata attraverso azioni avviate dall’utente come fare clic su un collegamento dannoso in un’e-mail di spam o visitare un sito Web dannoso o compromesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chiunque ha pagato il ransomware
Oltre la metà delle vittime di ransomware paga il riscatto, ma solo un quarto vede i loro dati completi restituiti. Più della metà (56%) delle vittime di ransomware ha pagato il riscatto per ripristinare l’accesso ai loro dati l’anno scorso, secondo uno studio globale di 15.000 consumatori condotti dalla società di sicurezza globale Kaspersky.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale percentuale di attacchi ransomware ha successo
Il ransomware era il tipo di attacco più comune per l’industria manifatturiera nel 2021. Il 90% degli attacchi di ransomware fallisce o provoca perdite zero per la vittima.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il ransomware 3 2 1
La protezione del ransomware completa inizia con 3-2-1-1
Dice di conservare tre copie dei tuoi dati-una backup primarie e due-con due copie memorizzate localmente su due formati (archiviazione collegata a rete, nastro o unità locale) e una copia memorizzata fuori sede nel cloud o archiviazione sicura.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il ransomware 3 2 1 di backup
La regola 3-2-1 afferma che per essere completamente protetta, le organizzazioni devono avere tre copie dei loro dati su due diversi tipi di media, con una copia fuori dal sito. La regola è stata creata quando il nastro era il supporto di backup di scelta e precede i backup del cloud, il che spiega perché potrebbe essere dovuto per un aggiornamento.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi è il più mirato dall’attacco ransomware
Gli attacchi di ransomware possono essere catastrofici per qualsiasi azienda e tendono ad accadere di più a determinati tipi di aziende. In generale, i primi tre obiettivi per gli attacchi ransomware sono: aziende che mantengono informazioni sensibili e/o personali: banche, assistenza sanitaria, avvocati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Gli aggressori ransomware sono mai catturati
Alla fine del 2021, un aggressore ucraino sospettava di far parte della famigerata banda di ransomware di recipli con sede in Russia fu arrestato e accusato dagli Stati Uniti e oltre $ 6 milioni in denaro di Ransom fu recuperato da un associato nello stesso gruppo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il più grande ransomware mai pagato
$ 40 milioni
| Riepilogo | Ha richiesto il riscatto | Ransom ha pagato |
|---|---|---|
| Il gigante assicurativo CNA ripristina completamente i sistemi dopo l’attacco ransomware | $ 60 milioni | $ 40 milioni |
| Revil Gang prende di mira Kaseya | $ 70 milioni | Rifiutato di pagare |
| La città di Leonardtown del Maryland diventa vittima di un attacco ransomware globale che si rivolge all’utente del prodotto Kaseya solo tecnologia | $ 45000 per computer | Non divulgato |
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto fanno gli aggressori ransomware
Gli attacchi di ransomware sono stati un modello di business redditizio per i criminali, con grandi pagamenti. Il pagamento medio di riscatto è di quasi un quarto di milione di dollari, secondo un sondaggio IDC del 2021 che ha rilevato che un terzo delle organizzazioni in tutto il mondo era vittima di ransomware nell’anno precedente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché non dovresti mai pagare il ransomware
Le realtà del ransomware
Le forze dell’ordine raccomandano di non pagare, perché farlo incoraggia l’attività criminale continua. In alcuni casi, pagare il riscatto potrebbe anche essere illegale, perché fornisce finanziamenti per l’attività criminale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi è più colpito dal ransomware
Di seguito sono riportati alcuni di quelli che sono stati maggiormente colpiti dal ransomware, in base al numero di attacchi ransomware in tutto il mondo nel 2021.Governo. Uno dei migliori obiettivi degli attacchi ransomware è il settore governativo.Formazione scolastica.Assistenza sanitaria.Tecnologie dell’informazione.Produzione.
[/WPREMARK]