


Può ransomware diffuso attraverso la rete?
Sì, il ransomware può diffondersi attraverso i telefoni. I dispositivi mobili possono essere infettati con ransomware tramite app dannose o visitando siti Web infetti. È importante essere cauti quando scaricano app da fonti non affidate e per mantenere aggiornato il software del telefono per proteggere dagli attacchi di ransomware.
Può ransomware diffuso tramite Bluetooth?
No, il ransomware non può diffondersi tramite Bluetooth. Bluetooth è una tecnologia wireless a corto raggio che richiede l’accoppiamento tra i dispositivi. Il ransomware in genere si diffonde attraverso altri mezzi, come allegati e -mail o siti Web dannosi.
Come posso proteggere i miei dispositivi da ransomware?
Ci sono diverse misure che puoi prendere per proteggere i tuoi dispositivi dal ransomware. Questi includono:
1. Installa un software antivirus rispettabile e tienilo aggiornato.
2. Aggiorna regolarmente il sistema operativo e il software per patch eventuali vulnerabilità di sicurezza.
3. Sii cauto quando si apri gli allegati e -mail o fai clic sui collegamenti da fonti sconosciute o sospette.
4. Eseguire il backup dei file regolarmente su un dispositivo di archiviazione esterno o un servizio cloud.
5. Abilita aggiornamenti automatici per tutte le app e software sui tuoi dispositivi.
6. Usa password forti e uniche per tutti i tuoi account e abilita l’autenticazione a due fattori quando possibile.
7. Evita di scaricare app da fonti non attendibili o fare clic su annunci pop-up.
8. Educare te stesso e i tuoi familiari sui rischi del ransomware e su come individuare le truffe di phishing.
9. Abilita un firewall sui tuoi dispositivi per bloccare l’accesso non autorizzato.
10. Prendi in considerazione l’utilizzo di una rete privata virtuale (VPN) quando ti connetti a reti Wi-Fi pubbliche per crittografare il traffico Internet e proteggere dalle potenziali minacce.
Può essere rimosso il ransomware senza pagare?
In alcuni casi, potrebbe essere possibile rimuovere il ransomware senza pagare il riscatto. Questo può essere fatto utilizzando strumenti specializzati o alla ricerca di aiuto da professionisti della sicurezza informatica. È importante segnalare l’incidente alle forze dell’ordine e prendere le misure necessarie per prevenire gli attacchi futuri.
Cosa dovrei fare se il mio dispositivo viene infettato da ransomware?
Se il tuo dispositivo viene infettato da ransomware, ecco alcuni passaggi che puoi fare:
1. Scollegare il dispositivo da Internet per prevenire l’ulteriore crittografia dei file.
2. Segnala l’incidente alle forze dell’ordine locale.
3. Non pagare il riscatto, in quanto non vi è alcuna garanzia che i tuoi file vengano decrittografati.
4. Consultare un fornitore di software antivirus professionista o affidabile della sicurezza informatica per assistenza nella rimozione del ransomware.
5. Ripristina i tuoi file da un backup se ne hai uno disponibile.
6. Impara dall’incidente e adotta misure per prevenire gli attacchi futuri.
È possibile recuperare i file crittografati senza un backup?
In alcuni casi, potrebbe essere possibile recuperare file crittografati senza backup. Questo può essere fatto attraverso l’uso di strumenti di decryption specializzati o cercando aiuto da professionisti della sicurezza informatica. Tuttavia, non vi è alcuna garanzia di successo, ed è sempre consigliabile eseguire il backup regolarmente dei file importanti per evitare la perdita di dati.
Come posso creare una password forte?
Per creare una password forte, seguire queste linee guida:
1. Usa una combinazione di lettere maiuscole e minuscole, numeri e caratteri speciali.
2. Rendilo lungo almeno 12 caratteri.
3. Evita di usare parole o frasi comuni, informazioni personali o sequenze (e.G., 123456).
4. Usa una password univoca per ciascuno dei tuoi account.
5. Prendi in considerazione l’uso di una passphrase anziché una password, che combina più parole che sono facili da ricordare ma difficili da indovinare.
È sicuro archiviare informazioni sensibili su un servizio cloud?
La memorizzazione di informazioni sensibili su un servizio cloud può essere sicura se il fornitore di servizi ha implementato forti misure di sicurezza. Cerca servizi cloud che offrono la crittografia dei dati sia durante il transito che a riposo, fornisci autenticazione a più fattori e abbiano una forte reputazione per la sicurezza. È anche importante utilizzare password uniche e forti e seguire le migliori pratiche per proteggere il tuo account cloud.
Come faccio a sapere se un allegato di posta elettronica è sicuro da aprire?
Per determinare se un allegato e -mail è sicuro da aprire, considerare quanto segue:
1. Conosci il mittente? Se l’e -mail proviene da una fonte sconosciuta o sospetta, esercizio avvertimento.
2. L’e -mail sembra sospettosa? Cerca bandiere rosse come errori di ortografia, saluti generici o richieste di informazioni personali.
3. È l’attacco previsto? Se non ti aspettavi un allegato o se sembra fuori contesto, ricontrollare con il mittente prima di aprire.
4. Scansiona l’attacco con software antivirus rispettabile prima di aprire.
5. In caso di dubbi, non aprire l’attaccamento. È meglio sbagliare dal lato della cautela per evitare potenziali infezioni da malware.
Può ransomware infettare i computer Mac?
Sì, il ransomware può infettare i computer MAC, sebbene siano meno comunemente mirati rispetto ai sistemi Windows. Gli utenti di Mac dovrebbero ancora prendere precauzioni come mantenere aggiornato il proprio software, utilizzare software antivirus rispettabile ed essere cauti quando si aprono allegati e -mail o visitare siti Web sconosciuti.
Qual è l’impatto di un attacco ransomware alle aziende?
L’impatto di un attacco ransomware alle aziende può essere significativo. Può comportare perdite finanziarie dovute a pagamenti di riscatto, tempi di inattività e perdita di produttività. Può anche danneggiare la reputazione di un’azienda e la fiducia del cliente. Inoltre, il recupero da un attacco ransomware può richiedere tempo e costoso, in particolare se i backup non sono stati adeguatamente mantenuti.
Come posso aumentare la mia consapevolezza della sicurezza informatica?
Per aumentare la consapevolezza della sicurezza informatica, considera quanto segue:
1. Rimani informato sulle ultime minacce e le migliori pratiche di sicurezza.
2. Partecipa ai programmi di formazione o sensibilizzazione della sicurezza informatica.
3. Aggiorna regolarmente le tue conoscenze e abilità nella sicurezza informatica.
4. Sii cauto quando si condividono informazioni personali online.
5. Usa password forti e uniche per tutti i tuoi account.
6. Mantieni aggiornati il software e i dispositivi.
7. Diffidare di e -mail, allegati e collegamenti sospetti.
8. Educare te stesso sulle truffe di phishing e su come individuarle.
9. Usa il software antivirus rispettabile e tienilo aggiornato.
10. Segui le migliori pratiche per proteggere la tua rete domestica, come l’utilizzo di una forte password del router e abilitare la crittografia della rete.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può ransomware diffuso sul wifi
La risposta breve è sì, il ransomware può diffondersi tramite WiFi. Tuttavia, le possibilità che ciò accada sono molto basse. Il motivo per cui le possibilità di ciò che accade sono basse è che il ransomware deve essere scaricato su un computer per funzionare.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come funziona il ransomware su una rete
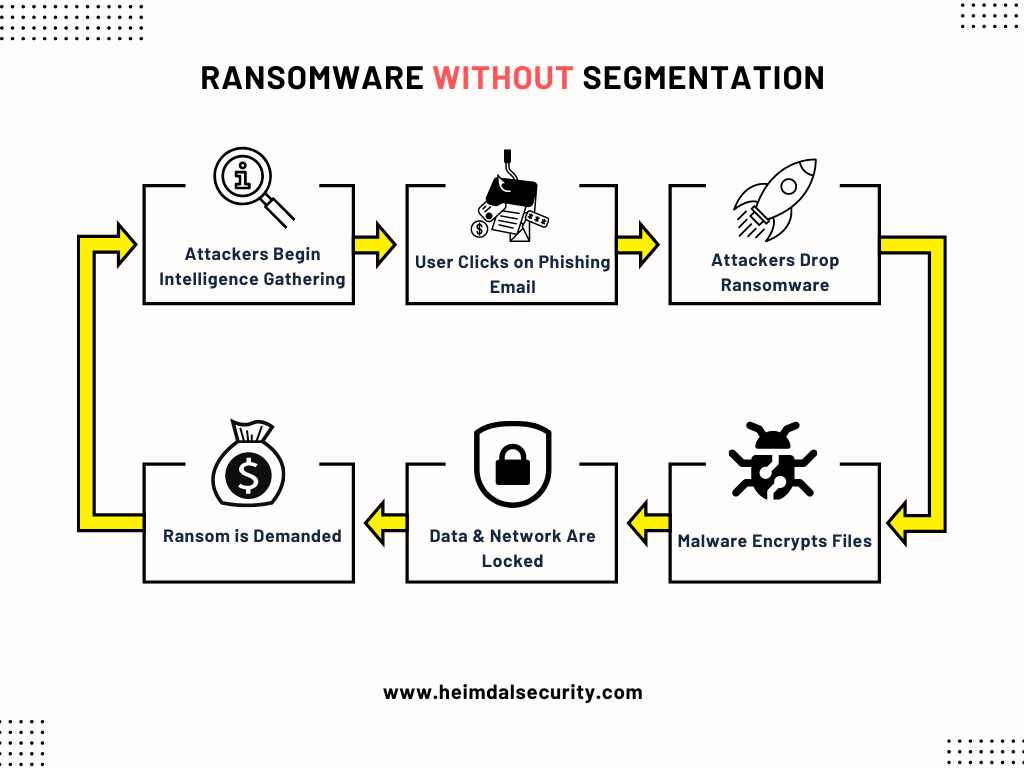
Ransomware è un malware progettato per negare l’accesso dell’utente o dell’organizzazione ai file sul proprio computer. Crittografia di questi file e chiedendo un pagamento di riscatto per la chiave di decryption, gli attacchi informatici mettono le organizzazioni in una posizione in cui il pagamento del riscatto è il modo più semplice ed economico per riguadagnare l’accesso ai loro file.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il metodo diffuso di ransomware
Il ransomware si diffonde spesso tramite e-mail di phishing che contengono allegati dannosi o tramite download drive-by. Il download drive-by si verifica quando un utente visita inconsapevolmente un sito Web infetto e quindi il malware viene scaricato e installato a conoscenza dell’utente.
Cachedsimilar
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che il malware si diffonde attraverso le reti
Un worm per computer è un programma per computer malware autonomo che si replica per diffondersi ad altri computer. Utilizza spesso una rete di computer per diffondersi, basandosi sugli errori di sicurezza sul computer di destinazione per accedervi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può disattivare il Wi-Fi ridurre il rischio di essere hackerato
In caso di dubbio, disabilita semplicemente la radio Wi-Fi quando non la usi, in quanto impedirà la maggior parte degli attacchi basati su Wi-Fi. Prendendo i passaggi sopra, è facile ridurre il rischio che il dispositivo Wi-Fi si unisca a una rete dannosa automaticamente, sia monitorato tra le posizioni o perde informazioni personali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Una VPN ti protegge dal ransomware
Una VPN non può fermare completamente il ransomware, ma può renderti meno vulnerabile agli attacchi. Con Nordvpn (e la funzione di protezione delle minacce di Nordvpn) è meno probabile scaricare file maliziosi e visitare siti Web pericolosi e sfilati di malware, quindi le possibilità che tu sia infettato da ransomware sono inferiori.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può ransomware diffuso tramite USB
In altre parole, utilizza le vulnerabilità di sicurezza nel software sulla rete per diffondersi da computer a computer. Gli hacker spesso prendono di mira le vulnerabilità nei protocolli desktop remoti e remoti. Può il ransomware diffuso tramite USB Sì.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può ransomware diffuso tramite telefono
Il ransomware mobile è malware che colpisce il telefono. Ransomware può diffondersi su altri dispositivi connessi sulla tua rete e infettare l’intera organizzazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] I virus possono diffondersi attraverso le reti
Spesso sono difficili da scoprire, poiché il virus potrebbe essere nascosto all’interno di qualsiasi computer su una rete infetta. Questi virus possono facilmente replicare e diffondersi utilizzando Internet per il trasferimento su dispositivi connessi alla rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il malware può infettare una rete wifi
Il malware può infettare il router, rallentare la connessione Internet e rubare i dati. Spieghiamo come proteggere il tuo Wi-Fi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Posso essere violato tramite connessione Wi-Fi
Qualcuno può hackerare il tuo telefono tramite Wi-Fi purtroppo sì, il tuo telefono può essere hackerato tramite Wi-Fi. Gli hacker sanno come hackerare il tuo telefono (specialmente su reti Wi-Fi pubbliche) come qualsiasi altro dispositivo fisico, indipendentemente dal fatto che tu stia usando un iPhone o un telefono Android.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qualcuno può hackerare il mio computer tramite Wi-Fi
Utilizzando una tecnica chiamata DNS (Domain Name Server) dirottamento, gli hacker possono violare la sicurezza della tua casa Wi -Fi e potenzialmente causare un grande danno. Possono reindirizzare il tuo traffico a un sito Web gestito da loro, facendoti inarcere di dare involontariamente il numero della tua carta di credito o le credenziali di accesso di Facebook a un criminale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo gli hacker vengono catturati se usano una VPN
La polizia non può tenere traccia del traffico VPN dal vivo, crittografato, ma se hanno un ordine del tribunale, può andare al tuo ISP (fornitore di servizi Internet) e richiedere connessioni o registri di utilizzo. Poiché il tuo ISP sa che stai usando una VPN, possono indirizzare la polizia a loro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] VPN funzionerà dopo essere stato violato
Tuttavia, con una VPN sul tuo dispositivo, l’attività Internet verrà crittografata mentre viaggia da e verso il server VPN. Anche se un hacker lancia un attacco man-in-the-middle, in qualche modo sussulta sui dati dei dati mentre viaggia, la crittografia impedirà loro di visualizzarlo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può ransomware diffuso tramite VPN
Una VPN può proteggermi dal ransomware Una VPN non può fermare il ransomware, ma può renderti meno vulnerabile agli attacchi. Una VPN nasconde il tuo IP e crittografa il tuo traffico, migliorando la privacy e la sicurezza complessive su Internet. Tuttavia, devi rimanere attento per proteggerti dalle e -mail di phishing.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può ransomware diffuso da telefono a computer
SÌ. Il ransomware può essere distribuito tramite qualsiasi tipo di dispositivo che si collega fisicamente al computer o allo smartphone. In effetti, si sa che diversi tipi di ransomware sono appositamente adattati per diffondersi utilizzando un’unità USB. Ciò include Try2Cry Ransomware, una nuova famiglia di ransomware scoperto nell’estate del 2020.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può ransomware diffuso su iPhone
Gli iPhone sono spesso commercializzati dalla società Apple come dispositivi protetti che apprezzano la nostra privacy e la nostra sicurezza online. Ma, proprio come qualsiasi altro gadget online che utilizziamo, iPhone e altri smartphone sono suscettibili anche al malware e al ransomware infetta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Un virus può diffondersi attraverso il Wi-Fi pubblico
Il Wi-Fi pubblico può darti un virus Sì, una rete Wi-Fi pubblica può esporre il tuo computer a un virus. A causa della sua mancanza di sicurezza, una connessione Wi-Fi pubblica può essere compromessa da un hacker, consentendo loro di iniettare il tuo dispositivo con virus e malware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] I virus possono diffondersi attraverso il contatto diretto
Le malattie da contatto sono diffuse quando una persona con la malattia ha un contatto corporeo diretto con una persona senza malattia e il microbo viene passato da uno all’altro. Le malattie da contatto possono anche essere diffuse dal contatto indiretto con gli elementi personali di una persona con la malattia o nel loro ambiente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Puoi essere violato tramite Wi-Fi Network
Qualcuno può hackerare il tuo telefono tramite Wi-Fi purtroppo sì, il tuo telefono può essere hackerato tramite Wi-Fi. Gli hacker sanno come hackerare il tuo telefono (specialmente su reti Wi-Fi pubbliche) come qualsiasi altro dispositivo fisico, indipendentemente dal fatto che tu stia usando un iPhone o un telefono Android.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Spegnere il malware Wi-Fi
Generalmente, scollegare un computer da Internet è un ottimo modo per eliminare il rischio di infezione – ma se l’attaccante è sufficientemente determinato – non è abbastanza. Per molto tempo, la gente ha detto che questo era completamente sicuro, ma il famigerato virus “Stuxnet” ha dimostrato che sono sbagliati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come fa un hacker nella tua rete
Se il sistema operativo o i browser Web non sono aggiornati, gli hacker possono irrompere sfruttando problemi di sicurezza noti. Hacking della tua rete Wi-Fi. Password deboli, modelli di firmware obsoleti e aggiornamenti software mancati nelle impostazioni del router lasciano vulnerabile la rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come faccio a sapere se il mio indirizzo IP è stato violato
Ecco più possibili segni che un hacker potrebbe aver preso di mira correttamente il tuo computer: non è possibile aggiornare il tuo sistema.Il tuo computer funziona più lentamente del solito.Una società di grande nome è stata violata.Noti un’attività insolita del disco.Il tuo software antivirus diventa disabilitato.Strane cose stanno accadendo sullo schermo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Puoi ancora essere hackerato con una VPN
In breve, puoi ancora essere hackerato durante l’utilizzo di una VPN. Alcuni servizi VPN forniscono funzionalità di gestione delle minacce come Nordvpn Cybersec, che può bloccare l’accesso agli URL che sono noti per essere dannosi. Tuttavia, è ancora possibile essere hackerati quando si utilizzano questi servizi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Da cosa non ti protegge VPN
Una VPN ti aiuta a rimanere invisibile e dietro le quinte, ma non ti dà l’immunità contro rischi online come malware, ransomware, attacchi di phishing o persino virus informatici. Ecco dove entra in gioco il tuo software antivirus.
[/WPREMARK]