


Puoi decrittografare AES 256?
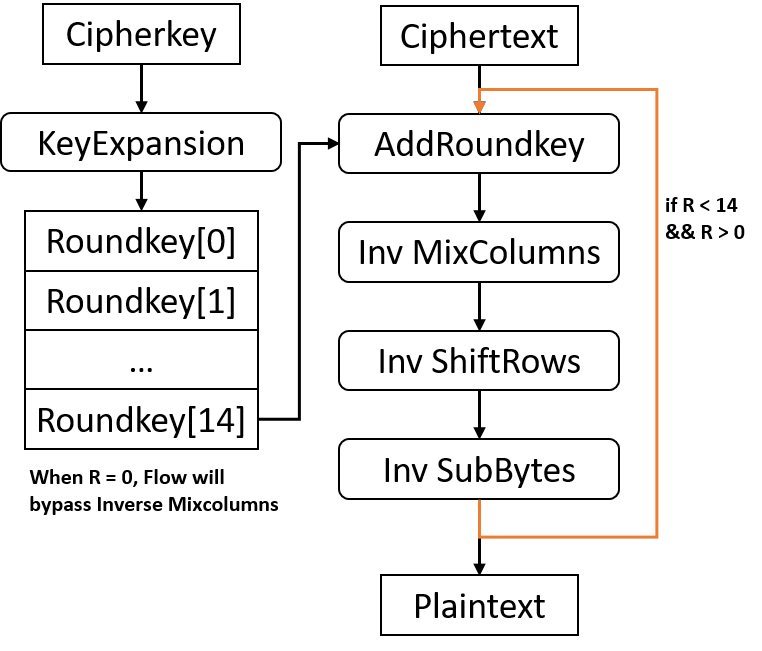
Come decrittografare la crittografia AES a 256 bit
Decripting un file:
Individua il file che deve essere decrittografato.
Fare doppio clic sul file o fare clic con il tasto destro sul file e selezionare AES decrypt.
Ti verrà richiesto di inserire una password. Questa è la password che è stata impostata quando il file è stato crittografato.
Immettere la password e fare clic su OK.
È possibile decifrare AES-256 senza chiave
NO. Non esiste un attacco noto che sia considerevolmente migliore di una ricerca bruto. E anche una ricerca a forza bruta è possibile solo usando un attacco di testo noto, in cui hai il testo in chiaro e il testo cifrato e si desidera trovare la chiave.
Può essere invertito AES-256
Quella parte “mescola” la chiave segreta con il testo cifrato, in modo che a meno che tu non sappia la chiave segreta, non puoi invertire la crittografia anche se sai tutto il resto.
Quanto tempo ci vuole per decrittografare Aes da 256 bit
Con il giusto computer quantistico, AES-128 richiederebbe circa 2.61*10^12 anni per rompersi, mentre AES-256 ne prenderebbe 2.29*10^32 anni.
È possibile rompere la crittografia a 256 bit
Indica che se un hacker desidera decifrare i dati crittografati con crittografia a 256 bit, hanno bisogno di 256 diverse fusioni per rompere i dati. Questo è praticamente impossibile da rompere, e anche i supercomputer del mondo potrebbero richiedere molti anni per ottenere la combinazione provando il metodo dell’errore di prova.
Quanto è difficile decrittografare una crittografia a 256 bit
Nel livello di tecnologia odierno, è ancora impossibile rompere o forzare un algoritmo di crittografia a 256 bit. In effetti, con il tipo di computer attualmente disponibili al pubblico, ci vorrebbero letteralmente miliardi di anni per rompere questo tipo di crittografia.
Qualcuno ha rotto AES 256
Gli eventi eventi sono mai stati rotti? La cifra del blocco AES-256 non è stata ancora rotta, ma ci sono stati vari tentativi contro le chiavi AES. Il primo attacco di recupero chiave a Full Ees è stato pubblicato nel 2011 da Andrey Bogdanov, Dmitry Khovratovich e Christian Rechberger.
La crittografia a 256 bit può essere rotta
È quasi impossibile sfondare la crittografia a 256 bit senza il possesso della chiave segreta. La decrittografia lo stesso implementando il metodo dell’errore di prova richiederebbe milioni di anni anche per i computer per trovare la combinazione giusta.
La crittografia a 256 bit può essere rotta
La crittografia a 256 bit si riferisce alla lunghezza del tasto di crittografia utilizzato per crittografare un flusso di dati o un file. Un hacker o un cracker richiederà 2^256 diverse combinazioni per rompere un messaggio crittografato a 256 bit, che è praticamente impossibile essere rotto anche dai computer più veloci.
L’AES-256 può essere rotto con il computer quantistico
AES-128 e RSA-2048 forniscono entrambi un’adeguata sicurezza contro gli attacchi classici, ma non contro gli attacchi quantistici. Raddoppiando la lunghezza della chiave AES a 256 porta a 128 bit di sicurezza accettabili, aumentando la chiave RSA di più di un fattore 7.5 ha scarso effetto contro gli attacchi quantistici.
Quanto è difficile rompere la crittografia a 256 bit
Indica che se un hacker desidera decifrare i dati crittografati con crittografia a 256 bit, hanno bisogno di 256 diverse fusioni per rompere i dati. Questo è praticamente impossibile da rompere, e anche i supercomputer del mondo potrebbero richiedere molti anni per ottenere la combinazione provando il metodo dell’errore di prova.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come decrittografare la crittografia AES a 256 bit
Decripting un filelocati il file che deve essere decrittografato. Il file crittografato avrà un “.Fare doppio clic sul file o fare clic con il tasto destro sul file e selezionare AES decrypt.Ti verrà richiesto di inserire una password. Questa è la password che è stata impostata quando il file è stato crittografato.Immettere la password e fare clic su OK.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È possibile decifrare AES-256 senza chiave
NO. Non esiste un attacco noto che sia considerevolmente migliore di una ricerca bruto. E anche una ricerca a forza bruta è possibile solo usando un attacco di testo noto, in cui hai il testo in chiaro e il testo cifrato e si desidera trovare la chiave.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può essere invertito AES-256
Quella parte "miscele" La chiave segreta con il testo cifrato, in modo che a meno che tu non sappia la chiave segreta, non puoi invertire la crittografia anche se sai tutto il resto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto tempo ci vuole per decrittografare Aes da 256 bit
Con il giusto computer quantistico, AES-128 richiederebbe circa 2.61*10^12 anni per rompersi, mentre AES-256 ne prenderebbe 2.29*10^32 anni.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È possibile rompere la crittografia a 256 bit
Indica che se un hacker desidera decifrare i dati crittografati con crittografia a 256 bit, hanno bisogno di 256 diverse fusioni per rompere i dati. Questo è praticamente impossibile da rompere, e anche i supercomputer del mondo potrebbero richiedere molti anni per ottenere la combinazione provando il metodo dell’errore di prova.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è difficile decrittografare una crittografia a 256 bit
Nel livello di tecnologia odierno, è ancora impossibile rompere o forzare un algoritmo di crittografia a 256 bit. In effetti, con il tipo di computer attualmente disponibili al pubblico, ci vorranno letteralmente miliardi di anni per rompere questo tipo di crittografia.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qualcuno ha rotto AES 256
Gli eventi avversi sono mai stati rompicati che la cifra del blocco AES-256 non è stata ancora rotta, ma ci sono stati vari tentativi contro le chiavi AES. Il primo attacco di recupero chiave a Full Ees è stato pubblicato nel 2011 da Andrey Bogdanov, Dmitry Khovratovich e Christian Rechberger.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] La crittografia a 256 bit può essere rotta
È quasi impossibile sfondare la crittografia a 256 bit senza il possesso della chiave segreta. La decrittografia lo stesso implementando il metodo dell’errore di prova richiederebbe milioni di anni anche per i computer per trovare la combinazione giusta.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] La crittografia a 256 bit può essere rotta
La crittografia a 256 bit si riferisce alla lunghezza della chiave di crittografia utilizzata per crittografare un flusso di dati o un file. Un hacker o un cracker richiederà 2256 combinazioni diverse per rompere un messaggio crittografato a 256 bit, che è praticamente impossibile essere rotto anche dai computer più veloci.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] L’AES-256 può essere rotto con il computer quantistico
Tabella 1. jpg. AES-128 e RSA-2048 forniscono entrambi un’adeguata sicurezza contro gli attacchi classici, ma non contro gli attacchi quantistici. Raddoppiando la lunghezza della chiave AES a 256 porta a 128 bit di sicurezza accettabili, aumentando la chiave RSA di più di un fattore 7.5 ha scarso effetto contro gli attacchi quantistici.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è difficile rompere la crittografia a 256 bit
Indica che se un hacker desidera decifrare i dati crittografati con crittografia a 256 bit, hanno bisogno di 256 diverse fusioni per rompere i dati. Questo è praticamente impossibile da rompere, e anche i supercomputer del mondo potrebbero richiedere molti anni per ottenere la combinazione provando il metodo dell’errore di prova.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale crittografia è più difficile da decifrare
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] C’è crittografia a 512 bit
Viene inoltre proposto l’hardware efficiente che implementa l’algoritmo. Il nuovo algoritmo (AES-512) utilizza la dimensione del blocco di ingresso e la dimensione della chiave di 512 bit, il che lo rende più resistente alla criptanalisi con aumento dell’area tollerata.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il codice più difficile da decrittografare
AES Uno dei codici più duri da crack è probabilmente lo standard di crittografia avanzata del governo degli Stati Uniti (aka Rijndael o Aes) che gli americani usano per proteggere le informazioni top-secret. Gli AES sono considerati indistruttibili anche dagli hacker più sofisticati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è difficile rompere gli eventi emergenti 256
È la crittografia AES-256 di crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione. Tuttavia, nessuno standard di crittografia o sistema è completamente sicuro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa usa la crittografia la CIA
Operazione Rubicon: come la crittografia della CIA “di proprietà”
Vale a dire che la partnership della CIA e BND ha aggiunto backdoor ai prodotti di crittografia della cripto. Raccolta di intelligence, sembrerebbe, sia da avversari che da alleati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede se gli AES sono rotti
La linea di fondo è che se gli eventi emergenti potessero essere compromessi, il mondo si fermerebbe. La differenza tra cracking dell’algoritmo AES-128 e algoritmo AES-256 è considerata minima. Qualunque rottura potrebbe rompere a 128 bit probabilmente anche 256 bit.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale crittografia è difficile da decifrare
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto tempo ci vuole per la forza bruta emi 256
10-18 anni
AES 256 è infrangibile dalla forza bruta
Ma ci vorrà, ottenerlo, 10-18 anni per farlo. Questo rende gli AES 256 e i dati successivi che li proteggono con infrangibile per il futuro imprevisto. Prendi quello, hacker.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può l’NSA Crack AES
Secondo i documenti di Snowden, l’NSA sta facendo ricerche sul fatto che un attacco crittografico basato sulla statistica TAU possa aiutare a rompere gli eventi avversi. Al momento, non esiste un attacco pratico noto che consentirebbe a qualcuno senza conoscenza della chiave di leggere i dati crittografati dagli eventi avversi quando correttamente implementati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È possibile rompere la crittografia a 256 bit
È la crittografia AES-256 di crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione. Tuttavia, nessuno standard di crittografia o sistema è completamente sicuro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto è forte la crittografia 4096 bit
Una chiave da 4096 bit fornisce un ragionevole aumento di forza rispetto a un tasto di 2048 bit e, secondo la complessità GNFS, la forza di crittografia non scende dopo 2048 bit. C’è un aumento significativo dell’utilizzo della CPU per il breve tempo di handshaking a seguito di una chiave da 4096 bit.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la crittografia 4096 bit
RSA-4096 è una cifra di crittografia legittima. È uno dei migliori sistemi di crittografia che puoi utilizzare per proteggere i tuoi dati in trasmissione. Ma, sfortunatamente, un sistema universalmente disponibile può essere utilizzato da miscredenti e uomini d’affari onesti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il codice più non crackabile
Gli AES sono considerati indistruttibili anche dagli hacker più sofisticati. È una cifra di blocco simmetrico ed è anche utilizzato da servizi online come banking e shopping online.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] La crittografia 256 può essere rotta
La crittografia AES-256 è praticamente non crackabile usando qualsiasi metodo bruto-forza. Ci vorrebbero milioni di anni per romperlo utilizzando l’attuale tecnologia e capacità di elaborazione. Tuttavia, nessuno standard di crittografia o sistema è completamente sicuro.
[/WPREMARK]