


Qual è il metodo della password più sicura?
Riepilogo:
In questo articolo, esploreremo i metodi più sicuri per archiviare le password e creare password forti. Discuteremo l’uso dei gestori di password, le caratteristiche di una password forte e le tecniche per proteggere le password come la crittografia e l’hashing. Inoltre, affronteremo l’importanza di utilizzare un mix di caratteri alfanumerici e i vari tipi di attacchi di password. Immerciamoci!
Domande e risposte:
- Qual è il modo più sicuro per archiviare le password?
- Qual è la politica di password più forte?
- Qual è un esempio di password di alta sicurezza?
- Quale tecnica viene utilizzata per proteggere le password?
- Qual è il miglior tipo di dati per archiviare le password?
- Quale tipo di password è più sicuro e forte?
- Che tipo di password sono le più difficili da rompere?
- Qual è la password migliore più difficile da decifrare?
- Quale dei seguenti tre è la password più forte?
- Quali sono i tre tipi principali di attacchi di password?
Un gestore di password è il modo migliore per proteggere le password. Alcuni gestori di password archiviano e compilano automaticamente le credenziali di accesso per conto dell’utente. Aiutano a rendere le password più sicure e sono convenienti per gli utenti.
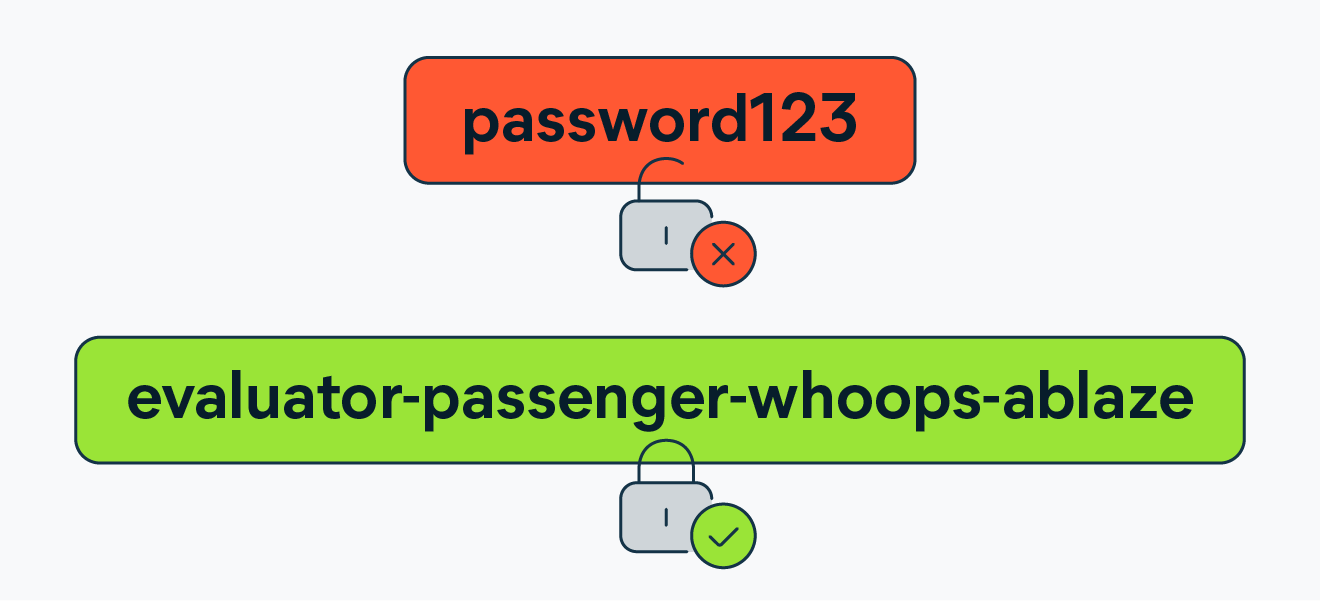
Una password forte è lunga almeno 12 caratteri, ma 14 o più sono meglio. Dovrebbe essere una combinazione di lettere maiuscole, lettere minuscole, numeri e simboli. Non dovrebbe essere una parola che può essere trovata in un dizionario o il nome di una persona, carattere, prodotto o organizzazione.
Un esempio di password ad alta sicurezza è “M#P52S@AP $ V”. È forte, lungo e difficile per qualcun altro indovinare. Utilizza più di 10 caratteri con un mix di lettere, numeri e simboli maiuscole e minuscole. Non include informazioni personali ovvie o parole comuni.
La crittografia viene utilizzata per proteggere le password. Riduce la password, rendendola illeggibile e inutilizzabile dagli hacker. Questo passaggio protegge la password mentre è memorizzata su un server e durante la trasmissione su Internet.
La migliore pratica è di hash tutte le password invece di archiviarle in un testo semplice. Hashing è un processo a senso unico che converte la password in una stringa univoca di caratteri. Fornisce una sicurezza migliore della crittografia poiché un hash non può essere invertito.
L’uso di un mix di caratteri alfabetici e numerici, una combinazione di lettere maiuscole e minuscole e includere caratteri speciali si traduce in una password sicura e forte. Ogni account dovrebbe avere una password univoca per garantire la sicurezza di tutti gli account.
Le password che includono più tipi di caratteri, come lettere maiuscole e minuscole, simboli e numeri, sono le più difficili da rompere. Comprendere tutti i tipi di personaggi massimizza le possibilità per carattere, rendendo la password più difficile da indovinare.
Una password forte è una parola o una frase unica che è estremamente difficile per gli hacker indovinare o rompere. Dovrebbe essere lungo almeno 12 caratteri, tra cui una combinazione di lettere, numeri, punteggiatura e simboli speciali maiuscole e minuscole.
La risposta corretta è l’opzione 3. È una password casuale e quindi quella più sicura. “Starwars” non è casuale ed è una password comunemente usata.
I tre tipi principali di attacchi di password sono il phishing, l’attacco man-in-the-middle e l’attacco della forza bruta. Altri tipi includono attacco di dizionario, ripieno di credenziali e keylogger.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il modo più sicuro per archiviare la password
Il modo più sicuro per archiviare le password
Un gestore di password è il modo migliore per proteggere le password. Alcuni gestori di password archiviano e compilano automaticamente le credenziali di accesso per conto dell’utente. Aiutano a rendere le password più sicure e sono convenienti per gli utenti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la politica di password più forte
Una password forte è: lunghe almeno 12 caratteri ma 14 o più sono meglio. Una combinazione di lettere maiuscole, lettere minuscole, numeri e simboli. Non una parola che può essere trovata in un dizionario o il nome di una persona, carattere, prodotto o organizzazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è un esempio di password di alta sicurezza
Password: m#p52s@ap $ v
Questo è un ottimo esempio di una password forte. È forte, lungo e difficile per qualcun altro indovinare. Utilizza più di 10 caratteri con lettere (sia maiuscole che minuscole), numeri e simboli e non include informazioni personali o parole comuni.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale tecnica viene utilizzata per proteggere le password
La crittografia rimprovera la tua password in modo che sia illeggibile e/o inutilizzabile dagli hacker. Quel semplice passo protegge la tua password mentre è seduto su un server e offre più protezione mentre la tua password ingrandisce su Internet.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il miglior tipo di dati per archiviare la password
Hash tutte le password
Non memorizzare mai le password in testo normale. Crea sempre un hash da loro e memorizza invece l’hash. Nell’archiviazione delle password, l’hashing è superiore alla crittografia poiché un hash non può essere invertito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale della password è più sicura e forte
Usa un mix di alfabetico e numerico, una miscela di caratteri maiuscola e minuscola e speciali durante la creazione della passphrase unica. Usa password o passphrasi unici: dovresti avere una password univoca per ciascuno dei tuoi account. In questo modo, se uno dei tuoi account è compromesso, gli altri account rimangono sicuri.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale tipo di password è più difficile da decifrare
Usa più tipi di caratteri.
C’è un motivo per cui sempre più organizzazioni richiedono password realizzate con lettere maiuscole e minuscole, nonché simboli e numeri. Quando si include tutti i tipi di caratteri, massimizza la quantità di possibilità per carattere, il che rende la tua password più difficile da rompere.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la password migliore più difficile da decifrare
Una password forte è una parola o una frase unica che un hacker non può facilmente indovinare o rompere. Ecco i tratti principali di una password affidabile e sicura: lunga almeno 12 caratteri (più a lungo, meglio è). Ha una combinazione di lettere, numeri, punteggiatura e simboli speciali maiuscole e minuscole.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale dei seguenti tre è la password più forte
Q1: quale dei seguenti tre è la password più forte A: la risposta corretta è 3. Questa è una password casuale e quindi quella più sicura. Starwars non è casuale e una password comunemente usata.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 3 tipi principali di attacchi di password
Sei tipi di attacchi di password & Come fermarti a loro. Phishing è quando un hacker in posa come una festa affidabile ti invia un’e -mail fraudolenta, sperando che rivela volontariamente le tue informazioni personali.Attacco man-in-the-middle.Attacco di forza bruta.Attacco del dizionario.Ripieno di credenziali.Keylogger.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le quattro 3 tecniche di crittografia più sicure
La maggior parte dei professionisti della sicurezza di Internet (IS) suddividono la crittografia in tre metodi distinti: simmetrici, asimmetrici e hashing.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono tre suggerimenti per mantenere sicure le password
5 Suggerimenti principali per mantenere sicure le password online1) Non utilizzare lo stesso nome utente e password per tutti i siti Web.2) Utilizzare una password con 15-20 caratteri tra cui lettere e numeri.3) Non condividere la tua password con altre persone.4) Utilizzare un gestore di password.5) Utilizzare l’autenticazione multi-fattore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è più sicuro di una password tradizionale
Le passphrasi sono più memorabili e molto più sicure di una password, che in genere cerca sicurezza attraverso un mix di numeri, caratteri speciali e lettere maiuscole e minuscole.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la password più debole del mondo
È meglio evitare di utilizzare queste password e se stai già utilizzando una di queste o qualcosa di simile, si consiglia di cambiarle immediatamente.123456.12345678.123456789.12345.1234567.parola d’ordine.1Password.ABC123.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ci sono password non crackabili
Una password costituita da una combinazione casuale di lettere, numeri e caratteri speciali in alto e lotta, come PZ27QX9WQLM!, è quasi non crackabile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale password è più difficile da rompere
Considera questi principi quando si sceglie le credenziali per siti Web e applicazioni che utilizzate: utilizzare password complesse lunghe e complesse che utilizzano spazi, lettere maiuscole, lettere minuscole, numeri e caratteri speciali. Per renderli più facili da ricordare, considera di usare una frase che ha significato per te.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono gli attacchi di password più comuni
I metodi di attacco più comuni includono forzatura bruta, attacchi di dizionario, spruzzatura delle password e ripieno di credenziali. Brute Forcing è il tentativo di indovinare una password ripetuta attraverso tutte le possibili combinazioni dell’insieme di caratteri ammissibili.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le quattro 4 tecniche di crittografia più sicure
Migliori algoritmsa di crittografia. Lo standard di crittografia avanzato (AES) è l’algoritmo standard di fiducia utilizzato dal governo degli Stati Uniti, nonché altre organizzazioni.Triple des.RSA.Pesce pompino.Due pesci.Rivest-Shamir-Adleman (RSA).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il metodo di crittografia più forte
Crittografia AES 256-BIT
La crittografia AES a 256 bit è lo standard di crittografia più forte e robusto che è disponibile in commercio oggi. Mentre è teoricamente vero che la crittografia AES a 256 bit è più difficile da rompe.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che rende una password forte e sicura
Includi un mix di simboli, numero e lettere sia maiuscole e minuscole. Le password deboli usano parole brevi e comuni. Proteggi le tue password sia dagli attacchi del dizionario che dagli attacchi di forza bruta utilizzando una serie di lettere, numeri e simboli.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale tipo di autenticazione è più sicuro
Categoriesthe tre tipi di fattori di autenticazione.Meno sicuro: password.Più sicuro: password una tantum.Più sicuro: biometria.Più sicuro: chiavi hardware.Più sicuro: autenticazione del dispositivo e fattori di fiducia.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la password numero 1 più utilizzata
Top 10 password più comuni123456789.12345678.1234567.Password1.12345.1234567890.1234.QWERTY123.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale password non è facile da decifrare
Una password forte è una parola o una frase unica che un hacker non può facilmente indovinare o rompere. Ecco i tratti principali di una password affidabile e sicura: lunga almeno 12 caratteri (più a lungo, meglio è). Ha una combinazione di lettere, numeri, punteggiatura e simboli speciali maiuscole e minuscole.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il più grande rischio per la sicurezza della password
Ecco alcuni dei migliori rischi per la sicurezza della password: phishing/sniffer/keylogger.Forza bruta/cracking.Password deboli.Riutilizzo di password e utilizzo di password compromesse.Sistemi di ripristino/ripristino della password.Cancella le password di testo nei file di codice e di configurazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali metodi di crittografia sono infrangibili
Un pad unico (OTP) è l’unico metodo di crittografia potenzialmente infrangibile. Il testo semplice crittografato utilizzando un OTP non può essere recuperato senza la chiave di crittografia. Tuttavia, esistono diverse condizioni chiave che devono essere soddisfatte dall’utente di una cifra o la cifra.
[/WPREMARK]