


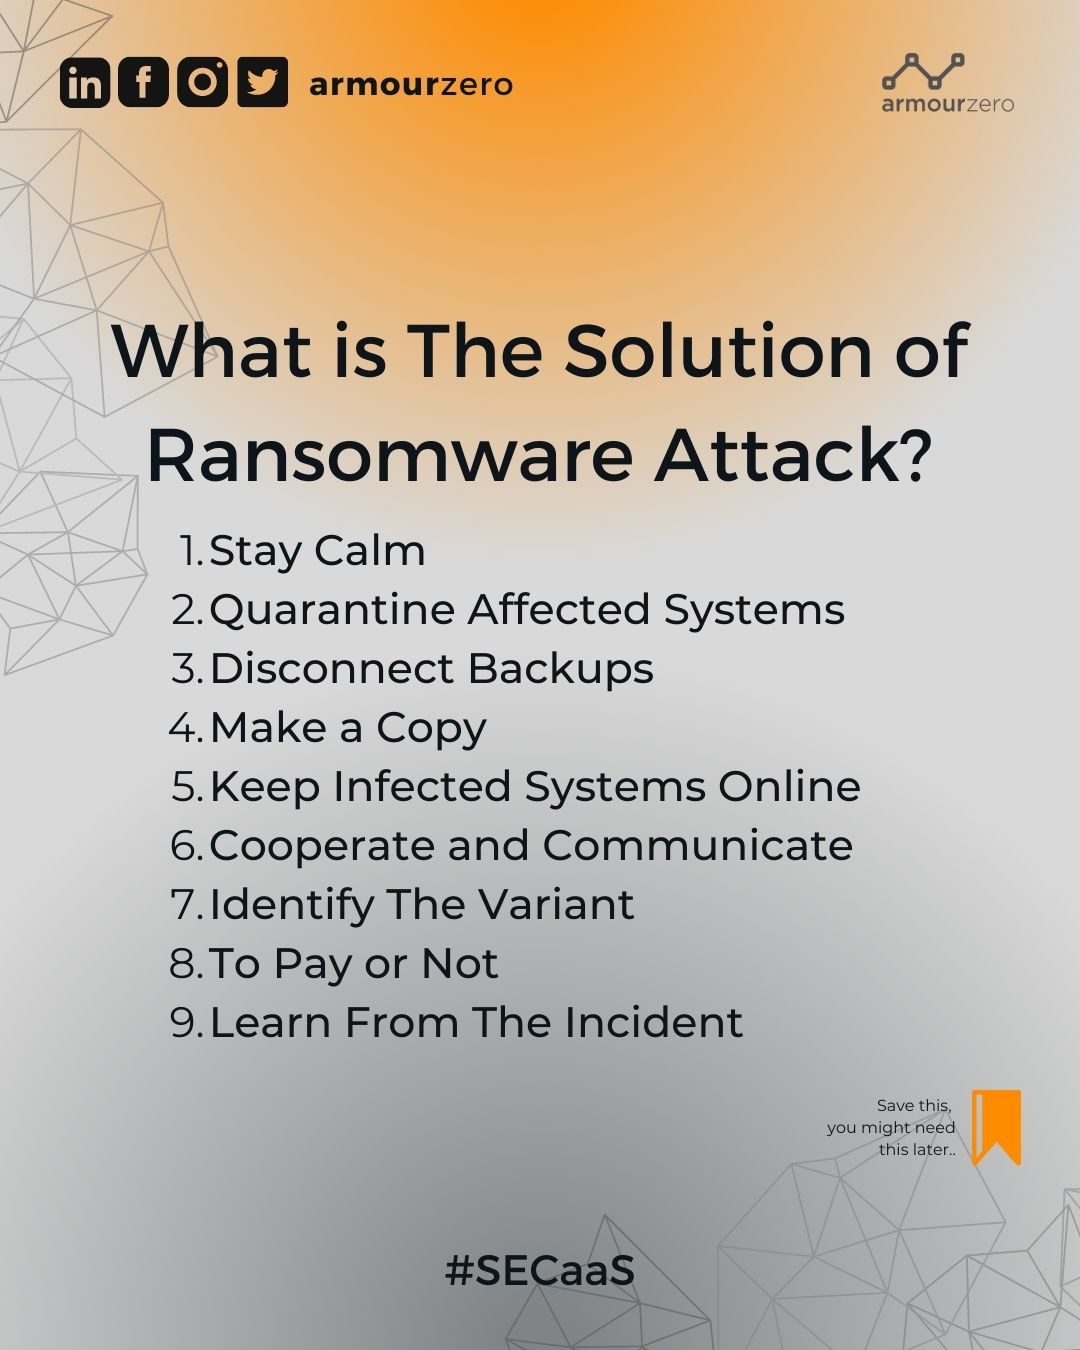
Qual è la soluzione per il ransomware?
La formazione dei dipendenti è importante nella prevenzione degli attacchi ransomware La formazione dei dipendenti è importante per prevenire gli attacchi di ransomware perché i dipendenti sono spesso la prima linea di difesa contro questi tipi di attacchi. Educando i dipendenti sui pericoli di fare clic su collegamenti sospetti o di apertura di allegati da fonti sconosciute, possono diventare più vigili e meno probabilità di cadere vittima di ransomware. Inoltre, la formazione può anche aiutare i dipendenti a riconoscere i segni di un attacco ransomware e segnalarlo al personale IT appropriato, consentendo una risposta più rapida e contenimento della minaccia.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la soluzione più comune a un attacco ransomware
Le migliori soluzioni da mettere in atto per fermare gli attacchi ransomware e anti-malware.Gestione del backup e dei file.La formazione dei dipendenti.Autenticazione a più fattori.Politica di meno privilegio.Rilevamento di ransomware.Aggiornamenti del software e gestione delle patch.Password forti.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] C’è una soluzione per il ransomware
Il ransomware a volte si elimina dopo aver infettato un sistema; Altre volte, rimane su un dispositivo per infettare altri dispositivi o file. Usa antimalware/anti-ransomware. La maggior parte del software antimalware e anti-ransomware può mettere in quarantena e rimuovere il software dannoso. Chiedi aiuto ai professionisti della sicurezza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come viene prevenuto o rimosso come ransomware
L’istruzione dell’utente è essenziale per prevenire l’infezione da ransomware. Le sessioni di formazione devono essere condotte periodicamente per garantire che gli utenti siano a conoscenza di importanti misure di sicurezza, tra cui: evitare di fare clic sui collegamenti da fonti sconosciute o non attendibili, inclusi siti Web ed e -mail.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è il ransomware e come possiamo prevenirlo
Ransomware è un tipo di malware che blocca l’accesso a un sistema, un dispositivo o un file fino a quando non viene pagato un riscatto. Ransomware lo fa crittografando i file sull’endpoint, minacciando di cancellare i file o bloccare l’accesso al sistema.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la migliore pratica da recuperare dal ransomware
Non pagare il riscatto. Prima di tutto: non pagare il riscatto.Segnala l’attacco. Una volta fatto un respiro profondo e messo via il portafoglio, devi segnalare l’attacco.Pulisci i tuoi sistemi.Ripristina i tuoi dati.Rilevamento e risposta endpoint.Programma antivirus.Sicurezza e -mail.Tecnologia di filtraggio Web.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo le aziende dovrebbero gestire gli attacchi di ransomware
Rispondendo a un attacco di ransomware e contenere. Scollegare immediatamente i computer e i server infetti dalla rete.Tentare la decrittografia. Esistono molti strumenti di decryption disponibili in commercio dai produttori di software antivirus, alcuni sono scaricabili gratuitamente.Installare il software anti-malware.Ristabilire.Rapporto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Può essere prevenuto il ransomware
Una prevenzione di ransomware efficace richiede una combinazione di buone applicazioni di monitoraggio, backup di file frequenti, software anti-malware e formazione degli utenti. Sebbene nessun difensori informatici riduca completamente il rischio, puoi limitare notevolmente gli attaccanti che gli aggressori avranno successo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché non si può fermare il ransomware
Il ransomware e il malware di oggi sono sofisticati, utilizzando estensioni casuali e nomi di file, il che rende inefficaci il rilevamento tramite soluzioni basate sulla firma (elenco bloccato). Cloud Secure utilizza algoritmi avanzati di apprendimento automatico per scoprire un’attività dati insolita e rilevare un potenziale attacco.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è un modo per ridurre al minimo l’impatto del ransomware
I backup regolari possono minimizzare significativamente l’impatto di un attacco ransomware perché se i dati crittografati sono prontamente disponibili su alcuni altri media, il recupero può verificarsi rapidamente e con una minima interruzione delle operazioni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è un buon piano di backup in caso di ransomware
Usa la crittografia di backup
La crittografia è un altro modo per impedire al ransomware di trovare o influire sui dati di backup in qualche modo poiché la crittografia trasforma i dati regolari in dati illeggibili che è impossibile da decodificare senza una chiave adeguata.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la prima cosa che dovresti fare se la tua azienda sta affrontando le richieste di ransomware
Innanzitutto, scollegare il computer o il dispositivo infetto dalla rete. Se i tuoi dati sono stati rubati, prendi provvedimenti per proteggere la tua azienda e avvisare coloro che potrebbero essere interessati. Segnala l’attacco immediatamente all’ufficio dell’FBI locale. Controlla se riesci a ripristinare i sistemi dai back-up.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi smette di ransomware
In caso di dubbio, segnalalo. Le vittime di ransomware dovrebbero riferire alle forze dell’ordine federali tramite IC3 o un ufficio sul campo di servizi segreti e possono richiedere assistenza tecnica o fornire informazioni per aiutare gli altri contattando la CISA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’unica difesa contro gli attacchi ransomware
Il software completo antivirus e antimalware sono i modi più comuni per difendersi dal ransomware. Possono scansionare, rilevare e rispondere alle minacce informatiche.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il ransomware si fermerà mai
Le velocità di crittografia ransomware sono una fonte di grande orgoglio tra gli sviluppatori di Crimeware, con ogni nuovo servizio che afferma di crittografare ed esfiltrarsi più velocemente dei concorrenti. Quando l’endpoint stesso non può rispondere automaticamente e senza ritardo minimo, il problema del ransomware non scomparirà.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la prima azione contro il ransomware
Passaggio 1: eseguire il backup dei dati
Il passo più importante che puoi intraprendere nella protezione del ransomware è il backup dei dati adeguato. Se hai i dati della tua azienda correttamente recuperabili sia da un servizio basato su cloud che da una posizione fisica alternativa, assicurati che gli aggressori ransomware non abbiano alcuna leva finanziaria durante i negoziati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le due principali difese contro il ransomware
Il software completo antivirus e antimalware sono i modi più comuni per difendersi dal ransomware.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] In che modo le aziende dovrebbero gestire il ransomware
Le piccole imprese dovrebbero segnalare attacchi di ransomware all’ufficio di campo dell’FBI locale e al fornitore del software anti-malware. I dipendenti di organizzazioni più grandi dovrebbero immediatamente segnalare incidenti ransomware all’Helpdesk IT o Office di sicurezza informatica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché si può fermare il ransomware
Sicurezza anti-virus endpoint forte e rispettabile
Uno dei modi più importanti per fermare il ransomware è avere una soluzione di sicurezza endpoint molto forte. Queste soluzioni sono installate sui dispositivi endpoint e bloccano qualsiasi malware di infettare i sistemi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’ultima linea di difesa contro il ransomware
La tua ultima linea di difesa conta di più
Inizia implementando i processi di backup e recupero adeguati con frequenza ben definita. Ti consigliamo vivamente di seguire la nuova regola di backup 3-2-1-1: mantenere tre copie dei tuoi dati, una backup primaria e due.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Il ransomware va via se paghi
Mentre il pagamento del ransom ti restituisce quasi sempre alcuni dati, la percentuale di dati ripristinati dopo il pagamento è diminuita.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la causa n. 1 di ransomware
Vettori di infezione
La maggior parte del ransomware viene propagata attraverso azioni avviate dall’utente come fare clic su un collegamento dannoso in un’e-mail di spam o visitare un sito Web dannoso o compromesso.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa dovrebbe fare se la tua azienda sta affrontando le richieste di ransomware
Determina quali sistemi sono stati colpiti e isolarli immediatamente. Se sono colpiti diversi sistemi o sottoreti, prendi la rete offline a livello di switch. Potrebbe non essere possibile scollegare i singoli sistemi durante un incidente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Le aziende sopravvivono agli attacchi di ransomware
La maggior parte delle piccole e medie imprese non sopravviveranno a un attacco
Sfortunatamente, una nuova ricerca di CyberCatch, un fornitore di piattaforme di sicurezza informatica, mostra che il 75% delle imprese di piccole e medie dimensioni sarebbe costretta a chiudere se un cattivo attore richiedesse un riscatto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la prima azione per il ransomware
La prima cosa da fare è scattare una foto del messaggio ransomware (potresti averne bisogno in seguito per ripristinare i dati e per le forze dell’ordine). Spegni il computer e scollegalo dalla rete e dal punto di vista dell’alimentazione. Se un computer infetto è spento e scollegato, non sta parlando con nient’altro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanto tempo ci vuole per rimuovere il ransomware
Il recupero del ransomware richiede in genere alcuni giorni a una settimana, a seconda delle dimensioni e della complessità dell’infrastruttura IT della tua azienda. Tuttavia, se si dispone di un buon piano di backup e recupero in atto, puoi ridurre al minimo i tempi di inattività e riportare la tua attività il più rapidamente possibile.
[/WPREMARK]