


Quale porta dovrei usare per VPN?
trasmissione su una rete non crittografata. La porta 443 è comunemente utilizzata per le connessioni HTTPS, che crittografano i dati trasmessi per una maggiore sicurezza. D’altra parte, la porta 80 viene utilizzata per le normali connessioni HTTP, che non crittografa i dati.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] è sicuro utilizzare la porta VPN 443 utilizzando la porta VPN 443 può fornire una forte sicurezza in quanto utilizza la crittografia fornita da HTTPS. Ciò garantisce che i tuoi dati siano protetti mentre vengono trasmessi. Tuttavia, è essenziale utilizzare un servizio VPN rispettabile per garantire che la connessione sia sicura e che la privacy venga mantenuta. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] VPN può essere bloccato mentre le VPN forniscono una connessione sicura e privata, possono essere bloccate da amministratori di rete o da alcuni paesi che limitano l’uso di VPN. Inoltre, alcuni siti Web e servizi possono anche bloccare le connessioni VPN per vari motivi. Tuttavia, ci sono modi per bypassare questi blocchi, come l’uso di diversi protocolli o server VPN. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è VPN Passthrough VPN Passthrough consente al traffico VPN di passare attraverso il firewall NAT (traduzione dell’indirizzo di rete) di un router. Consente agli utenti di stabilire connessioni VPN da dispositivi dietro il router senza riscontrare problemi di connettività. Senza passthrough VPN, la connessione VPN può fallire o riscontrare problemi di connettività. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quello che è VPN diviso tunneling VPN diviso tunneling è una funzionalità che consente agli utenti di dividere il loro traffico Internet tra la connessione VPN e la loro normale connessione Internet. Con il tunneling diviso, applicazioni o siti Web selezionati possono accedere direttamente a Internet senza passare attraverso il tunnel VPN. Ciò può essere utile quando alcune applicazioni o siti Web non funzionano correttamente con una VPN o richiedono accesso a rete locale. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quello che è il firewall NAT in VPN Un firewall NAT in un contesto VPN si riferisce a un firewall di traduzione dell’indirizzo di rete. È una funzionalità di sicurezza che nasconde gli indirizzi IP dei dispositivi connessi a una rete privata dietro un router con un indirizzo IP pubblico. Ciò fornisce un ulteriore livello di protezione rendendo più difficile per i potenziali aggressori identificare e indirizzare i dispositivi sulla rete. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] può bypass VPN può bypass firewall Sì, una VPN può bypassare le restrizioni del firewall in una certa misura. Crittingendo il traffico Internet e instradandolo tramite un server VPN, la connessione VPN può far apparire come se il traffico abbia origine dal server VPN stesso, aggirando alcune regole e restrizioni del firewall stabilite dagli amministratori di rete. Tuttavia, è importante notare che configurazioni di firewall più avanzate potrebbero essere ancora in grado di rilevare e bloccare il traffico VPN. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra VPN e proxy la differenza principale tra una VPN e un proxy è che una VPN fornisce crittografia e privacy per tutto il traffico Internet, mentre un proxy funge solo da intermediario tra l’utente e i siti Web o i servizi a cui accedono. VPNS crittografa e tunnel tutto il traffico Internet, rendendolo più sicuro e proteggendo la privacy dell’utente. I proxy, d’altra parte, reindirizzano e reinsero solo il traffico senza crittografia o funzionalità di sicurezza aggiuntive. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “height =” 32 “] può VPN nascondere il mio indirizzo IP Sì, una VPN può nascondere il tuo indirizzo IP. Quando ti connetti a un server VPN, il traffico Internet viene instradato tramite quel server e sembra che il traffico abbia origine dall’indirizzo IP del server piuttosto che dal tuo. Questo maschera efficacemente il tuo indirizzo IP reale e rende più difficile per gli altri tracciare le tue attività online o identificare la tua posizione. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] VPN rallenta la velocità di Internet usando una VPN può potenzialmente rallentare la velocità di Internet. Questo perché i processi di crittografia e routing coinvolti nello stabilire una connessione VPN aggiungono un po ‘di sovraccarico al traffico Internet. Tuttavia, l’estensione del rallentamento dipende da vari fattori, tra cui la posizione del server VPN, il protocollo di crittografia utilizzato e la velocità della connessione Internet. Scegliere un server VPN che è geograficamente più vicino può aiutare a ridurre al minimo l’impatto sulla velocità di Internet. [/WPREMARK] [wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] è legale utilizzare una VPN nella maggior parte dei paesi, usando una VPN è legale. Tuttavia, è importante notare che la legalità dell’utilizzo di VPN può variare a seconda del paese e delle attività specifiche condotte attraverso la VPN. Alcuni paesi possono avere restrizioni o regolamenti che regolano l’uso delle VPN, in particolare in contesti come l’accesso a contenuti limitati o impegnarsi in attività illegali. Si consiglia di rivedere le leggi e i regolamenti del tuo paese prima di utilizzare una VPN. [/WPREMARK] 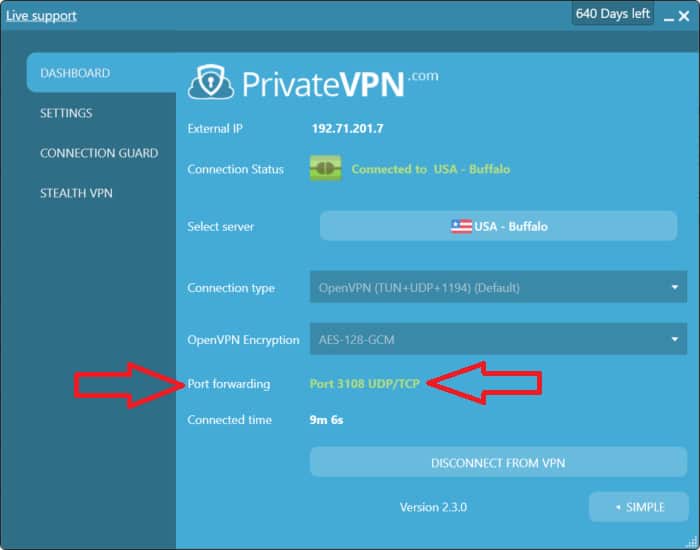
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale porta dovrei usare per VPN Server
La porta 500 dà la priorità alla mobilità e alla velocità
Come porta per IKEV2, L2TP e IPSEC, la porta 500 è abbastanza popolare per stabilire connessioni VPN; È anche popolare per stabilire connessioni in browser Web e sistemi operativi.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la porta per una connessione VPN
Il protocollo e la porta predefiniti per la VPN mobile con SSL è la porta TCP 443, che di solito è aperta sulla maggior parte delle reti.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Port conta su una VPN
VPN Port Forwarding consente ai dati in arrivo di aggirare il firewall NAT, accelerando la connessione Internet. Esistono diversi motivi per utilizzare la porta di porta VPN. Può aumentare la velocità di download, aiutarti ad accedere al tuo computer quando sei via e forma una connessione diretta con un server di gioco.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la porta VPN più sicura
Molti esperti VPN raccomandano OpenVPN come protocollo più sicuro. Utilizza la crittografia a 256 bit come impostazione predefinita ma offre anche altri cifre come 3DE (Triple Data Critty Standard), Blowfish, Cast-128 e AES (Advanced Encryption Standard).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei usare TCP o UDP per la mia VPN
L’uso di OpenVPN con UDP è una scelta migliore per quasi tutte le connessioni VPN generali. Questo perché UDP è più veloce di TCP e utilizza meno dati. Le applicazioni continueranno a utilizzare TCP per la loro connessione all’interno del tunnel VPN UDP, il che significa che tutti i servizi che richiedono la consegna dei pacchetti garantiti da TCP possono ancora averlo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrebbe usare VPN TCP o UDP
TCP è più affidabile, ma ci sono molti usi in cui è preferito UDP e questo è di solito il protocollo predefinito sulla maggior parte dei servizi VPN. UDP è un’ottima opzione se giochi, streaming o utilizzi VOIP Services. Potrebbe perdere un pacchetto o due ma non avrà un impatto enorme sulla connessione complessiva.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrebbe essere la porta VPN UDP o TCP
TCP è più affidabile, ma ci sono molti usi in cui è preferito UDP e questo è di solito il protocollo predefinito sulla maggior parte dei servizi VPN. UDP è un’ottima opzione se giochi, streaming o utilizzi VOIP Services. Potrebbe perdere un pacchetto o due ma non avrà un impatto enorme sulla connessione complessiva.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra la porta 443 e 80 VPN
La differenza principale tra la porta 80 e la porta 443 è una forte sicurezza. Port-443 consente la trasmissione di dati su una rete protetta, mentre la porta 80 consente la trasmissione di dati in testo normale. Gli utenti riceveranno un avviso insicuro se cerca di accedere a una pagina Web non HTTPS.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la porta 443 VPN
La porta 443 è un punto virtuale attraverso i quali le trasmissioni di dati vengono inviate e ricevute. Questo endpoint di comunicazione viene utilizzato dai protocolli di livello di trasporto, come il protocollo di controllo della trasmissione (TCP), per deviare diversi tipi di traffico web verso la sua destinazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale porta è la migliore per VPN UDP
Quali porte sono le migliori per il protocollo tunneling VPNPoint a punto (PPTP)-Porta 1723 TCP.Livello due protocollo tunneling (L2TP) – Porte 1701 TCP, 500 UDP e 4500 UDP.Internet Protocol Security (IPSEC) – Porte 500 UDP e 4500 UDP.Protocollo sicuro per tunneling socket (SSTP) – Porta 443 TCP.OpenVPN – Porte 1194 UDP e 443 TCP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale protocollo VPN è più veloce perché
Wireguard è considerato il più veloce tra tutti i protocolli VPN. Se si desidera trasmettere in streaming e scaricare i file P2P più velocemente sulla rete, assicurati di utilizzare WireGuard dopo aver effettuato l’accesso a PUREVPN. Oltre a WireGuard, anche L2TP e Ikev2 sono considerati veloci, mentre OpenVPN e SSTP sono più lenti di altri protocolli VPN.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È 443 UDP o TCP
UDP
Registro dei numeri della porta del nome e del protocollo di trasporto
| Nome di Servizio | Numero di porta | Protocollo di trasporto |
|---|---|---|
| https | 443 | UDP |
| https | 443 | sctp |
| Kink | 910 | TCP |
| Kink | 910 | UDP |
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che è il VPN TCP o UDP più veloce
UDP (Protocollo utente Datagram)
Il vantaggio è che l’UDP è molto più veloce di TCP, specialmente per lunghe distanze, ed è anche più efficiente dai dati. L’aspetto negativo è che se il ricevitore è sopraffatto o se c’è un’interruzione, i dati andranno semplicemente persi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È TCP IP utilizzato in VPN
Una VPN fornisce sicurezza crittografando il payload (i tuoi dati) di un pacchetto TCP/IP in modo tale che dovrebbe essere illeggibile da un uomo nel mezzo. Esistono diversi metodi di crittografia, che forniscono diversi punti di forza e velocità di sicurezza.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] La porta 443 è più sicura di 80
La differenza principale tra la porta 80 e la porta 443 è una forte sicurezza. Port-443 consente la trasmissione di dati su una rete protetta, mentre la porta 80 consente la trasmissione di dati in testo normale. Gli utenti riceveranno un avviso insicuro se cerca di accedere a una pagina Web non HTTPS.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] A cosa è utilizzata la porta TCP 8443
Porta 8443. Il numero di porta 8443 è una porta HTTPS alternativa e un protocollo primario utilizzato dal server Web Apache Tomcat per aprire il servizio di testo SSL. Inoltre, questa porta viene utilizzata principalmente come protocollo di connessione di autenticazione client HTTPS.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei usare UDP o TCP per VPN
TCP è più affidabile, ma ci sono molti usi in cui è preferito UDP e questo è di solito il protocollo predefinito sulla maggior parte dei servizi VPN. UDP è un’ottima opzione se giochi, streaming o utilizzi VOIP Services. Potrebbe perdere un pacchetto o due ma non avrà un impatto enorme sulla connessione complessiva.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È UDP o TCP più veloce per VPN
UDP è più veloce di TCP, perché l’utente non deve consentire o riconoscere la ricezione dei dati per essere risentito. Ciò consente a UDP di stabilire connessioni più velocemente e di trasferimento dei dati più velocemente.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei usare TCP o UDP per VPN
L’uso di OpenVPN con UDP è una scelta migliore per quasi tutte le connessioni VPN generali. Questo perché UDP è più veloce di TCP e utilizza meno dati. Le applicazioni continueranno a utilizzare TCP per la loro connessione all’interno del tunnel VPN UDP, il che significa che tutti i servizi che richiedono la consegna dei pacchetti garantiti da TCP possono ancora averlo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quale porta è 443 per VPN
La porta TCP 443 viene utilizzata per il traffico HTTPS. Fa connessioni sicure su Internet e si basa su altri crittografici come la sicurezza dei layer di trasporto (TLS). I protocolli VPN che utilizzano questa porta sono noti per affidabilità e sicurezza. Inoltre, questa porta è anche consentita sulla maggior parte dei firewall e router.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei usare TCP o UDP
In genere, le applicazioni che trasferiscono i file di dati utilizzeranno TCP poiché i problemi di latenza e prestazioni del protocollo non sono così critici. Le applicazioni di benefici UDP che devono ricevere dati rapidamente anche se la precisione soffre. Questo è il motivo per cui applicazioni in tempo reale come lo streaming audio e video useranno spesso UDP.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il protocollo più veloce per VPN
Wireguard
Wireguard è considerato il più veloce tra tutti i protocolli VPN. Se si desidera trasmettere in streaming e scaricare i file P2P più velocemente sulla rete, assicurati di utilizzare WireGuard dopo aver effettuato l’accesso a PUREVPN. Oltre a WireGuard, anche L2TP e Ikev2 sono considerati veloci, mentre OpenVPN e SSTP sono più lenti di altri protocolli VPN.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Dovrei bloccare la porta 80 e 443
La nostra raccomandazione è che tutti i server destinati all’uso del Web generale dovrebbero offrire sia HTTP sulla porta 80 che HTTPS sulla porta 443.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ho bisogno di Open Port 80 e 443
La differenza principale tra la porta 80 e la porta 443 è una forte sicurezza. Port-443 consente la trasmissione di dati su una rete protetta, mentre la porta 80 consente la trasmissione di dati in testo normale. Gli utenti riceveranno un avviso insicuro se cerca di accedere a una pagina Web non HTTPS.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché utilizzare 8443 anziché 443
La differenza chiave tra la porta 443 e la porta 8443 è che Apache Tomcat utilizza 8443 per aprire il servizio di testo SSL per evitare conflitti, mentre 443 è una porta di navigazione Web destinata a garantire la trasmissione dei dati tra browser Web e server.
[/WPREMARK]