


Quali sono i 3 tipi di base di firewall?
Tialmente una barriera che controlla l’accesso da e verso una rete analizzando i pacchetti di dati che vengono trasmessi. I firewall possono essere basati su software o hardware.
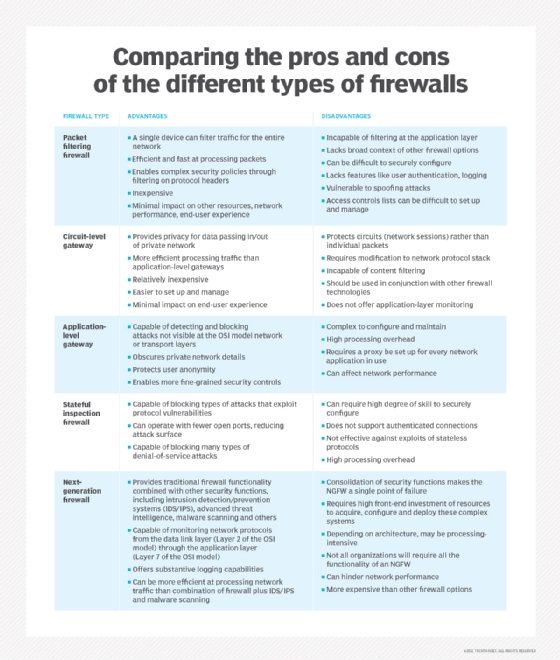
I firewall che filtrano i pacchetti sono il tipo più semplice e più antico di architettura del firewall. Questi firewall creano un checkpoint su un router o switch, dove esaminano i pacchetti in arrivo e determinano se consentirli o bloccarli in base alle regole predefinite. Questo tipo di firewall funziona al livello di rete (livello 3) dello stack TCP/IP.
Esistono due tipi principali di firewall basati su ciò che proteggono: firewall basati sulla rete e firewall basati su host. I firewall basati su rete, spesso implementati come dispositivi hardware, proteggono intere reti filtrando il traffico in entrata e in uscita al confine di rete. I firewall basati su host, d’altra parte, sono basati su software e proteggono i singoli dispositivi (host) monitorando e controllando le connessioni di rete a livello di dispositivo.
I firewall filtranti dei pacchetti sono considerati la forma più semplice dei moderni firewall. Operano esaminando le intestazioni e i parametri di ciascun pacchetto e prendendo decisioni basate su regole predefinite. Questi firewall possono consentire o bloccare i pacchetti in base a fattori come indirizzi IP di origine e destinazione, numeri di porta e protocolli.
Esistono quattro tipi di base di regole di firewall che possono essere utilizzate per proteggere una rete: regole a livello di rete, regole a livello di circuito, regole a livello di applicazione e regole multistrato statale. Le regole a livello di rete si applicano ai pacchetti in base ai loro indirizzi IP di origine e destinazione. Le regole del livello del circuito esaminano il processo di Handshake TCP per determinare se consentire o negare le connessioni. Le regole a livello di applicazione sono specifiche per determinate applicazioni o servizi e possono controllare l’accesso in base ai dati dello strato di applicazione. Le regole multistrato statali combinano elementi di tutti e tre i tipi di regole precedenti e forniscono capacità di filtraggio più avanzate.
La scelta del firewall più sicuro dipende da vari fattori come i requisiti specifici di un’organizzazione e il livello di sicurezza necessario. Alcune opzioni di software di firewall riconosciute includono Sophos Firewall, Check Point Firewall di Next Generation (NGFWS), Pfsense, WatchGuard Network Security, FortiGate, Palo Alto, Palo Alto VM-Series e ARISTA NG Firewall. È importante condurre ricerche approfondite e considerare le esigenze specifiche della tua organizzazione prima di selezionare una soluzione di firewall.
I firewall hanno tre scopi principali all’interno di un’organizzazione. In primo luogo, fungono da prima linea di difesa monitorando e filtrando tutto il traffico di rete, incluso il traffico in uscita, per prevenire l’accesso non autorizzato e proteggere dagli attacchi basati sulla rete. In secondo luogo, i firewall possono monitorare e controllare il traffico dello strato di applicazione, garantendo che solo applicazioni e servizi autorizzati siano autorizzati a comunicare. Infine, i firewall svolgono un ruolo cruciale nel garantire transazioni, comunicazioni e connettività online ispezionando e filtrando i pacchetti di dati mentre passano attraverso la rete.
In sintesi, un firewall è un dispositivo di sicurezza di rete che monitora e filtra il traffico di rete in entrata e in uscita basato su politiche di sicurezza predefinite. Esistono diversi tipi di firewall, con firewall che filtrano i pacchetti sono il tipo più semplice e più antico. I firewall possono avere vari tipi di regole e possono essere utilizzati per proteggere sia le reti che i singoli dispositivi. Per selezionare il software firewall più sicuro, è importante prendere in considerazione requisiti organizzativi specifici. I firewall hanno tre usi principali: come prima linea di difesa, per il monitoraggio e il controllo del traffico dello strato di applicazione e per la garanzia di transazioni e comunicazioni online.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il firewall più semplice
Firewall che filtrano i pacchetti
Tipo 1: firewall che filtrano i pacchetti
Come il più “base” e il più antico tipo di architettura del firewall, i firewall che filtrano i pacchetti creano un checkpoint su un router o switch o switch.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il tipo più comune di firewall
Firewall che filtrano i pacchetti
I tipi di firewall più comuni basati sui metodi di funzionamento sono: firewall che filtrano i pacchetti. Firewall per procura. Nat Firewalls.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è il firewall 3
Livello 3 Firewalls Filtra traffico in base allo stack TCP/IP. Questo approccio viene talvolta definito anche come filtraggio dei pacchetti, perché essenzialmente consentire e bloccare i singoli pacchetti di rete a seconda di dove hanno avuto origine e quali porte vogliono parlare.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 2 tipi principali di firewall
Esistono due tipi di firewall basati su ciò che proteggono: basato su rete e basato su host. I firewall basati su rete, che sono spesso hardware, proteggono intere reti. I firewall basati su host, che sono spesso software, proteggono i singoli dispositivi noti come host.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la forma più semplice di firewall
I firewall filtranti dei pacchetti sono una delle forme più prime e semplici del moderno firewall.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i quattro tipi di base di regole del firewall
Esistono quattro tipi di base di protezione da firewall: livello di rete, livello di circuito, a livello di applicazione e multistrato con stato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il firewall più sicuro
Top 10 firewall softwaresophos firewall.Controlla il punto Firewall di Next Generation (NGFWS) PFSense.Sicurezza della rete WatchGuard.FortiGate.palo Alto.Palo Alto VM-Series.Arista ng firewall.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sono 3 usi di un firewall
Mentre la prima linea di difesa della tua organizzazione, un firewall monitora e filtra tutto il traffico di rete tra cui traffico in uscita, traffico a strato di applicazioni, transazioni online, comunicazioni e connettività.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le basi del firewall
Un firewall è un dispositivo di sicurezza di rete che monitora e filtra il traffico di rete in entrata e in uscita in base alle politiche di sicurezza precedentemente stabilite da un’organizzazione. Nella sua forma più semplice, un firewall è essenzialmente la barriera che si trova tra una rete interna privata e Internet pubblico.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 principali tipi di firewall
9 Importante firewall typessoftware firewall.Firewall hardware.FIRORE FILTRO DI PACCHETI.Gateway a livello di circuito.Firewall dell’applicazione di servizio proxy.Nuvola firewall.Firewall di ispezione statale.Firewall di prossima generazione (NGFW)
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che è il tipo più sicuro di firewall
Server proxy
I server proxy sono il tipo più sicuro di firewall, in quanto filtrano i pacchetti tramite un server proxy protetto. Questo viene fatto prima ancora che il traffico raggiunga il perimetro della rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i diversi tipi di firewall
Esistono principalmente tre tipi di firewall, come firewall software, firewall hardware o entrambi, a seconda della loro struttura. Ogni tipo di firewall ha funzionalità diverse ma lo stesso scopo. Tuttavia, è migliore pratica avere entrambi per ottenere la massima protezione possibile.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è il miglior firewall per il computer domestico
Ecco alcuni dei migliori firewall hardware che puoi utilizzare per la tua rete domestica: Pfsense SG-2100.WatchGuard Firebox Model T15.Bitdefender Box.Mikrotik Hex RB750GR3.Zyxel Next Generation VPN Firewall.Cujo AI Smart Internet Security Firewall.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i tipi di base di firewall spiegano in dettaglio
Tipi di firewall. Un firewall può essere software o hardware. I firewall software sono programmi installati su ciascun computer e regolano il traffico di rete attraverso applicazioni e numeri di porta. Nel frattempo, i firewall hardware sono l’attrezzatura stabilita tra il gateway e la rete.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di firewall
Un classico esempio di software firewall è il firewall di Windows installato per impostazione predefinita su tutti i sistemi operativi di Microsoft Windows. È un firewall basato su host e controlla il traffico e le applicazioni su workstation o server degli utenti finali.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono i firewalls strato 3 o 4
Un firewall lavora generalmente a livello 3 e 4 del modello OSI. Il livello 3 è il livello di rete in cui IP funziona e il livello 4 è il livello di trasporto, in cui TCP e UDP funzionano. Molti firewall oggi hanno avanzato i livelli OSI e possono persino comprendere il livello 7 – il livello dell’applicazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ho bisogno di un firewall se ho un router
Fortunatamente, la maggior parte delle persone non ha bisogno di acquistare un firewall. Molti dispositivi sono dotati di firewall di software gratuito e molti router hanno automaticamente un firewall e ulteriori protezioni di sicurezza integrate. Se hai un router più vecchio, tuttavia, un firewall hardware separato o un aggiornamento potrebbe essere una buona idea.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quanti tipi di firewall ci sono in networking
Oggi, cinque tipi di firewall di rete differiscono nel modo in cui valutano il traffico e influenzano le prestazioni della rete. I diversi tipi di firewall di rete sono i firewall filtranti pacchetti, i gateway a livello di circuito, i firewall di ispezione a stato, l’applicazione o i firewall proxy e i firewall di prossima generazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È un firewall su un computer o un router
Un firewall è un livello di sicurezza tra la tua rete domestica e Internet. Poiché un router è la connessione principale da una rete domestica a Internet, la funzione firewall viene unita in questo dispositivo. Ogni rete domestica dovrebbe avere un firewall per proteggere la sua privacy.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un firewall di livello 4
Poiché è il firewall di Layer-4, quindi include i livelli → livello fisico, livello di collegamento dati, livello di rete e livello di trasporto. Consentire → strato di trasporto o quegli strati che scendono sotto il livello di trasporto. Non consentire → livello dell’applicazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un firewall di livello 5
6 aprile 2023. Un gateway a livello di circuito è un tipo di firewall che opera sul livello 5 del modello OPI (Open Systems Interconnection), che è il livello di sessione. È il livello responsabile di fornire il meccanismo di avvio, gestione e chiusura di una sessione di comunicazione tra i processi di applicazione dell’utente finale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Un firewall si siede davanti o dietro il router
Un firewall hardware funge da soluzione di gatekeeper e antivirus per il tuo server. Si trova direttamente dietro il router e può essere configurato per analizzare il traffico in arrivo, filtrando minacce specifiche mentre si imbattono nel dispositivo.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È un firewall dentro o fuori un router
Switch, router & Firewall: come sono connessi di solito il router è la prima cosa che avrai nella tua LAN, un firewall di rete è tra la rete interna e il router in modo che tutti i flussi dentro e fuori possano essere filtrati. Quindi l’interruttore segue.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Hai bisogno di un firewall se hai un router
Fortunatamente, la maggior parte delle persone non ha bisogno di acquistare un firewall. Molti dispositivi sono dotati di firewall di software gratuito e molti router hanno automaticamente un firewall e ulteriori protezioni di sicurezza integrate. Se hai un router più vecchio, tuttavia, un firewall hardware separato o un aggiornamento potrebbe essere una buona idea.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra un firewall router e un firewall
Generalmente, un firewall di rete protegge una LAN interna/privata da un attacco esterno e impedisce di perdere dati importanti. Mentre i router senza capacità di firewall passano ciecamente il traffico tra due reti separate, i firewall monitorano il traffico e bloccano il traffico non autorizzato.
[/WPREMARK]