


Cos’è PCI Healthcare?
Riepilogo
1. Qual è la differenza tra PCI e HIPAA?
Sia HIPAA che PCI sono stati creati per prevenire l’uso improprio di tipi molto specifici di dati. La conformità PCI è progettata per garantire le informazioni di pagamento dei tuoi clienti come i loro numeri di carta di credito. Hipaa, d’altra parte, ha lo scopo di garantire le informazioni sulla salute privata delle persone.
2. Cos’è la conformità PCI per gli operatori sanitari?
Le organizzazioni sanitarie devono essere conformi ai requisiti DSS PCI come la manutenzione di una rete sicura, la protezione dei dati dei titolari di carte, la manutenzione di un programma di gestione delle vulnerabilità, l’implementazione di forti misure di controllo degli accessi, il monitoraggio e il test regolarmente e la manutenzione di una politica di sicurezza delle informazioni.
3. Cos’è un PCI e perché viene utilizzato?
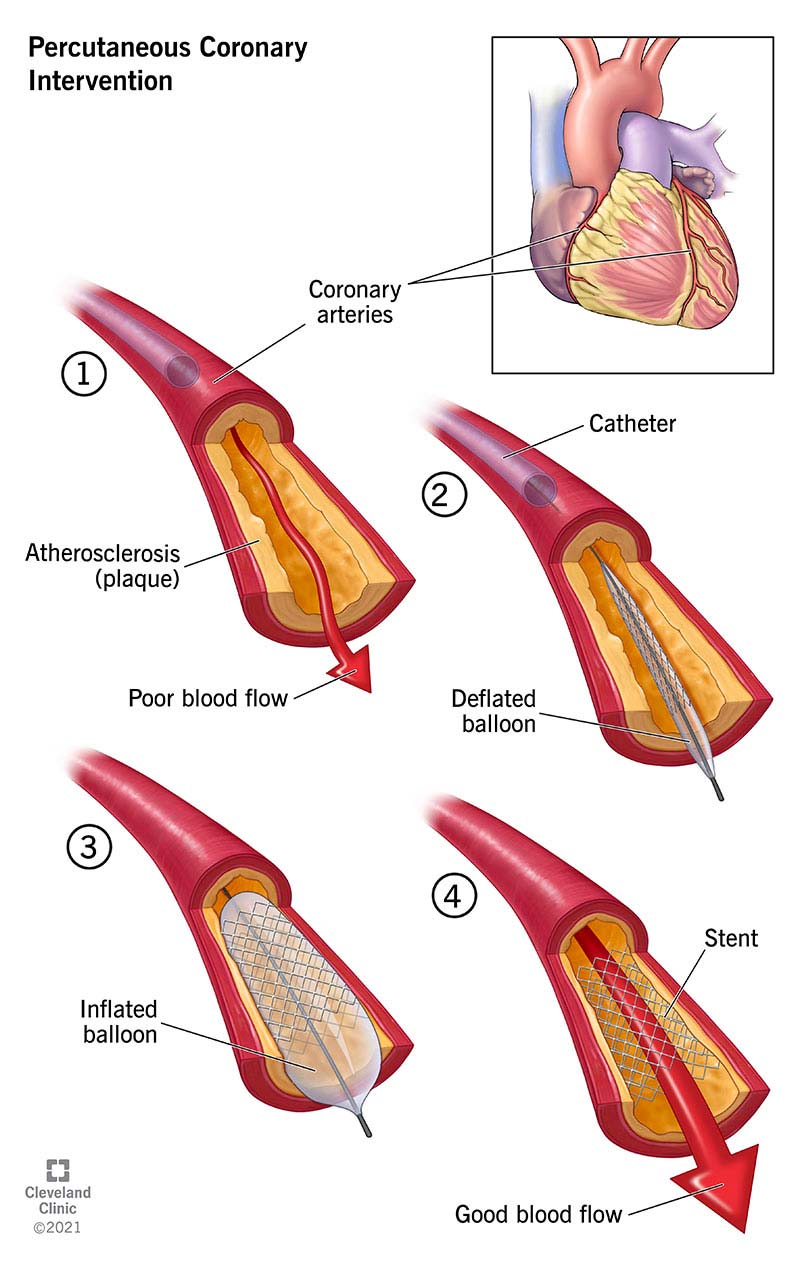
L’intervento coronarico percutaneo (PCI) è una procedura non chirurgica utilizzata per trattare i blocchi in un’arteria coronarica; Si apre sezioni ristrette o bloccate dell’arteria, ripristinando il flusso sanguigno al cuore.
4. Cosa significa PCI in HIPAA?
Standard di sicurezza dei dati del settore delle carte di pagamento
5. Cos’è la conformità PCI ed è obbligatorio?
La conformità del settore delle carte di pagamento (PCI) è obbligatoria dalle società di carte di credito per garantire la sicurezza delle transazioni con carta di credito nel settore dei pagamenti.
6. Cosa rappresentano gli standard PCI?
Standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS)
7. Qual è l’obiettivo di PCI quando si tratta di un paziente?
Nell’impostazione dell’infarto miocardico acuto di elevazione St-Elevation (STEMI), l’obiettivo primario dell’intervento coronarico percutaneo (PCI) o della fibrinolisi è ristabilire la pericolo dell’arteria coronarica interessata e quindi migliorare la perfusione del miocardio.
8. Quando dovrebbe essere eseguito PCI?
Le indicazioni cliniche per PCI includono quanto segue:
– Infarto miocardico acuto di elevazione St-Elevation (STEMI)
– Sindrome coronarica acuta non elevata (NSTE-ACS)
– Angina instabile
– Angina stabile
– Equivalente anginale (ad es. Dispnea, aritmia o vertigini o sincope)
– Risultati dello stress test ad alto rischio.
Domande
1. Qual è la differenza tra PCI e HIPAA?
Sia HIPAA che PCI sono stati creati per prevenire l’uso improprio di tipi molto specifici di dati. La conformità PCI è progettata per garantire le informazioni di pagamento dei tuoi clienti come i loro numeri di carta di credito. Hipaa, d’altra parte, ha lo scopo di garantire le informazioni sulla salute privata delle persone.
2. Cos’è la conformità PCI per gli operatori sanitari?
Le organizzazioni sanitarie devono essere conformi ai requisiti DSS PCI come la manutenzione di una rete sicura, la protezione dei dati dei titolari di carte, la manutenzione di un programma di gestione delle vulnerabilità, l’implementazione di forti misure di controllo degli accessi, il monitoraggio e il test regolarmente e la manutenzione di una politica di sicurezza delle informazioni.
3. Cos’è un PCI e perché viene utilizzato?
L’intervento coronarico percutaneo (PCI) è una procedura non chirurgica utilizzata per trattare i blocchi in un’arteria coronarica; Si apre sezioni ristrette o bloccate dell’arteria, ripristinando il flusso sanguigno al cuore.
4. Cosa significa PCI in HIPAA?
Standard di sicurezza dei dati del settore delle carte di pagamento
5. Cos’è la conformità PCI ed è obbligatorio?
La conformità del settore delle carte di pagamento (PCI) è obbligatoria dalle società di carte di credito per garantire la sicurezza delle transazioni con carta di credito nel settore dei pagamenti.
6. Cosa rappresentano gli standard PCI?
Standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS)
7. Qual è l’obiettivo di PCI quando si tratta di un paziente?
Nell’impostazione dell’infarto miocardico acuto di elevazione St-Elevation (STEMI), l’obiettivo primario dell’intervento coronarico percutaneo (PCI) o della fibrinolisi è ristabilire la pericolo dell’arteria coronarica interessata e quindi migliorare la perfusione del miocardio.
8. Quando dovrebbe essere eseguito PCI?
Le indicazioni cliniche per PCI includono quanto segue:
– Infarto miocardico acuto di elevazione St-Elevation (STEMI)
– Sindrome coronarica acuta non elevata (NSTE-ACS)
– Angina instabile
– Angina stabile
– Equivalente anginale (ad es. Dispnea, aritmia o vertigini o sincope)
– Risultati dello stress test ad alto rischio.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra PCI e HIPAA
Sia HIPAA che PCI sono stati creati per prevenire l’uso improprio di tipi molto specifici di dati. La conformità PCI è progettata per garantire le informazioni di pagamento dei tuoi clienti come i loro numeri di carta di credito. Hipaa, d’altra parte, ha lo scopo di garantire le informazioni sulla salute privata delle persone.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la conformità PCI per gli operatori sanitari
Le organizzazioni sanitarie devono essere conformi ai requisiti DSS PCI come la manutenzione di una rete sicura, la protezione dei dati dei titolari di carte, la manutenzione di un programma di gestione delle vulnerabilità, l’implementazione di forti misure di controllo degli accessi, il monitoraggio e il test regolarmente e la manutenzione di una politica di sicurezza delle informazioni.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un PCI e perché viene utilizzato
L’intervento coronarico percutaneo (PCI) è una procedura non chirurgica utilizzata per trattare i blocchi in un’arteria coronarica; Si apre sezioni ristrette o bloccate dell’arteria, ripristinando il flusso sanguigno al cuore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa PCI in HIPAA
Standard di sicurezza dei dati del settore delle carte di pagamento
20 gennaio 2022 – Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) e HIPAA proteggono entrambi i dati in diversi settori. Proprio come HIPAA Safeguards Protected Health Information (PHI), gli standard PCI mirano a proteggere i dati delle carte di credito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è la conformità PCI ed è obbligatorio
La conformità del settore delle carte di pagamento (PCI) è obbligatoria dalle società di carte di credito per garantire la sicurezza delle transazioni con carta di credito nel settore dei pagamenti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa rappresentano gli standard PCI
Standard di sicurezza dei dati del settore delle carte di pagamento
PCI DSS. Acronimo di “Standard di sicurezza dei dati del settore delle carte di pagamento.”
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’obiettivo di PCI quando si tratta di un paziente
Nell’impostazione dell’infarto miocardico acuto di elevazione St-Elevation (STEMI), l’obiettivo primario dell’intervento coronarico percutaneo (PCI) o della fibrinolisi è ristabilire la pericolo dell’arteria coronarica interessata e quindi migliorare la perfusione del miocardio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando dovrebbe essere eseguito PCI
Le indicazioni cliniche per PCI includono quanto segue: Infarto miocardico di elevazione acuta (STEMI) non-st-sst-sys sindrome coronarica acuta (NSTE-ACS) Angina instabile.Angina stabile.Equivalenti anginali (ad es. Dispnea, aritmia o vertigini o sincope) Risultati dello stress a rischio elevato.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa PCI in conformità
Industria delle carte di pagamento
Cos’è la conformità PCI Card Card Industry (PCI) è obbligato a garantire la sicurezza delle transazioni con carta di credito nel settore dei pagamenti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa succede se non ti rispetti con PCI
La non conformità può portare a molte conseguenze diverse come sanzioni mensili, violazioni dei dati, azione legale, reputazione danneggiata e persino perdita di entrate. La non conformità PCI può comportare sanzioni che vanno da $ 5.000 a $ 100.000 al mese dalle società di carte di credito (Visa, MasterCard, Discover, Amex).
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi è tenuto ad avere la conformità PCI
Tutte le aziende che archiviano, elaborano o trasmettono i dati del titolare delle carte di pagamento devono essere conformi a PCI.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa PCI in HIPAA
Standard di sicurezza dei dati del settore delle carte di pagamento
20 gennaio 2022 – Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) e HIPAA proteggono entrambi i dati in diversi settori. Proprio come HIPAA Safeguards Protected Health Information (PHI), gli standard PCI mirano a proteggere i dati delle carte di credito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 standard PCI
Livello 1: commercianti che elaborano oltre 6 milioni di transazioni con carta ogni anno. Livello 2: commercianti che elaborano ogni anno da 1 a 6 milioni di transazioni. Livello 3: commercianti che elaborano da 20.000 a 1 milione di transazioni all’anno. Livello 4: commercianti che elaborano meno di 20.000 transazioni all’anno.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Perché qualcuno dovrebbe aver bisogno di un PCI
Il PCI viene utilizzato per trattare le condizioni cardiache in cui una o più arterie coronarie sono ridotte o bloccate. Può essere usato per trattare le persone con sintomi stabili, un nuovo insorgenza di sintomi o durante un infarto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa viene fatto durante un PCI
In un PCI, il medico raggiunge una nave bloccata facendo una piccola incisione nel polso o nella parte superiore della gamba e quindi infilando un catetere (un tubo sottile e flessibile) attraverso un’arteria che porta al cuore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è lo scopo di PCI
L’intervento coronarico percutaneo (PCI, precedentemente noto come angioplastica con stent) è una procedura non chirurgica che utilizza un catetere (un tubo flessibile sottile) per posizionare una piccola struttura chiamata stent per aprire i vasi sanguigni nel cuore che è stato restringato Accumulo di placca, una condizione nota come aterosclerosi.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 livelli di conformità PCI
Livello 1: commercianti che elaborano oltre 6 milioni di transazioni con carta ogni anno. Livello 2: commercianti che elaborano ogni anno da 1 a 6 milioni di transazioni. Livello 3: commercianti che elaborano da 20.000 a 1 milione di transazioni all’anno. Livello 4: commercianti che elaborano meno di 20.000 transazioni all’anno.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono le violazioni PCI più comuni
Errori comuni di conformità PCI o negligenza1) Audit annuali & Valutazione-2) Scansione dei dati dei proprietari di schede-3) integrità del file o software di rilevamento delle modifiche-4) non documenta modifiche significative.5) Gestione delle chiavi crittografiche.6) “fissazione” per l’esclusione o fuori dalla portata –
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È obbligatorio per la conformità PCI
Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) è richiesto dal contratto per coloro che gestiscono i dati del titolare delle carte, sia che si tu sia una start-up o un’impresa globale. La tua attività deve essere sempre conforme e la tua conformità deve essere convalidata ogni anno.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è l’elenco di controllo PCI
La conformità PCI è una serie di requisiti progettati per garantire la sicurezza delle informazioni sulla carta di credito archiviate sui sistemi informatici. Questi standard sono stati creati dal settore dei pagamenti per aiutare a prevenire le frodi e migliorare la sicurezza dei dati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’attuale standard PCI
PCI-DSS 4.0, l’ultima versione dello standard di sicurezza dei dati del settore delle carte di pagamento, dovrebbe essere rilasciata nel primo trimestre-2022. Come tutte le versioni di PCI-DSS, 4.0 sarà una serie completa di linee guida volte a proteggere i sistemi coinvolti nell’elaborazione, nello stoccaggio e nella trasmissione dei dati delle carte di credito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] I pazienti sono svegli durante la PCI
La maggior parte dei PCI viene condotta con il paziente sedato ma non addormentato. Ti sdraiete sulla schiena su un tavolo di procedura. Un anestetico locale verrà iniettato nella pelle nel sito in cui verrà inserito il catetere. Una volta che ha avuto effetto, il catetere verrà inserito nei vasi sanguigni.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Sono i pazienti sedati per PCI
PCI viene solitamente eseguito sotto lieve sedazione sotto la supervisione di un cardiologo. Gli anestesisti sono generalmente richiesti quando il paziente è in difficoltà respiratoria o l’emodinamicamente è instabile a causa del MI acuto.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Che cos’è l’elenco di controllo della conformità PCI
3 giorni fa
La conformità PCI è una serie di requisiti progettati per garantire la sicurezza delle informazioni sulla carta di credito archiviate sui sistemi informatici. Questi standard sono stati creati dal settore dei pagamenti per aiutare a prevenire le frodi e migliorare la sicurezza dei dati.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che richiede la conformità PCI
Qualsiasi organizzazione che accetta, gestisce, negozi o trasmette i dati dei titolari di schede deve essere conforme a PCI. La dimensione dell’azienda e il numero di transazioni non esenta un’azienda da essere conforme. I dati dei titolari di carta includono debiti, credito e carte prepagate utilizzate dai clienti.
[/WPREMARK]