


Qual è la differenza tra HIPAA e PCI?
Riepilogo
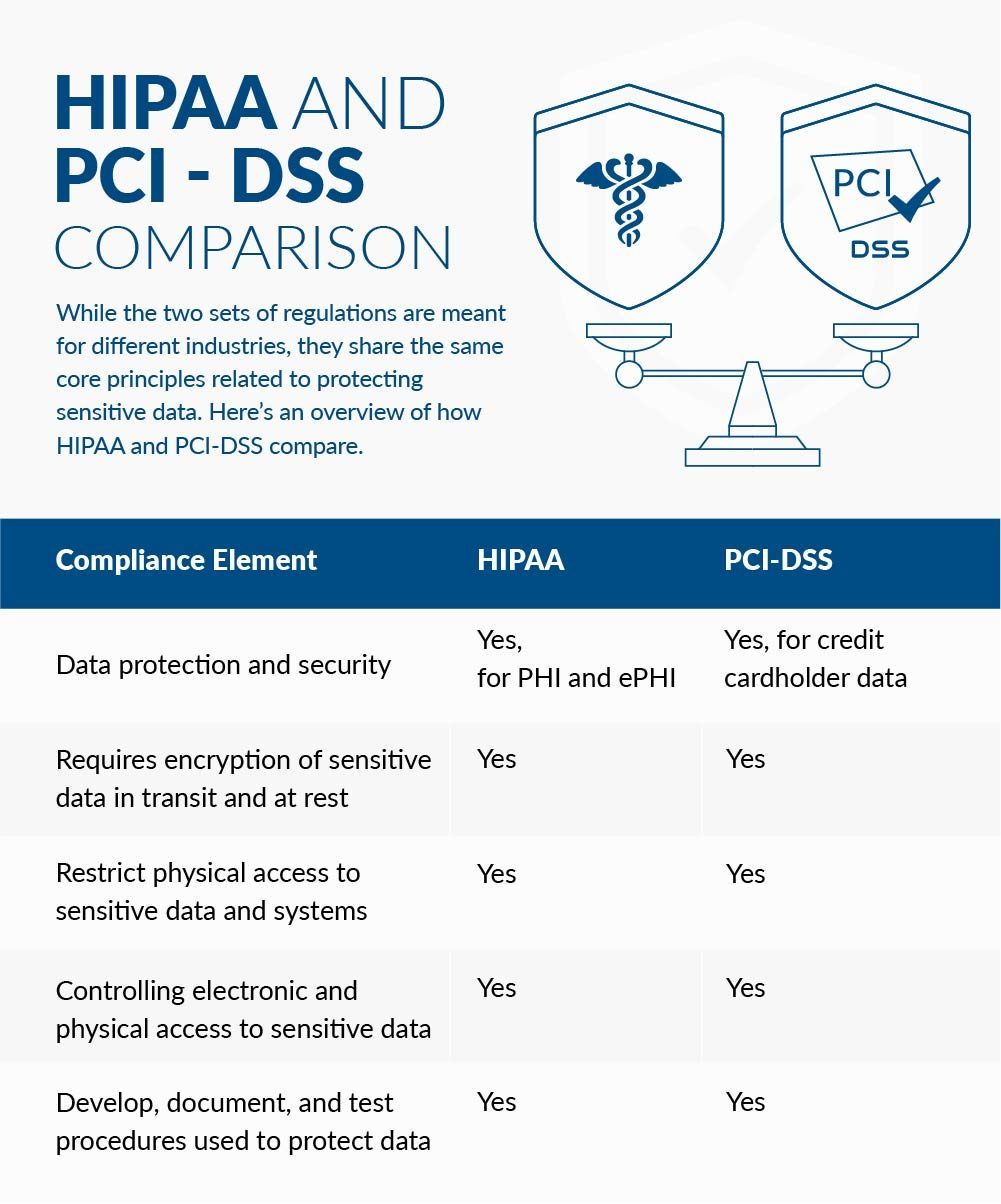
Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) e HIPAA mirano entrambi a proteggere i dati sensibili in diversi settori. Mentre HIPAA si concentra sulla salvaguardia delle informazioni sulla salute protetta (PHI), gli standard PCI sono progettati per proteggere i dati delle carte di credito.
I dati di Informazioni di identificazione personale (PII), informazioni sulla salute personale (PHI) e industria delle carte di pagamento (PCI) sono diverse categorie di informazioni regolate dalle organizzazioni. PII, PHI e PCI rientrano nell’ombrello della governance delle informazioni.
L’intervento coronarico percutaneo (PCI) è una procedura minimamente invasiva utilizzata nell’assistenza sanitaria per aprire le arterie coronariche intasate, migliorando i sintomi associati a arterie bloccate, come il dolore toracico o la mancanza di respiro.
Il PCI è una procedura non chirurgica utilizzata per trattare i blocchi nelle arterie coronarie ripristinando il flusso sanguigno attraverso l’apertura di sezioni ristrette o bloccate dell’arteria.
Protected Health Information (PHI), come definito da HIPAA, si riferisce a qualsiasi informazione sanitaria che includa uno dei 18 elementi identificati. Le informazioni di identificazione personale (PII) sono dati di ricerca non considerati PHI, quindi non sono soggetti alle regole di privacy e sicurezza HIPAA.
La conformità PCI si riferisce all’adesione allo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS), che garantisce che le aziende elaborano, memorizzano o trasmettono informazioni sulla carta di credito mantengano un ambiente sicuro.
Esempi di informazioni PCI includono il nome del titolare della carta, il numero di conto della carta di credito/debito, la data di scadenza della carta di credito/debito, il numero di verifica della carta di credito/debito e il codice di sicurezza della carta di credito/debito.
PCI, o intervento coronarico percutaneo, dovrebbe essere eseguito nei casi in cui vi è un accumulo di placca nelle arterie o per eliminare i blocchi a seguito di un infarto.
Domande
1. Cosa significa PCI in HIPAA?
PCI sta per lo standard di sicurezza dei dati del settore delle carte di pagamento.
2. Qual è la differenza tra Phi e PCI?
PHI si riferisce alle informazioni sanitarie protette, mentre PCI si riferisce ai dati del settore delle carte di pagamento. Rientrano nella categoria della governance delle informazioni.
3. Cos’è un PCI in sanità?
Nell’assistenza sanitaria, PCI si riferisce all’intervento coronarico percutaneo, una procedura minimamente invasiva utilizzata per aprire le arterie coronariche intastrate.
4. Cos’è un PCI e perché viene utilizzato?
Un PCI è una procedura non chirurgica utilizzata per trattare i blocchi nelle arterie coronarie ripristinando il flusso sanguigno nel cuore.
5. È protetto da PCI in HIPAA?
PCI non è protetto da HIPAA, in quanto non rientra nella definizione di informazioni sulla salute protetta (PHI). PCI è regolato dallo standard di sicurezza dei dati del settore delle carte di pagamento.
6. Ciò che è considerato informazioni PCI?
Le informazioni PCI includono tutti i dati relativi all’elaborazione, all’archiviazione o alla trasmissione della carta di credito conformi allo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS).
7. Cosa sono esempi di PCI?
Esempi di PCI includono il nome del titolare della carta, il numero di conto della carta di credito/debito, la data di scadenza, il numero di verifica e il codice di sicurezza.
8. Quando dovrebbe essere eseguito PCI?
PCI dovrebbe essere eseguito quando c’è un accumulo di placca nelle arterie o per eliminare i blocchi a seguito di un infarto.
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa significa PCI in HIPAA
Standard di sicurezza dei dati del settore delle carte di pagamento
20 gennaio 2022 – Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS) e HIPAA proteggono entrambi i dati in diversi settori. Proprio come HIPAA Safeguards Protected Health Information (PHI), gli standard PCI mirano a proteggere i dati delle carte di credito.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la differenza tra Phi e PCI
I dati di Informazioni di identificazione personale (PII), informazioni sulla salute personale (PHI) e industria delle carte di pagamento (PCI) sono diverse categorie di informazioni che le organizzazioni possono utilizzare per identificare le persone e fornire loro un servizio. PII, PHI e PCI rientrano tutti nella categoria della governance delle informazioni.
Cache
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un PCI in sanità
L’intervento coronarico percutaneo (PCI) si riferisce a una famiglia di procedure minimamente invasive utilizzate per aprire arterie coronarie intasate (quelle che forniscono sangue al cuore). Ripristina il flusso sanguigno, il trattamento può migliorare i sintomi delle arterie bloccate, come il dolore toracico o la mancanza di respiro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un PCI e perché viene utilizzato
L’intervento coronarico percutaneo (PCI) è una procedura non chirurgica utilizzata per trattare i blocchi in un’arteria coronarica; Si apre sezioni ristrette o bloccate dell’arteria, ripristinando il flusso sanguigno al cuore.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] È protetto da PCI in HIPAA
Protected Health Information (PHI) è qualsiasi informazione sanitaria che includa uno dei 18 elementi identificati da HIPAA. Le informazioni di identificazione personale (PII) sono definite come dati utilizzati nella ricerca che non sono considerati PHI e quindi non sono soggetti alle regole della privacy e della sicurezza HIPAA.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è considerato informazioni PCI
La conformità PCI è conforme allo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS), una serie di requisiti intesi a garantire che tutte le aziende che elaborano, archiviano o trasmettono informazioni sulla carta di credito mantengano un ambiente sicuro.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa sono esempi di PCI
Esempi Nome dei titoli.Numero di conto della carta di credito/debito.Data di scadenza della carta di credito/debito.Numero di verifica della carta di credito/debito.Codice di sicurezza della carta di credito/debito.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando dovrebbe essere eseguito PCI
Potrebbe essere necessario un PCI se hai un accumulo di una sostanza grassa e cerosa (placca) nelle arterie. Oppure potresti avere un PCI per cancellare i blocchi dopo un infarto. Un altro nome per un PCI è l’angioplastica coronarica.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è più importante per proteggere
Lo standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS o solo PCI) è obbligatorio dalle società di carte di credito per aiutare a proteggere i dati dei titolari di carte. Le linee guida standard delinea su come acquisire, elaborare e archiviare dati sensibili ai clienti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi deve rispettare il PCI
Qualsiasi organizzazione che accetta, gestisce, negozi o trasmette i dati dei titolari di schede deve essere conforme a PCI. La dimensione dell’azienda e il numero di transazioni non esenta un’azienda da essere conforme. I dati dei titolari di carta includono debiti, credito e carte prepagate utilizzate dai clienti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che è coperto da PCI
Standard di sicurezza dei dati PCI – si applica a tutti i commercianti e fornitori di servizi che archiviano, elaborano o trasmettono i dati della scheda di pagamento, inclusi i pagamenti di accettazione ed elaborazione.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cos’è un esempio di PCI
Le schede PCI tipiche utilizzate nei PC includono: schede di rete, schede audio, modem, porte extra come Universal Serial Bus (USB) o seriale, schede sintonizzate TV e adattatori host di unità disco rigido. Le schede video PCI hanno sostituito le schede ISA e VLB fino a quando l’aumento della larghezza di banda ha bisogno di superare le abilità di PCI.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i 4 tipi di PCI
Livello 1 PCI: aziende che elaborano oltre 6 milioni di transazioni all’anno. PCI Livello 2: aziende che elaborano da 1 milione a 6 milioni di transazioni all’anno. Livello 3: aziende che elaborano da 20.000 a 1 milione di transazioni all’anno. Livello 4 PCI: aziende che elaborano meno di 20.000 transazioni all’anno.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quali sono i due tipi di PCI
I tipi PCI includono: Angioplastica con palloncino. Un palloncino viene inserito e gonfiato nell’arteria per premere la placca.Angioplastica laser. Un laser viene inserito all’estremità di una catetere e vaporizza la targa.Aterectomia rotazionale.Angioplastica con uno stent.PCI supportato da Impella.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Cosa dai prima di PCI
La doppia terapia antipiastrinica (DAPT) è essenziale prima e dopo PCI. Tutti i pazienti devono essere caricati con aspirina e clopidogrel, prasugrel o ticagrelor. I pazienti che stanno attualmente assumendo questi medicinali devono essere ricaricati prima della PCI, nel caso in cui l’adesione non sia ottimale.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è l’obiettivo di PCI quando si tratta di un paziente
Nell’impostazione dell’infarto miocardico acuto di elevazione St-Elevation (STEMI), l’obiettivo primario dell’intervento coronarico percutaneo (PCI) o della fibrinolisi è ristabilire la pericolo dell’arteria coronarica interessata e quindi migliorare la perfusione del miocardio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi ha bisogno di fare conformità PCI
Qualsiasi organizzazione che accetta, gestisce, negozi o trasmette i dati dei titolari di schede deve essere conforme a PCI. La dimensione dell’azienda e il numero di transazioni non esenta un’azienda da essere conforme. I dati dei titolari di carta includono debiti, credito e carte prepagate utilizzate dai clienti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Di cosa la conformità PCI protegge la privacy
Ci impegniamo a proteggere le esigenze sulla privacy dei bambini e incoraggiamo genitori e tutori a assumere un ruolo attivo nelle attività e negli interessi online dei loro figli. Non raccogliamo intenzionalmente informazioni dai bambini di età inferiore ai 13 anni e non prendiamo di mira il sito Web ai bambini.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Qual è la politica di conformità PCI
Il PCI DSS è un insieme obbligatorio di requisiti concordati dalle principali società di carte di credito. I requisiti di sicurezza si applicano a tutte le transazioni che circondano l’industria delle carte di pagamento e i commercianti o le organizzazioni che accettano queste carte come forma di pagamento.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Come fai a sapere se sei conforme a PCI
C’è davvero solo una risposta giusta qui, ed è il loro AOC. L’AOC di un’azienda, o attestazione di conformità, è la loro prova formale che sono conformi ai requisiti PCI DSS.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Chi ha bisogno di conformarsi a PCI
Qualsiasi organizzazione che accetta, gestisce, negozi o trasmette i dati dei titolari di schede deve essere conforme a PCI. La dimensione dell’azienda e il numero di transazioni non esenta un’azienda da essere conforme. I dati dei titolari di carta includono debiti, credito e carte prepagate utilizzate dai clienti.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che vale per la conformità PCI
La conformità del settore delle carte di pagamento si riferisce agli standard tecnici e operativi che le aziende seguono per garantire e proteggere i dati delle carte di credito fornite dai titolari di carte e trasmessi tramite transazioni di elaborazione delle carte. Gli standard PCI per la conformità sono sviluppati e gestiti dal PCI Security Standards Council.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Ciò che rientra in PCI
La conformità del settore delle carte di pagamento si riferisce agli standard tecnici e operativi che le aziende seguono per garantire e proteggere i dati delle carte di credito fornite dai titolari di carte e trasmessi tramite transazioni di elaborazione delle carte. Gli standard PCI per la conformità sono sviluppati e gestiti dal PCI Security Standards Council.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando dovrebbe essere somministrato PCI
PCI è preferito rispetto alla terapia medica se il paziente ha; Sintomi gravi. Terapia medica fallita. Anatomia coronarica ad alto rischio.
[/WPREMARK]
[wppremark_icon icon = “quote-left-2-solid” width = ” 32 “altezza =” 32 “] Quando dovrebbe essere fatto PCI
Potrebbe essere necessario un PCI se hai un accumulo di una sostanza grassa e cerosa (placca) nelle arterie. Oppure potresti avere un PCI per cancellare i blocchi dopo un infarto. Un altro nome per un PCI è l’angioplastica coronarica.
[/WPREMARK]